

Überblick
Audit-Protokolle sind für Enterprise-Organisationen mit mindestens 50 Plätzen oder mit mindestens einem Enterprise Max-Platz verfügbar. Administratoren können damit Aktivitäten untersuchen und administrative Änderungen überwachen. Sie können aufgezeichnete Ereignisse über einen Webhook empfangen. Abfrage- und Antworttext sind auf die ersten 500 Zeichen begrenzt. Audit-Protokolle erfassen nicht jede Aktion. Audit-Protokolle zeichnen keine Änderungen am Tarif eines Platzes auf, die über SCIM oder über Werkzeuge für Massenänderungen erfolgen. SCIM synchronisiert die Mitgliedschaft mit Ihrem Identitätsanbieter. Das Hinzufügen und Entfernen von Mitgliedern durch CSV-Massenaktionen ist ebenfalls ausgeschlossen.Bevor Sie beginnen
- Prüfen Sie, ob Ihre Organisation die oben genannten Anforderungen an Plätze erfüllt.
- Bitten Sie einen Administrator mit Zugriff auf die Organisationseinstellungen, die Protokollierung zu aktivieren.
- Bereiten Sie für die Webhook-Übermittlung einen HTTPS-Endpunkt und einen Authentifizierungswert vor.
Datenschutz und Sicherheit
Webhook-Nutzdaten können personenbezogene Informationen und aufgezeichnete Inhalte enthalten, nicht nur Aktivitätskennungen. Je nach Ereignis können die Metadaten Abfrage- und Antworttext, Dateinamen, E-Mail-Adressen betroffener Mitglieder, Werte von Organisationseinstellungen und Details zu Aufgaben von Perplexity Computer enthalten. Beschränken Sie den Zugriff auf gesammelte Protokolle gemäß den Datenschutzrichtlinien Ihrer Organisation. Behandeln Sie Webhook-URLs und Authentifizierungswerte vertraulich. Informationen zum organisationsweiten Umgang mit Daten finden Sie unter Datenaufbewahrung und Datenschutz für Enterprise. Das Trust Center bietet Dokumentation zu Sicherheit und Compliance. Der Zusatz zur Datenverarbeitung legt die vertraglichen Bedingungen für die Datenverarbeitung fest, wenn er Bestandteil Ihrer Vereinbarung ist.Audit-Protokolle aktivieren
- Öffnen Sie die Organisationseinstellungen.
- Öffnen Sie Daten und Datenschutz.
-
Aktivieren Sie in den Einstellungen für Audit-Protokolle den Schalter für die Audit-Protokollierung.
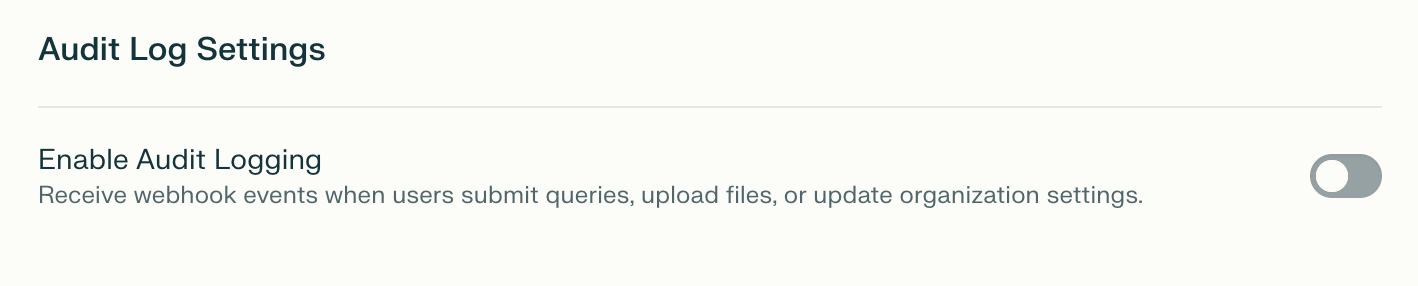
Abbildung 1: Steuerelement zum Aktivieren der Audit-Protokollierung in den Einstellungen für Audit-Protokolle.

-
Geben Sie Ihren HTTPS-Endpunkt unter Webhook-URL ein.
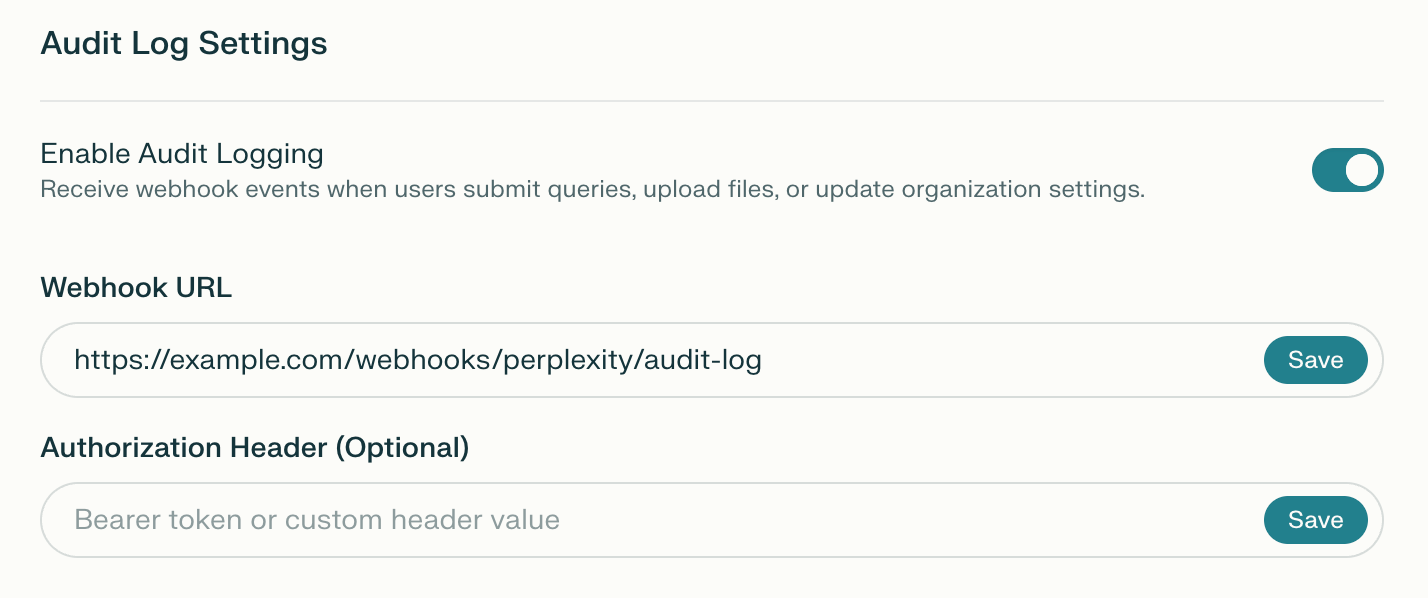
Abbildung 2: Einstellungen für Webhook-URL und Autorisierungsheader.
- Klicken Sie neben Webhook-URL auf Speichern.
- Wenn Ihr Endpunkt eine Authentifizierung erfordert, geben Sie den Wert unter Authorization-Header ein.
- Klicken Sie neben Authorization-Header auf Speichern.

Funktion prüfen
Prüfen Sie nach einer unterstützten Aktion, ob Ihr empfangender Endpunkt ein Webhook-Ereignis erhält und eine HTTP-2xx-Antwort zurückgibt.
Webhook-Authentifizierung
Sie können Ihren Webhook-Endpunkt mit einem Bearer-Token oder einem vollständigen Autorisierungswert sichern. Konfigurieren Sie den Wert, den Ihr empfangender Endpunkt erwartet.Bearer-Token
Geben Sie ein Token ohne Präfix an, beispielsweiseYOUR_WEBHOOK_TOKEN. Perplexity stellt Bearer voran und sendet Authorization: Bearer YOUR_WEBHOOK_TOKEN.
Benutzerdefinierter Autorisierungsheader
Geben Sie einen vollständigen Autorisierungswert einschließlich Schema an. Beispielsweise wirdSplunk YOUR_HEC_TOKEN als Authorization: Splunk YOUR_HEC_TOKEN gesendet.
Webhook-Übermittlung
Anfrageformat
Audit-Protokolle werden als HTTP-POST-Anfragen an Ihre Webhook-URL übermittelt. Der Anfragetext verwendet application/json.
Authentifizierungsheader
Wenn Sie einen Authentifizierungswert konfiguriert haben, fügt Perplexity ihn in den HeaderAuthorization ein. Die Formate für Bearer und benutzerdefinierte Schemas finden Sie unter Webhook-Authentifizierung.
Antwortverarbeitung
Ihr Webhook-Endpunkt sollte den Empfang innerhalb von 1 Sekunde mit einer HTTP-2xx-Antwort bestätigen. Perplexity protokolliert Übermittlungsfehler, einschließlich HTTP-4xx- und -5xx-Antworten, wiederholt fehlgeschlagene oder durch Zeitüberschreitung abgebrochene Übermittlungen jedoch nicht automatisch. Überwachen Sie Ihren empfangenden Endpunkt auf Fehler und fehlende Ereignisse.
Schema der Webhook-Audit-Protokolle
Webhook-Ereignisse verwenden die unten aufgeführten Felder.Tabelle 1: Felder der Webhook-Nutzdaten.
Ein erforderliches Zeichenfolgenfeld kann leer sein, wenn kein Wert aufgezeichnet wurde. Gehen Sie nicht davon aus, dass jeder Wert vonip_address eine IP-Adresse ist.
Ereignistypen
Die folgenden Tabellen beschreiben dokumentierte Webhook-Ereignistypen. Sie garantieren nicht, dass jede Aktion aufgezeichnet wird.Benutzeraktivitätsereignisse
Tabelle 2: Benutzeraktivitätsereignisse.
Abfrageereignisse könnenmetadata.attachments mit file_uuid und file_name für jede angehängte Datei enthalten.
Thread-Ereignisse
Tabelle 3: Thread-Ereignisse.
Mitgliedschaftsereignisse
Tabelle 4: Mitgliedschaftsereignisse.
Organisationsereignisse
Tabelle 5: Organisationsereignisse.
Rollen- und Gruppenereignisse
Tabelle 6: Rollen- und Gruppenereignisse.
Beirole_users_changed und role_groups_changed können die Metadaten für action den Wert added oder removed enthalten. Verwenden Sie dieses Feld, um die Richtung einer Mitgliedschaftsänderung zu unterscheiden.
Ereignisse des Comet-Agenten
Tabelle 7: Ereignisse des Comet-Agenten.
Konnektorereignisse
Tabelle 8: Konnektorereignisse.
Computer-Ereignisse
Tabelle 9: Computer-Ereignisse.
Beispiel für Webhook-Nutzdaten
Diese beispielhaften JSON-Nutzdaten stellen ein Abfrageereignis dar, das an einen generischen Webhook übermittelt wird.Plattformspezifische Formatierung
Slack-Webhooks
Bei einer Webhook-URL, die mithttps://hooks.slack.com beginnt, verwendet Perplexity das Block-Kit-Format von Slack. Das Array blocks enthält Abschnitte für den Ereignistyp, Mitglieds- und Clientdetails sowie Ereignismetadaten, sofern vorhanden.
In den Ereignistypbezeichnungen werden Wortanfänge großgeschrieben und Unterstriche entfernt. Die Slack-Formatierung kürzt einzelne Metadatenwerte auf 500 Zeichen und den Metadatenabschnitt auf 2.500 Zeichen; lange Werte erhalten einen Kürzungshinweis.
Splunk HTTP Event Collector
Wenn der Autorisierungswert mitSplunk beginnt, bettet Perplexity die Nutzdaten für den HTTP Event Collector (HEC) von Splunk in ein event-Objekt ein. Dieses Beispiel zeigt die Umhüllung:
Generische Webhooks
Bei anderen Webhook-Zielen sendet Perplexity die standardmäßigen JSON-Nutzdaten ohne plattformspezifische Umhüllung. Das Format finden Sie unter Beispiel für Webhook-Nutzdaten.Häufige Webhook-Szenarien
Recherchesitzungen nachverfolgen
Verwenden Siesession_id, um eine Abfrage ihrer Antwort zuzuordnen.
1
Abfrageereignis finden
Lesen Sie
query_str in den Metadaten des Ereignisses. Notieren Sie die zugehörige session_id, um zusammengehörige Ereignisse zu finden.2
Antwortereignis zuordnen
Suchen Sie das Ereignis
answer_generated mit derselben session_id. Sofern aufgezeichnet, enthält answer bis zu den ersten 500 Zeichen der Antwort; daneben ist das verwendete model angegeben.Dateizugriff überwachen
Verwenden Sie Dateikennungen, um Uploads und Downloads einander zuzuordnen. Die Metadaten von Webhook-Ereignissen können aufgezeichnete Datei- und Projektdetails enthalten.1
Datei-Upload finden
Lesen Sie die
file_uuid des Upload-Ereignisses. Notieren Sie die Kennung für den Vergleich mit nachfolgenden Ereignissen.2
Datei-Downloads zuordnen
Suchen Sie Download-Ereignisse mit derselben
file_uuid. Anhand der Felder für den Akteur und den Zeitstempel erkennen Sie, wer wann auf die Datei zugegriffen hat.Konfigurationsänderungen prüfen
Beiorganization_settings_update gibt der key der Einstellung an, was geändert wurde. Webhook-Metadaten können old_value und new_value enthalten.
Filtern Sie gespeicherte Webhook-Daten in Ihrem eigenen Analysesystem nach user_email, um nachzuverfolgen, welche Administratoren Änderungen vorgenommen haben.
Bewährte Verfahren
Ihren Webhook-Endpunkt implementieren
- Zeitnah antworten: Bestätigen Sie den Empfang innerhalb von 1 Sekunde.
- Asynchron verarbeiten: Stellen Sie empfangene Ereignisse zur Verarbeitung in eine Warteschlange.
- Nutzdaten validieren: Prüfen Sie Struktur und Inhalt vor der Übernahme.
- Endpunkt absichern: Verwenden Sie HTTPS und validieren Sie den konfigurierten Authentifizierungswert.
- Fehler überwachen: Protokollieren Sie Fehler auf Empfängerseite und untersuchen Sie Übermittlungslücken.
Gesammelte Protokolle speichern und analysieren
- Aufbewahrungsrichtlinie festlegen: Bewahren Sie gesammelte Protokolle so lange auf, wie Ihre Organisation es erfordert.
- Relevante Felder indizieren: Verwenden Sie Felder für Ereignistyp, Akteur, Zeitstempel und Sitzung zur Analyse.
- Aktivitäten korrelieren: Verknüpfen Sie zusammengehörige Ereignisse über
session_id. - Muster überwachen: Untersuchen Sie ungewöhnliche Zugriffe oder administrative Änderungen.
- Sicherungskopien pflegen: Bewahren Sie Kopien gemäß den Sicherheits- und Datenschutzrichtlinien Ihrer Organisation auf.
Fehlerbehebung
Tabelle 10: Häufige Probleme bei der Webhook-Übermittlung.
Wenn Sie den Support kontaktieren, geben Sie den genauen Fehler, den Zeitpunkt des betroffenen Ereignisses oder Übermittlungsfehlers, die Zeitzone und die bereits versuchten Schritte an. Lassen Sie Authentifizierungswerte, Token und vertrauliche Ereignisinhalte weg.Häufig gestellte Fragen
Kann ich Audit-Protokolle mit weniger als 50 Plätzen verwenden?
Ja. Eine Organisation mit weniger als 50 Plätzen kann auf Audit-Protokolle zugreifen, wenn mindestens ein Platz den Tarif Enterprise Max verwendet. Die Voraussetzungen finden Sie unter Was ist Enterprise Max?.Was kann ich tun, wenn ich Audit-Protokolle versehentlich aktiviert habe und eine unerwartete Gebühr sehe?
Wenden Sie sich an Ihr Account-Team oder nutzen Sie Hilfe > Support kontaktieren, um die Gebühr und einen möglichen Erstattungsanspruch prüfen zu lassen. Siehe Rückerstattungen; das Deaktivieren von Audit-Protokollen ist keine Zusage für eine Stornierung der Abrechnung.Weiterführende Referenzen
- Enterprise-Rollen und Berechtigungen
- Was ist Enterprise Max?
- Datenaufbewahrung und Datenschutz für Enterprise
- Datenaufbewahrung für Enterprise