

概要
監査ログは、50シート以上、またはEnterprise Maxのシートを1つ以上持つEnterprise組織で利用できます。管理者は監査ログを使用して、アクティビティの調査や管理上の変更の監視を行えます。 記録されたイベントをWebhookで受信できます。クエリと回答のテキストは先頭の500文字に制限されます。 監査ログはすべての操作を記録するわけではありません。IDプロバイダーとメンバーシップを同期するSCIMや、一括操作ツールを通じたシートのプラン階層の変更は、監査ログには記録されません。CSVの一括操作によるメンバーの追加と削除も対象外です。始める前に
- 組織が上記のシート要件を満たしていることを確認します。
- 組織設定へのアクセス権を持つ管理者に、ログ記録の有効化を依頼します。
- Webhook配信には、HTTPSエンドポイントと認証値を用意します。
データのプライバシーとセキュリティ
Webhookのペイロードには、アクティビティの識別子だけでなく、個人情報や記録されたコンテンツが含まれる場合があります。イベントによっては、メタデータにクエリや回答のテキスト、ファイル名、対象メンバーのメールアドレス、組織設定の値、Perplexity Computerのタスクの詳細が含まれます。 収集したログへのアクセスは、組織のプライバシーポリシーに従って制限してください。Webhook URLと認証値は機密情報として扱ってください。 Enterprise全体のデータの取り扱いについては、企業組織とユーザー向けのデータ保持とプライバシーをご覧ください。トラストセンターにはセキュリティとコンプライアンスの資料があり、データ処理補遺には、契約に組み込まれた場合に適用されるデータ処理の契約条件が定められています。監査ログを有効にする
- 組織設定に移動します。
- データとプライバシーを開きます。
-
監査ログ設定で、監査ログを有効にするをオンにします。
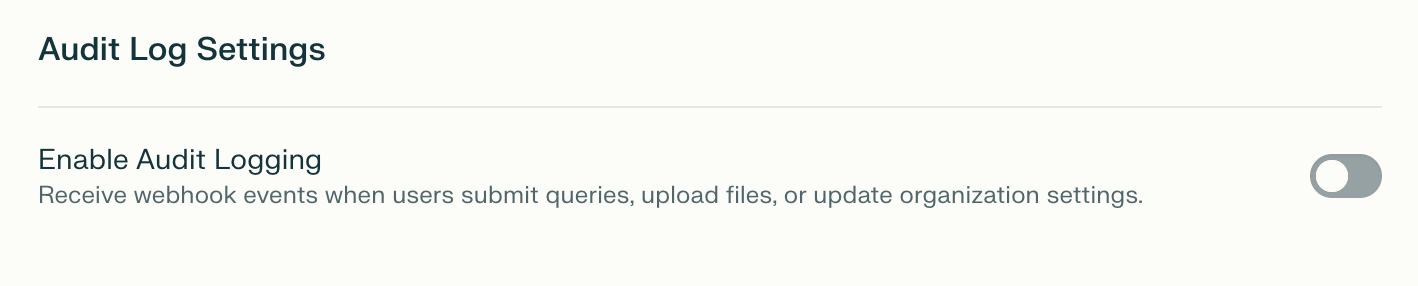
図1:監査ログ設定内の、監査ログを有効にするコントロール。

-
Webhook URLにHTTPSエンドポイントを入力します。
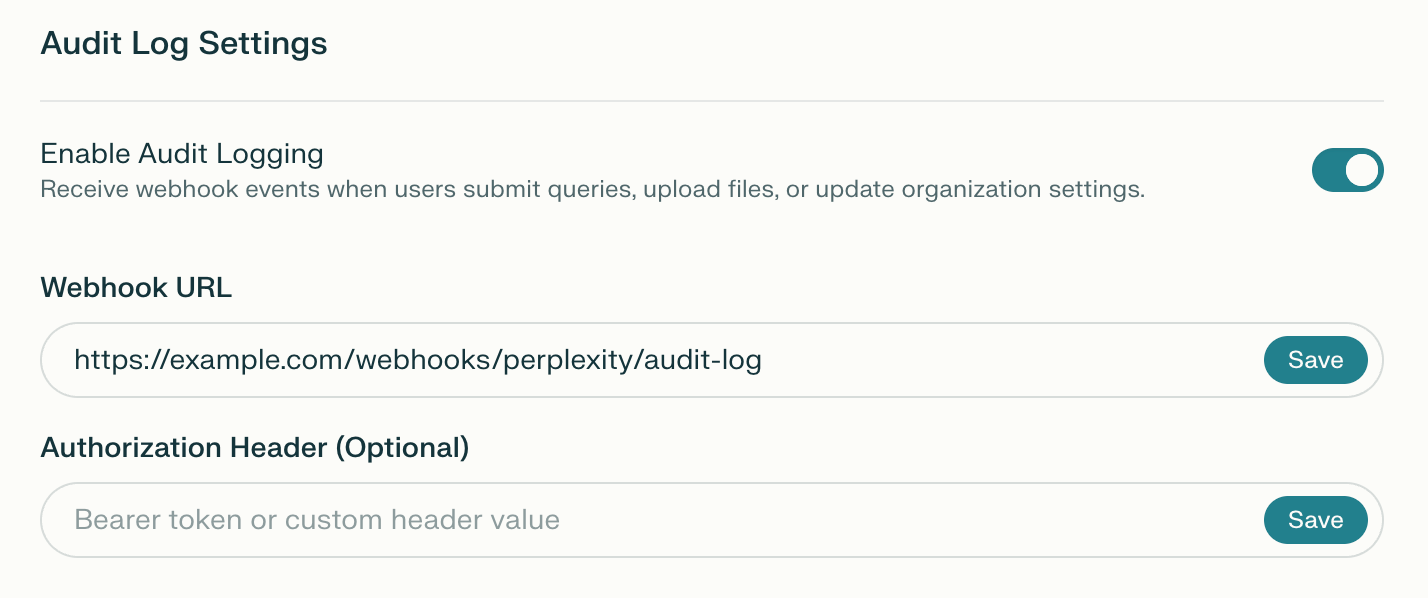
図2:Webhook URLと認証ヘッダーの設定。
- Webhook URLの横にある保存をクリックします。
- エンドポイントで認証が必要な場合は、認証ヘッダーに値を入力します。
- 認証ヘッダーの横にある保存をクリックします。

正常に動作したことを確認する
記録対象の操作を行った後、受信側のエンドポイントがWebhookイベントを受け取り、HTTP2xxレスポンスを返すことを確認します。
Webhook認証
Webhookエンドポイントは、Bearerトークンまたは完全な認証値で保護できます。受信側のエンドポイントが想定する値を設定してください。Bearerトークン
YOUR_WEBHOOK_TOKENのように、接頭辞を付けずにトークンを指定します。Perplexityは先頭にBearerを付加し、Authorization: Bearer YOUR_WEBHOOK_TOKENとして送信します。
カスタム認証ヘッダー
認証スキームを含む完全な認証値を指定します。たとえば、Splunk YOUR_HEC_TOKENはAuthorization: Splunk YOUR_HEC_TOKENとして送信されます。
Webhook配信
リクエスト形式
監査ログは、HTTPPOSTリクエストとしてWebhook URLに配信されます。リクエスト本文にはapplication/jsonが使用されます。
認証ヘッダー
認証値を設定した場合、Perplexityはその値をAuthorizationヘッダーに含めます。Bearerとカスタムスキームの形式については、Webhook認証をご覧ください。
レスポンスの処理
Webhookエンドポイントは、1秒以内にHTTP2xxレスポンスを返して受信を確認する必要があります。PerplexityはHTTP 4xxや5xxレスポンスを含む配信エラーを記録しますが、失敗やタイムアウトが発生した配信を自動的に再試行することはありません。受信側のエンドポイントを監視し、障害やイベントの欠落を確認してください。
Webhook監査ログのスキーマ
Webhookイベントには、以下のフィールドが使用されます。表1:Webhookペイロードのフィールド。
必須の文字列フィールドでも、値が記録されていない場合は空になることがあります。すべてのip_addressの値がIPアドレスであるとは限りません。
イベントタイプ
以下の表は、文書化されているWebhookのイベントタイプを説明するものです。すべての操作が記録されることを保証するものではありません。ユーザーアクティビティのイベント
表2:ユーザーアクティビティのイベント。
クエリイベントにはmetadata.attachmentsが含まれる場合があり、添付ファイルごとにfile_uuidとfile_nameが格納されます。
スレッドのイベント
表3:スレッドのイベント。
メンバーシップのイベント
表4:メンバーシップのイベント。
組織のイベント
表5:組織のイベント。
ロールとグループのイベント
表6:ロールとグループのイベント。
role_users_changedとrole_groups_changedのメタデータには、addedまたはremovedというactionの値が含まれる場合があります。このフィールドで、メンバーシップの変更が追加か削除かを判別できます。
Cometエージェントのイベント
表7:Cometエージェントのイベント。
コネクタのイベント
表8:コネクタのイベント。
Computerのイベント
表9:Computerのイベント。
Webhookペイロードの例
以下のJSONペイロードは、汎用Webhookに配信されるクエリイベントを説明するための例です。プラットフォーム固有の形式
SlackのWebhook
Webhook URLがhttps://hooks.slack.comで始まる場合、PerplexityはSlackのBlock Kit形式を使用します。blocks配列には、イベントタイプ、メンバーとクライアントの詳細、および記録されている場合はイベントのメタデータの各セクションが含まれます。
イベントタイプのラベルは、アンダースコアを除去し、各単語の先頭を大文字にした形式で表示されます。Slack形式では、各メタデータ値は500文字、メタデータセクション全体は2,500文字で切り詰められます。長い値には、切り詰められたことを示す通知が付きます。
Splunk HTTPイベントコレクター
認証値がSplunkで始まる場合、PerplexityはSplunkのHTTPイベントコレクター(HEC)向けに、ペイロードをeventオブジェクトで包みます。以下は、その構造を説明するための例です。
汎用Webhook
その他のWebhook送信先には、プラットフォーム固有のラッパーを付けずに、標準のJSONペイロードが送信されます。形式については、Webhookペイロードの例をご覧ください。Webhookの一般的な利用例
リサーチセッションを追跡する
session_idを使用して、クエリと回答を関連付けます。
1
クエリイベントを見つける
イベントのメタデータにある
query_strを確認します。関連するイベントを見つけるために、session_idを記録します。2
回答イベントを照合する
同じ
session_idを持つanswer_generatedイベントを見つけます。記録されている場合、answerには回答の先頭から最大500文字が含まれ、使用されたmodelも記録されます。ファイルへのアクセスを監視する
ファイルの識別子を使用して、アップロードとダウンロードを関連付けます。Webhookイベントのメタデータには、記録されたファイルやプロジェクトの詳細が含まれる場合があります。1
ファイルのアップロードを見つける
アップロードイベントの
file_uuidを確認します。後続のイベントと比較するために、この識別子を記録します。2
ファイルのダウンロードを照合する
同じ
file_uuidを持つダウンロードイベントを見つけます。操作を行ったユーザーとタイムスタンプのフィールドを使用して、誰がいつファイルにアクセスしたかを確認します。設定変更を監査する
organization_settings_updateでは、設定のkeyによって変更された項目を識別できます。Webhookのメタデータにはold_valueとnew_valueが含まれる場合があります。
独自の分析システムで、保存したWebhookデータをuser_emailで絞り込むと、どの管理者が変更したかを追跡できます。
ベストプラクティス
Webhookエンドポイントを実装する
- 速やかに応答する:1秒以内に受信確認を返します。
- 非同期で処理する:受信したイベントを処理キューに追加します。
- ペイロードを検証する:取り込み前に構造と内容を確認します。
- エンドポイントを保護する:HTTPSを使用し、設定された認証値を検証します。
- 障害を監視する:受信側のエラーを記録し、配信の欠落を調査します。
収集したログを保存・分析する
- 保持ポリシーを設定する:組織が必要とする期間、収集したログを保持します。
- 関連するフィールドにインデックスを付ける:イベントタイプ、操作を行ったユーザー、タイムスタンプ、セッションの各フィールドを分析に使用します。
- アクティビティを関連付ける:
session_idを使用して、関連するイベントを結び付けます。 - パターンを監視する:通常と異なるアクセスや管理上の変更を調査します。
- バックアップを保持する:組織のセキュリティポリシーとプライバシーポリシーに従ってコピーを保存します。
トラブルシューティング
表10:Webhook配信でよくある問題。
サポートへのお問い合わせには、正確なエラー、該当するイベントまたは配信失敗の時刻、タイムゾーン、すでに試した手順を記載してください。認証値、トークン、機密性の高いイベントの内容は含めないでください。