

カスタムリモートコネクタを使うと、組み込み(ファーストパーティ)のコネクタを超えて、追加のデータソースやツールにPerplexityを接続し、機能を拡張できます。Model Context Protocol(MCP)を使えば、互換性のあるMCPサーバーがリモートサーバー上で動作しているあらゆるサービスにPerplexityを接続できます。自分のコンピューター上で動作するMCPサーバーについては、PerplexityのローカルおよびリモートMCPをご覧ください。
カスタムリモートコネクタでできること
カスタムリモートコネクタを使うと、MCPサーバー上のツールを、自分のアカウントまたは組織の全員がPerplexityで使えるようになります。管理者が組織向けに有効にしている場合、組織のメンバーはカスタムリモートコネクタを追加できます。
リモートコネクタの追加方法は、組織全体に対して追加するのか、個人が自分のアカウントに対して追加するのかによって異なります。どちらの場合も手順はおおむね同じです。主な違いは、組織全体にコネクタを追加できるのが管理者のみである点です。
リモートコネクタはカスタムプラグインにまとめることもできますが、メンバーはプラグインのアップロードによって組織のコネクタを作成することはできません。
プライバシーとデータセキュリティ
カスタムリモートコネクタは、お客様または第三者が運用するMCPサーバーにPerplexityを接続します。PerplexityはサードパーティのMCPサーバーを検証したり回答の品質を保証したりできず、サーバーが何を保存し何を返すかはサーバーの運用者が管理します。次の点に留意してください:
信頼できる提供元のみ — 信頼できる提供元のコネクタのみを使用してください。
HTTPS — 通信が転送中に暗号化されるよう、リモートMCPサーバーには
https://のURLを使用してください。認証情報 — 入力したAPIキー、OAuthクライアントシークレット、またはCloudflare Accessのサービストークンによって、Perplexityはお客様のサーバーにアクセスします。これらはシークレットとして扱い、コネクタの使用をやめる場合は外部サービス側で取り消してください。Perplexityがコネクタのデータをどのように保存・保護するかについては、プライバシーとデータをご覧ください。
所有権 — ユーザーは自分のコネクタのみを編集・削除できます。管理者は組織全体のコネクタを管理できます。
管理者によるレビュー — 管理者はAllow members to add custom connectorsをオフにできます。また、メンバーが追加したコネクタを確認し、セキュリティリスクをもたらすものを制限または削除してください。
始める前に
組織にコネクタを追加するには、管理者ロールが必要です。コネクタ設定を管理できるカスタムロールでは、コネクタのオン・オフは切り替えられますが、コネクタを追加することはできません。コネクタのロールベースのアクセス制御をご覧ください。
組織内で自分のアカウントにコネクタを追加するには、管理者がAllow members to add custom connectorsをオンにする必要があります。
リモートMCPサーバーのURLを用意します。
https://のURLを使用してください。サーバーがOAuthを使用し、動的クライアント登録に対応していない場合は、Client IDとClient Secretを用意し、外部システムにPerplexityのリダイレクトURLを登録します。
サーバーがCloudflare Accessの背後にある場合は、先にCloudflareのサービストークンを作成します。Cloudflare Accessをご覧ください。
リモートコネクタの追加方法
自分のアカウントの場合は、Add custom → Add MCP connectorを開きます。組織の場合は、右上のCustom connectorを選択します。
自分のアカウントの場合は、ダイアログでRemoteを選択します。組織のコネクタは常にリモートのため、組織のダイアログはリモートコネクタのフィールドが表示された状態で開きます。
必須フィールドを入力します:
Name — コネクタの表示名です。最大64文字です(例:Acme CRM)。
MCP server URL — リモートMCPサーバーのURLです(例:
https://example.com/mcp)。https://のURLを使用してください。
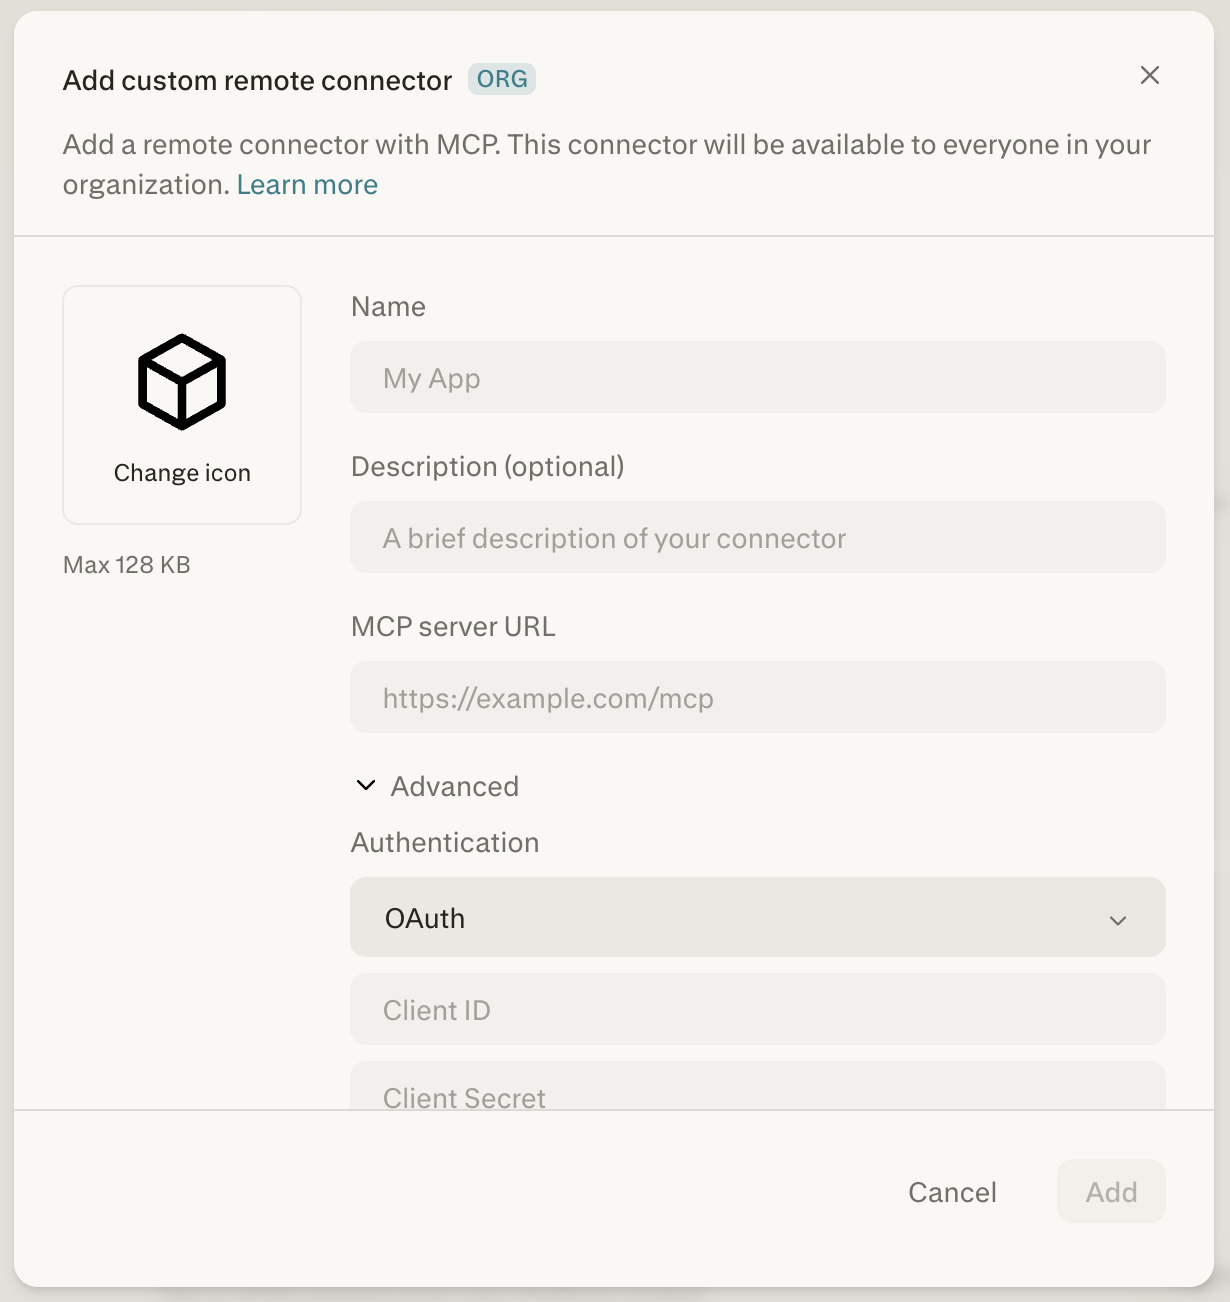
図 1 — 必須の Name フィールドと MCP server URL フィールドを含むリモートコネクタのフォーム。
任意で、次の追加フィールドを入力します:
Description (optional) — コネクタが何をするかの簡単な説明です。
Change icon — コネクタのアイコンを選択します。画像の最大サイズは128 KBです。
Advancedで、AuthenticationをOAuth、API Key、Noneのいずれか(認証オプションを参照)に、TransportをStreamable HTTPまたはSSEに、Network accessをPublic(既定)またはCloudflare Accessに設定します。
カスタムコネクタのリスクを理解したことを確認するため、同意のチェックボックスを選択します。
Addを選択します。自分のアカウントに追加したコネクタは、Pluginsページに表示されます。
コネクタのカードを選択して認証フローを開始し、有効にします。後でコネクタを変更または削除するには、省略記号(⋮)を選択して適切なオプションを選びます。
正しく完了したことを確認する方法
自分のアカウントに追加したコネクタはPluginsページに表示されます。セットアップ中にサーバーの検証が失敗した場合、コネクタには、再設定を促すメッセージとともにエラータグが表示されます。
新しい組織全体のコネクタは、オフの状態で追加されます。メンバーが使えるようにするには、組織設定 → コネクタでオンにしてください。
試してみる
コネクタを有効にしたら、MCPサーバーのツールでできることをPerplexityに依頼します。依頼の中でコネクタ名を挙げると、どのツールを使ってほしいかが明確になります。たとえば、Acme CRMという名前のコネクタの場合:
「Acme CRMを使って、今月クローズ予定の商談を一覧にして。」
「Acme CRMでJordan Leeの連絡先レコードを見つけて、最新のメモを要約して。」
「今四半期の未解決のサポートケースをAcme CRMから取得して、優先度別にまとめて。」
認証オプション
リモートカスタムコネクタは、3つの認証方法をサポートしています:
None — 認証は不要です。MCPサーバーには認証情報なしでアクセスできます。
API Key — セットアップ時に提供される静的なAPIキーを使って認証します。
OAuth — OAuth 2.0プロトコルを使って認証します。MCPサーバーが動的クライアント登録に対応していない場合、Client IDとClient Secretを指定する必要があることがあります。サーバーがOAuthディスカバリー(
/.well-known/oauth-authorization-server経由)に対応している場合、エンドポイントとスコープは自動的に検出されます。
OAuthを使う組織スコープのコネクタでは、管理者が組織全体を代表して一度だけ認証することも、各メンバーに個別に認証を求めることもできます。
カスタムリモートコネクタは標準のMCPリクエストを送信します。下記の2つのCloudflare Accessサービストークンヘッダーを除き、コネクタのフォームにはカスタムリクエストヘッダーを指定するフィールドがありません。そのため、サーバーがほかのカスタムヘッダーを必須にしないようにしてください。
権限とスコープ
カスタムコネクタがアクセスできる範囲を定義するのは、PerplexityではなくMCPサーバーです。OAuthの場合、承認する前にサーバーの認可画面に要求されるアクセス権が表示されるので、そこで確認してください。API Keyの場合、コネクタは外部サービスでそのキーに許可されている操作をすべて実行できるため、用途をカバーする最小限のアクセス権を持つキーを使用してください。
カスタムコネクタのOAuthリダイレクトURL
カスタムコネクタ用に外部システムでOAuthアプリケーションを作成する場合、コールバック(リダイレクト)のパスは常に/rest/connections/oauth_callbackです。
登録するリダイレクトURLは次のとおりです:https://www.perplexity.ai/rest/connections/oauth_callback
Enterpriseのサブドメインを利用している組織では、次を使用します:https://enterprise.perplexity.ai/rest/connections/oauth_callback
共有と権限
カスタムコネクタは、2つの方法でスコープを設定できます:
Individual — コネクタは作成したユーザーのみに限定されます。そのユーザーだけが表示・使用できます。
Organization — コネクタは組織のすべてのメンバーと共有されます(リモートコネクタのみ)。組織全体のコネクタを追加できるのは管理者のみです。
管理者コントロール
組織の管理者には、追加の管理機能があります。カスタムロールを使用している組織では、コネクタ設定を管理できるロールを持つメンバーも、コネクタのオン・オフやメンバー向けトグルを変更できますが、組織全体のコネクタを追加・編集できるのは管理者のみです。
Allow members to add custom connectors — このトグルを使って、メンバーが独自のローカルおよびリモートのカスタムコネクタを追加できるかどうかを制御します。デフォルトでは無効です。
組織全体のリモートコネクタを追加 — 組織全体と共有されるリモートコネクタを追加します。
これらの設定は、組織設定のコネクタページにあります。
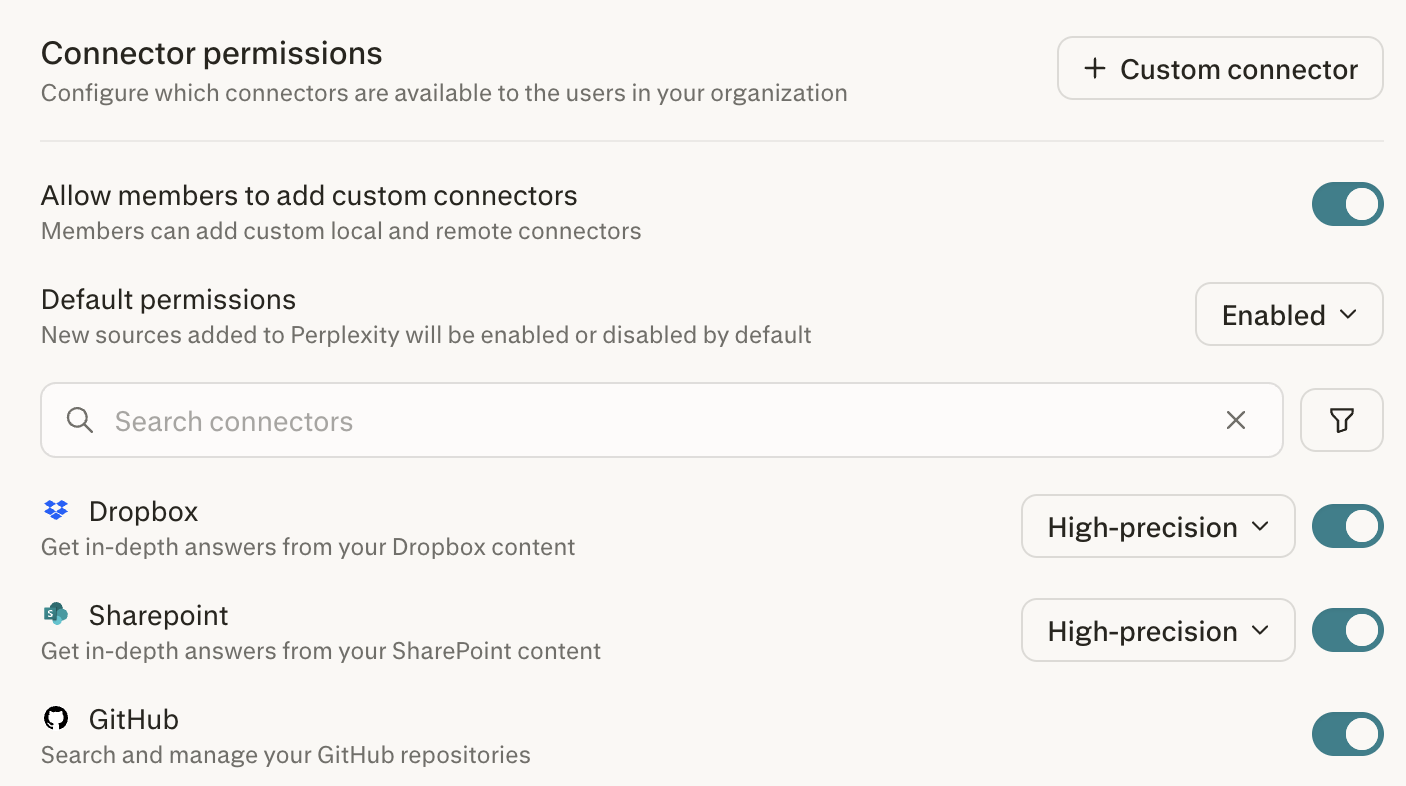
図 2 — Allow members to add custom connectors トグルを含む組織のコネクタ設定。
Cloudflare Access(Network access)
リモートMCPサーバーがCloudflare Accessの背後にある場合、アプリケーション層の認証が実行される前に、Perplexityをゼロトラストエッジに対して認証できます。これは、アカウントまたは組織のコネクタのフォームで、AdvancedのNetwork accessドロップダウンから設定します。
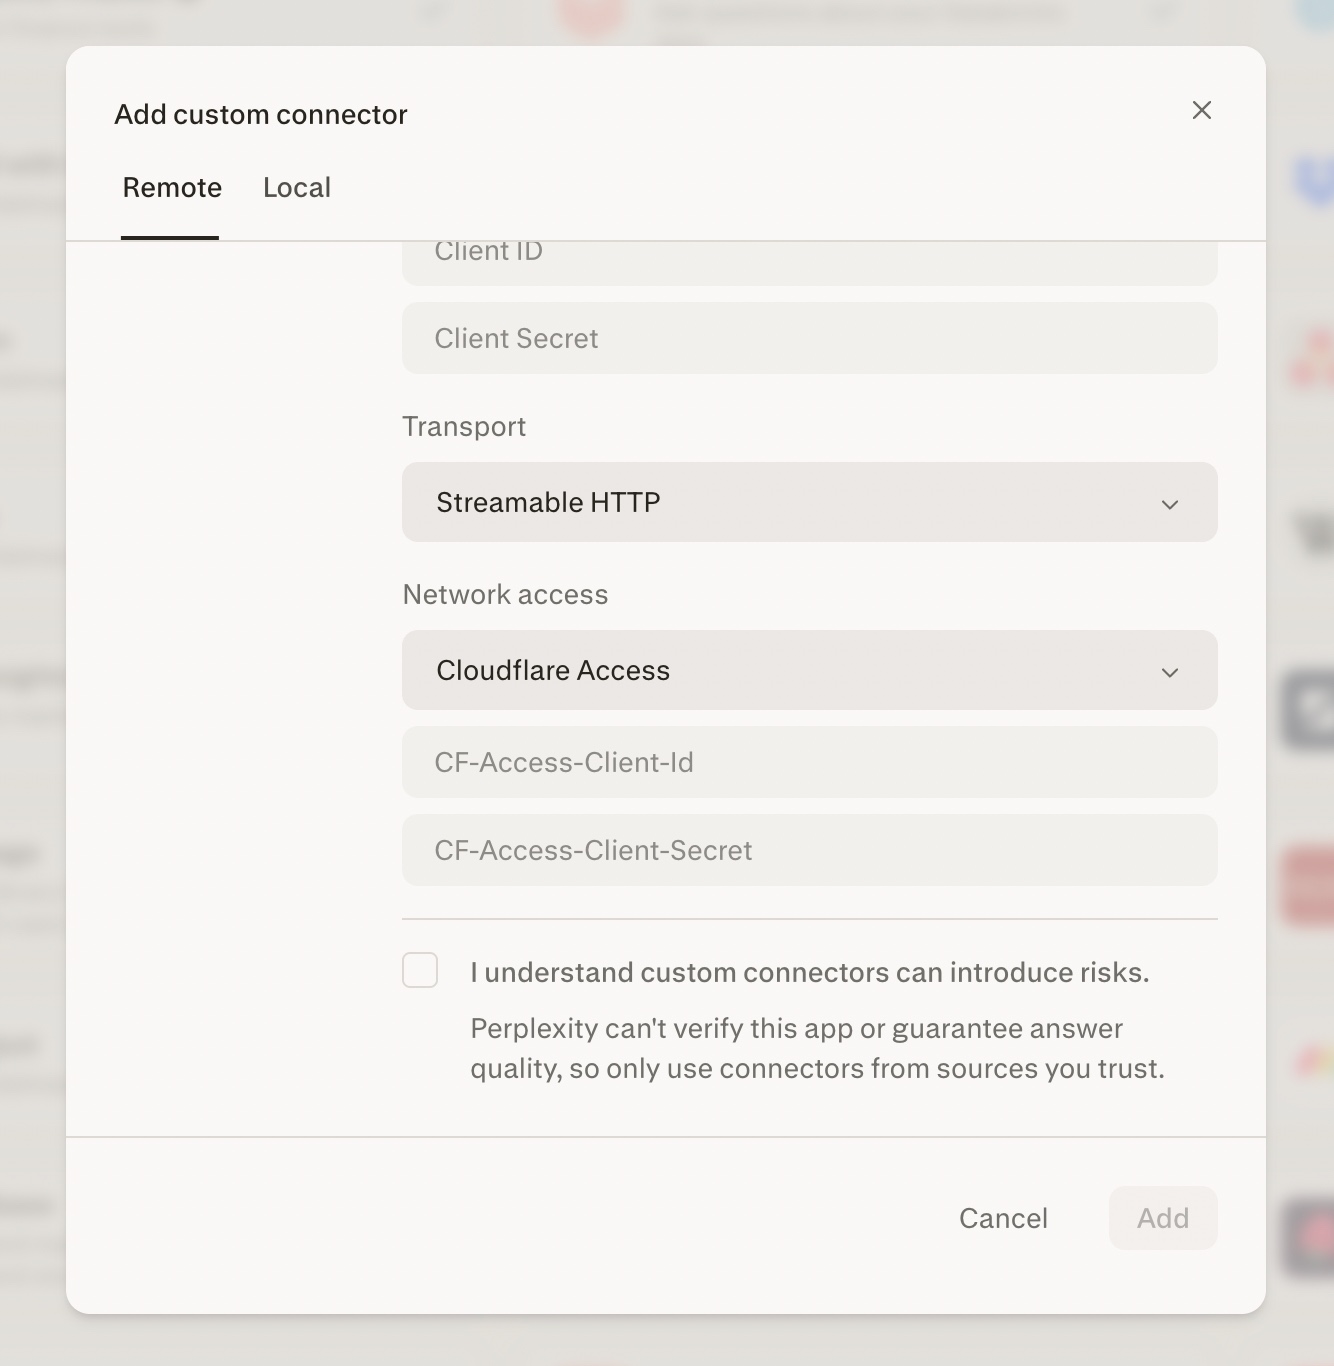
図 3 — Network accessをCloudflare Accessに設定し、2つのサービストークンフィールドを表示した状態。
できること
Network accessドロップダウンでCloudflare Accessを選択して、Cloudflare Accessの背後にあるリモートMCPサーバーを追加します。
CF-Access-Client-IdとCF-Access-Client-Secret(両方必須)を貼り付けます。Perplexityは、Addを選択したときに実行するチェックやすべてのツール呼び出しを含め、すべてのリクエストにこれらのヘッダーを送信します。そのため、明らかに不正なトークンは、後で静かに失敗するのではなく、コネクタを追加する時点で失敗します。コネクタは保存されるのにツール呼び出しが403を返す場合については、下記のトラブルシューティングの注記を参照してください。Cloudflare Accessをアプリケーション層の認証(OAuth、API Key、None)と組み合わせられます。
サービストークンの値は、他のコネクタの認証情報と同様にシークレットとして扱ってください。
ヘッダー名は大文字・小文字を区別しませんが、キーは正確でなければなりません:
CF-Access-Client-IdとCF-Access-Client-Secretです。
Cloudflare側の設定
Perplexityが接続できるようにするには、Cloudflare Zero TrustダッシュボードでCloudflare Accessの一度きりのセットアップが必要です。
サービストークンを作成します。Cloudflare Zero TrustダッシュボードでAccess → Service Auth → Service Tokensに移動し、新しいトークンを作成します。Client IDとClient Secretをすぐにコピーしてください — シークレットは一度しか表示されません。
MCPサーバーのホスト名に対してAccessアプリケーションを作成します。Self-hostedのアプリケーションタイプを使用し、Perplexityが呼び出す公開ホスト名を指定します。
Action = Service Authのポリシーを追加します。アプリケーションのポリシーで、ActionをService Auth(Allowではない)に設定し、手順1で作成したサービストークンを含めます。
Service AuthではなくAllowを選択すると、Cloudflareはインタラクティブなブラウザログインを期待し、ブラウザ以外のリクエストを拒否するため、コネクタの追加時にPerplexityが実行するチェックが失敗します。サービストークンを介したマシン間アクセスには、Service Authが正しいアクションです。
コネクタが正常に保存された場合、追加時にPerplexityが実行したチェックはCloudflare Accessを通じて認証されており、認証経路はエンドツーエンドで機能しています。
トラブルシューティング:検証またはツール呼び出しが403を返す
コネクタを保存できない場合、または保存はできるもののツール呼び出しが403を返す場合は、次の項目を順番に確認してください:
トークンの不完全さまたは期限切れ。Client IDとClient Secretを完全な形で貼り付け直してください — シークレットのフィールドは長く、一部だけの貼り付けを見落としやすいです。サービストークンにも有効期限(デフォルトは1年)があります。期限切れの場合はトークンを再発行してください。
ポリシーのアクションの誤り。Accessポリシーは、AllowやBypassではなくService Authを使用する必要があります。上記の設定手順を参照してください。
反映の遅延。新しく作成したAccessアプリケーション、ポリシー、サービストークンがCloudflareのエッジ全体に反映されるまでには数分かかります。セットアップ直後にコネクタを保存できない場合は、設定ミスと判断する前に、数分待ってから再試行してください。
WAFまたはBot Managementのチャレンジ。PerplexityはデータセンターのIP範囲から接続します。Cloudflareゾーンが自動化されたトラフィックにチャレンジを課す場合、MCPエンドポイントは、マシンクライアントが解決できないManaged Challengeを受け取ることがあり、これは403として現れます。MCPホスト名に対してWAFのスキップまたはBot Managementの例外を追加してください。Cloudflare Accessが引き続きサービストークンを要求するため、エンドポイントは保護されたままです。
上記のすべてに問題がないのにコネクタがまだ失敗する場合、問題はCloudflare Accessではなく、アプリケーション層(MCPサーバー自体)にある可能性が高いです。
AWS PrivateLink
リモートMCPサーバーがAWS VPC内で稼働しており、パブリックインターネットに公開されていない場合、PerplexityはAWS PrivateLink経由でプライベートに接続できます。PerplexityからVPCへのトラフィックはすべてAWSネットワーク上を流れます — MCPサーバーにパブリックエンドポイントは一切不要です。このオプションは、対象となるEnterprise組織の組織全体のコネクタで利用でき、Perplexityのアカウントチームがお客様と共同でセットアップします。Network accessドロップダウンの選択肢ではありません。
仕組み
MCPサーバーの前段にVPCエンドポイントサービスを作成し、Perplexityのアカウントチームと共有します。
Perplexityが、Perplexity所有のインターフェイスエンドポイントをお客様のサービスに接続し、お客様のチームとの間で詳細を確認します。
お客様のAWSアカウントで接続リクエストを承認すると、Perplexityが組織向けにエンドポイントを有効化します。
その後、コネクタはAWS経由でMCPサーバーにプライベートに到達します — パブリックエンドポイントは不要です。
管理者ができること
Perplexityのアカウントチームを通じてPrivateLink接続をリクエストします。オンボーディングはPerplexityが管理・検証を行います — セルフサービスでのセットアップはありません。
エンドポイントが稼働したら、通常どおりカスタムコネクタを追加し、MCP server URLをオンボーディング時に合意したプライベートDNS名に向けます。
https://のURLを使用してください。他の組織全体のコネクタと同様に、組織設定 → コネクタでコネクタを組織に対してオンにします。
AWS側の設定
お客様のチームは、オンボーディング中にPerplexityと連携しながら、AWSアカウントで一度きりのセットアップを完了します。
MCPサーバーをVPCエンドポイントサービスとして公開します。VPC内でNetwork Load Balancerをサーバーの前段に配置し、それに対するVPCエンドポイントサービスを作成します。
PerplexityのAWSプリンシパルを許可リストに追加します。エンドポイントサービスの許可済みプリンシパルに追加するAWSアカウントプリンシパルは、アカウントチームから提供されます。
接続リクエストを承認します。Perplexityがインターフェイスエンドポイントをプロビジョニングしたら、エンドポイントサービスで保留中の接続を承認してください。Perplexityは、組織向けにエンドポイントを有効化する前に、帯域外でお客様のチームとサービスの詳細を確認します。
トラブルシューティング
| 症状 | 考えられる原因 | 解決方法 |
|---|---|---|
| カスタムコネクタを追加するオプションが表示されない | 組織でカスタムコネクタがオフになっている | 管理者にAllow members to add custom connectorsをオンにするよう依頼する |
| Addが選択できないままになる | 必須フィールドが空になっている | Name、完全なMCP server URL、同意のチェックボックス、API Keyを選んだ場合はAPIキー、Cloudflare Accessを選んだ場合は両方のCloudflare Accessフィールドを入力する |
| コネクタにエラータグが表示される | セットアップ中にサーバーの検証が失敗した | URL、トランスポート、認証を確認してから、コネクタを再設定する |
| OAuthのサインインがリダイレクトエラーで失敗する | PerplexityのリダイレクトURLが登録されていない | 外部システムにカスタムコネクタのOAuthリダイレクトURLを登録する |
| ヘッダーが不足しているとしてサーバーがリクエストを拒否する | サーバーがカスタムヘッダーを必須にしている | 標準のMCPリクエストを受け付けるようにサーバーを設定する。追加できるのはCloudflare Accessのヘッダーのみ |
| Cloudflare Accessの背後でリクエストが403を返す | トークン、ポリシー、反映、またはチャレンジの問題 | トラブルシューティング:検証またはツール呼び出しが403を返すを参照する |
表 1 — カスタムリモートコネクタのよくある問題と解決方法。
カスタムコネクタに固有ではないコネクタの問題については、コネクタのトラブルシューティングをご覧ください。
関連記事
- コネクタのトラブルシューティング
- コネクタのロールベースのアクセス制御
- PerplexityのローカルおよびリモートMCP
- カスタムプラグインの作成またはアップロード
- コネクタとスキルはどこに移動しましたか?
さらにサポートが必要ですか?
担当のアカウントチームにご相談いただくか、Help > Contact Supportからお問い合わせください。セキュリティおよびコンプライアンスのドキュメントについてはTrust Centerをご覧ください。