

개요
감사 로그는 시트가 50개 이상이거나 Enterprise Max 시트가 하나 이상인 Enterprise 조직에서 사용할 수 있습니다. 관리자는 감사 로그를 사용하여 활동을 조사하고 관리상의 변경 사항을 모니터링할 수 있습니다. 기록된 이벤트를 웹훅으로 수신할 수 있습니다. 쿼리와 답변 텍스트는 처음 500자로 제한됩니다. 감사 로그는 모든 작업을 기록하지 않습니다. ID 공급자와 멤버십을 동기화하는 SCIM이나 일괄 처리 도구를 통해 변경한 시트 등급은 감사 로그에 기록되지 않습니다. CSV 일괄 작업을 통한 구성원 추가 및 제거도 제외됩니다.시작하기 전에
- 조직이 위의 시트 요건을 충족하는지 확인합니다.
- 조직 설정에 액세스할 수 있는 관리자에게 로깅 활성화를 요청합니다.
- 웹훅 전송을 사용하려면 HTTPS 엔드포인트와 인증 값을 준비합니다.
개인정보 보호 및 데이터 보안
웹훅 페이로드는 활동 식별자뿐 아니라 개인정보와 기록된 콘텐츠를 포함할 수 있습니다. 이벤트에 따라 메타데이터에 쿼리 및 답변 텍스트, 파일 이름, 대상 구성원의 이메일 주소, 조직 설정 값, Perplexity Computer 작업 세부 정보가 포함될 수 있습니다. 수집한 로그에 대한 액세스는 조직의 개인정보 보호정책에 따라 제한하세요. 웹훅 URL과 인증 값을 기밀로 유지하세요. Enterprise 전반의 데이터 처리 방식은 기업 조직 및 사용자를 위한 데이터 보존 및 개인정보 보호를 참고하세요. 신뢰 센터에서는 보안 및 규정 준수 문서를 제공하며, 데이터 처리 부록은 계약에 포함되는 경우 적용되는 데이터 처리 계약 조건을 규정합니다.감사 로그 활성화
- 조직 설정으로 이동합니다.
- 데이터 및 개인정보 보호를 엽니다.
-
감사 로그 설정에서 감사 로깅 활성화를 켭니다.
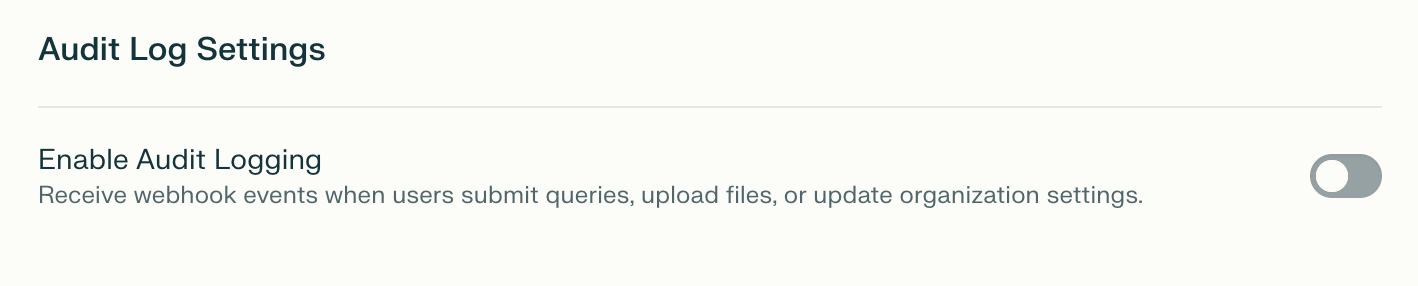
그림 1: 감사 로그 설정의 감사 로깅 활성화 컨트롤.

-
웹훅 URL을 지정하는 필드에 HTTPS 엔드포인트를 입력합니다.
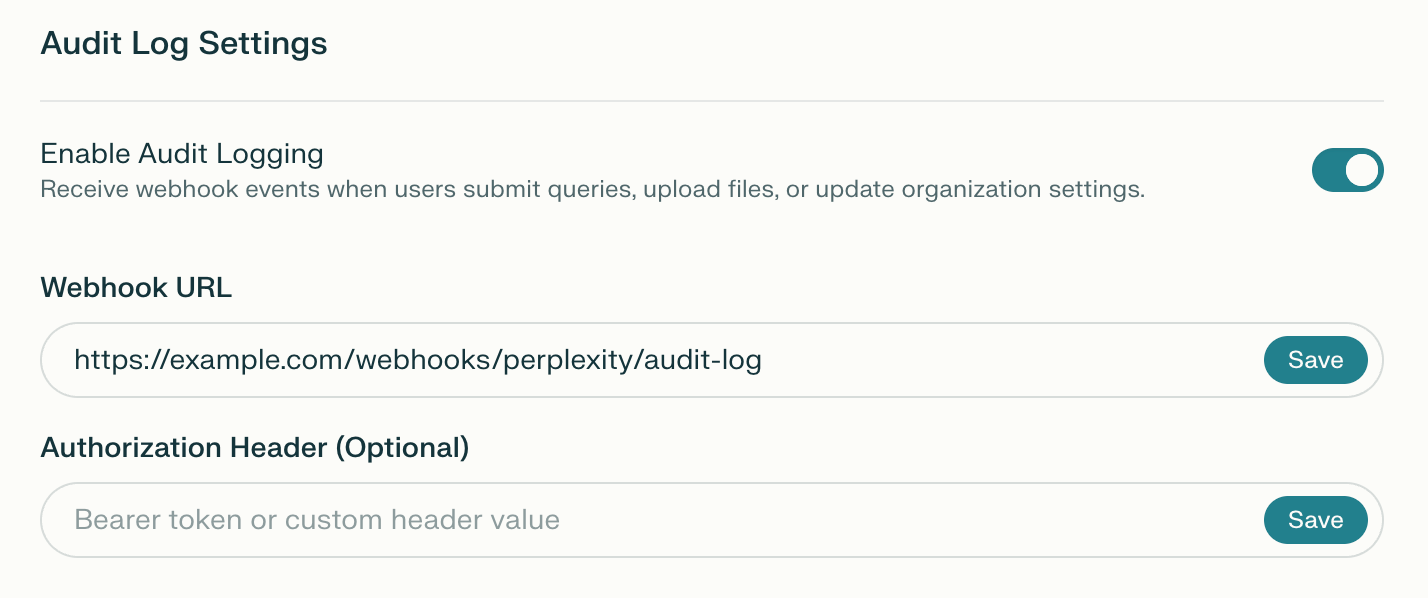
그림 2: 웹훅 URL 및 인증 헤더 설정.
- 웹훅 URL 필드 옆의 저장을 클릭합니다.
- 엔드포인트에 인증이 필요한 경우 인증 헤더를 지정하는 필드에 값을 입력합니다.
- 인증 헤더 필드 옆의 저장을 클릭합니다.

정상 작동 확인
지원되는 작업을 수행한 후 수신 엔드포인트가 웹훅 이벤트를 받고 HTTP2xx 응답을 반환하는지 확인합니다.
웹훅 인증
Bearer 토큰 또는 완전한 인증 값으로 웹훅 엔드포인트를 보호할 수 있습니다. 수신 엔드포인트에서 요구하는 값을 구성하세요.Bearer 토큰
YOUR_WEBHOOK_TOKEN처럼 접두사 없이 토큰을 입력합니다. Perplexity는 앞에 Bearer를 붙여 Authorization: Bearer YOUR_WEBHOOK_TOKEN으로 전송합니다.
사용자 지정 인증 헤더
인증 스킴을 포함한 완전한 인증 값을 입력합니다. 예를 들어Splunk YOUR_HEC_TOKEN은 Authorization: Splunk YOUR_HEC_TOKEN으로 전송됩니다.
웹훅 전송
요청 형식
감사 로그는 HTTPPOST 요청으로 웹훅 URL에 전송됩니다. 요청 본문은 application/json을 사용합니다.
인증 헤더
인증 값을 구성한 경우 Perplexity는 해당 값을Authorization 헤더에 포함합니다. Bearer 및 사용자 지정 스킴 형식은 웹훅 인증을 참고하세요.
응답 처리
웹훅 엔드포인트는 1초 이내에 HTTP2xx 응답을 반환하여 수신을 확인해야 합니다. Perplexity는 HTTP 4xx 및 5xx 응답을 포함한 전송 오류를 기록하지만, 실패하거나 시간이 초과된 전송을 자동으로 재시도하지는 않습니다. 수신 엔드포인트에서 오류와 누락된 이벤트를 모니터링하세요.
웹훅 감사 로그 스키마
웹훅 이벤트는 아래 필드를 사용합니다.표 1: 웹훅 페이로드 필드.
필수 문자열 필드라도 값이 기록되지 않으면 비어 있을 수 있습니다. 모든ip_address 값이 IP 주소라고 가정하지 마세요.
이벤트 유형
다음 표는 문서화된 웹훅 이벤트 유형을 설명합니다. 모든 작업이 기록된다는 보장은 아닙니다.사용자 활동 이벤트
표 2: 사용자 활동 이벤트.
쿼리 이벤트에는 첨부된 각 파일의file_uuid와 file_name을 포함하는 metadata.attachments가 있을 수 있습니다.
스레드 이벤트
표 3: 스레드 이벤트.
멤버십 이벤트
표 4: 멤버십 이벤트.
조직 이벤트
표 5: 조직 이벤트.
역할 및 그룹 이벤트
표 6: 역할 및 그룹 이벤트.
role_users_changed와 role_groups_changed의 메타데이터에는 값이 added 또는 removed인 action이 포함될 수 있습니다. 이 필드를 사용하여 멤버십 변경이 추가인지 제거인지 구분합니다.
Comet 에이전트 이벤트
표 7: Comet 에이전트 이벤트.
커넥터 이벤트
표 8: 커넥터 이벤트.
Computer 이벤트
표 9: Computer 이벤트.
웹훅 페이로드 예제
다음 JSON 페이로드는 일반 웹훅으로 전송되는 쿼리 이벤트를 설명하기 위한 예제입니다.플랫폼별 형식
Slack 웹훅
웹훅 URL이https://hooks.slack.com으로 시작하면 Perplexity는 Slack의 Block Kit 형식을 사용합니다. blocks 배열에는 이벤트 유형, 구성원 및 클라이언트 세부 정보, 그리고 기록된 경우 이벤트 메타데이터를 위한 섹션이 포함됩니다.
이벤트 유형 레이블은 밑줄을 제거하고 각 단어의 첫 글자를 대문자로 표시합니다. Slack 형식에서는 개별 메타데이터 값은 500자, 메타데이터 섹션은 2,500자에서 잘리며, 긴 값에는 잘림 안내가 표시됩니다.
Splunk HTTP 이벤트 수집기
인증 값이Splunk로 시작하면 Perplexity는 Splunk의 HTTP 이벤트 수집기(HEC)를 위해 페이로드를 event 객체로 감쌉니다. 다음 예제는 이 래퍼 구조를 설명합니다.
일반 웹훅
그 외 웹훅 대상으로는 플랫폼별 래퍼 없이 표준 JSON 페이로드를 전송합니다. 형식은 웹훅 페이로드 예제를 참고하세요.일반적인 웹훅 사용 사례
리서치 세션 추적
session_id를 사용하여 쿼리와 답변을 연결합니다.
1
쿼리 이벤트 찾기
이벤트 메타데이터의
query_str을 확인합니다. 관련 이벤트를 찾을 수 있도록 session_id를 기록합니다.2
답변 이벤트 연결
동일한
session_id를 가진 answer_generated 이벤트를 찾습니다. 기록된 경우 answer에는 답변의 처음 최대 500자가 포함되며, 사용된 model도 함께 기록됩니다.파일 액세스 모니터링
파일 식별자를 사용하여 업로드와 다운로드를 연결합니다. 웹훅 이벤트 메타데이터에는 기록된 파일 및 프로젝트 세부 정보가 포함될 수 있습니다.1
파일 업로드 찾기
업로드 이벤트의
file_uuid를 확인합니다. 이후 이벤트와 비교할 수 있도록 식별자를 기록합니다.2
파일 다운로드 연결
동일한
file_uuid를 가진 다운로드 이벤트를 찾습니다. 작업 수행자 및 타임스탬프 필드를 사용하여 누가 언제 파일에 액세스했는지 확인합니다.구성 변경 감사
organization_settings_update에서는 설정의 key가 변경된 항목을 식별합니다. 웹훅 메타데이터에는 old_value와 new_value가 포함될 수 있습니다.
자체 분석 시스템에서 저장된 웹훅 데이터를 user_email로 필터링하여 어떤 관리자가 변경했는지 추적할 수 있습니다.
모범 사례
웹훅 엔드포인트 구현
- 신속한 응답: 1초 이내에 수신을 확인합니다.
- 비동기 처리: 수신한 이벤트를 처리 대기열에 추가합니다.
- 페이로드 검증: 수집 전에 구조와 내용을 확인합니다.
- 엔드포인트 보안: HTTPS를 사용하고 구성된 인증 값을 검증합니다.
- 오류 모니터링: 수신 측 오류를 기록하고 전송 누락을 조사합니다.
수집한 로그 저장 및 분석
- 보존 정책 설정: 조직에서 요구하는 기간 동안 수집한 로그를 보관합니다.
- 관련 필드 인덱싱: 이벤트 유형, 작업 수행자, 타임스탬프, 세션 필드를 분석에 사용합니다.
- 활동 연결:
session_id를 사용하여 관련 이벤트를 연결합니다. - 패턴 모니터링: 비정상적인 액세스나 관리상의 변경 사항을 조사합니다.
- 백업 유지: 조직의 보안 및 개인정보 보호정책에 따라 사본을 보관합니다.
문제 해결
표 10: 일반적인 웹훅 전송 문제.
지원팀에 문의할 때는 정확한 오류, 영향을 받은 이벤트 또는 전송 실패의 시각, 시간대, 이미 시도한 단계를 포함하세요. 인증 값, 토큰 및 민감한 이벤트 내용은 제외하세요.