

Os conectores remotos personalizados permitem estender o Perplexity conectando-o a fontes de dados e ferramentas adicionais além dos conectores integrados (first-party). Com o Model Context Protocol (MCP), você pode conectar o Perplexity a qualquer serviço que tenha um servidor MCP compatível em execução em um servidor remoto. Para servidores MCP executados no seu próprio computador, consulte MCPs locais e remotos para Perplexity.
O que um conector remoto personalizado faz?
Um conector remoto personalizado disponibiliza as ferramentas do seu servidor MCP para o Perplexity, na sua própria conta ou para todos na sua organização. Os membros da organização podem adicionar conectores remotos personalizados se um administrador os habilitar para a organização.
A forma como você adiciona um conector remoto depende de ele ser adicionado para toda a organização ou para a conta de uma pessoa. Em ambos os casos, as etapas são praticamente as mesmas. A principal diferença é que apenas administradores podem adicionar conectores para toda a organização.
Os conectores remotos também podem ser reunidos em um plugin personalizado, mas os membros não podem criar conectores da organização ao enviar um plugin.
Privacidade e segurança de dados
Um conector remoto personalizado vincula o Perplexity a um servidor MCP executado por você ou por terceiros. A Perplexity não pode verificar servidores MCP de terceiros nem garantir a qualidade das respostas, e quem opera o servidor controla o que ele armazena e retorna. Tenha o seguinte em mente:
Somente fontes confiáveis — Use apenas conectores de fontes em que você confia.
HTTPS — Use uma URL
https://para o seu servidor MCP remoto, para que o tráfego até ele seja criptografado em trânsito.Credenciais — A chave de API, o client secret do OAuth ou o token de serviço do Cloudflare Access que você insere permite que o Perplexity acesse o seu servidor. Trate esses valores como segredos e revogue-os no serviço externo se você deixar de usar o conector. Para saber como o Perplexity armazena e protege os dados dos conectores, consulte Privacidade e dados.
Propriedade — Os usuários podem editar ou excluir apenas seus próprios conectores. Os administradores podem gerenciar conectores em toda a organização.
Revisão do administrador — Os administradores podem desativar Permitir que membros adicionem conectores personalizados e devem revisar os conectores adicionados por membros e restringir ou remover qualquer um que represente um risco de segurança.
Antes de começar
Para adicionar um conector para a sua organização, você precisa da função de administrador. Uma função personalizada que pode gerenciar as configurações de conectores pode ativar ou desativar conectores, mas não pode adicioná-los. Consulte Controle de acesso baseado em funções para conectores.
Para adicionar um conector para a sua própria conta em uma organização, um administrador precisa ativar Permitir que membros adicionem conectores personalizados.
Tenha em mãos a URL do seu servidor MCP remoto. Use uma URL
https://.Se o servidor usa OAuth e não oferece suporte ao registro dinâmico de clientes, tenha em mãos o Client ID e o Client Secret e registre a URL de redirecionamento da Perplexity no sistema externo.
Se o servidor estiver atrás do Cloudflare Access, crie primeiro um token de serviço da Cloudflare. Consulte Cloudflare Access.
Como adicionar um conector remoto
Acesse a página correta:
Para sua conta: abra Plugins na barra lateral (ou Customize → Connectors se você ainda não vê Plugins).
Para a organização: abra Configurações da organização → Conectores.
Para sua conta, abra Add custom → Add MCP connector. Para sua organização, selecione Conector personalizado no canto superior direito.
Para sua conta, selecione Remoto na caixa de diálogo. Os conectores da organização são sempre remotos, então a caixa de diálogo da organização já abre nos campos do conector remoto.
Preencha os campos obrigatórios:
Nome — Um nome de exibição para o seu conector, com até 64 caracteres (por exemplo, Acme CRM).
URL do servidor MCP — A URL do servidor MCP remoto, por exemplo
https://example.com/mcp. Use uma URLhttps://.
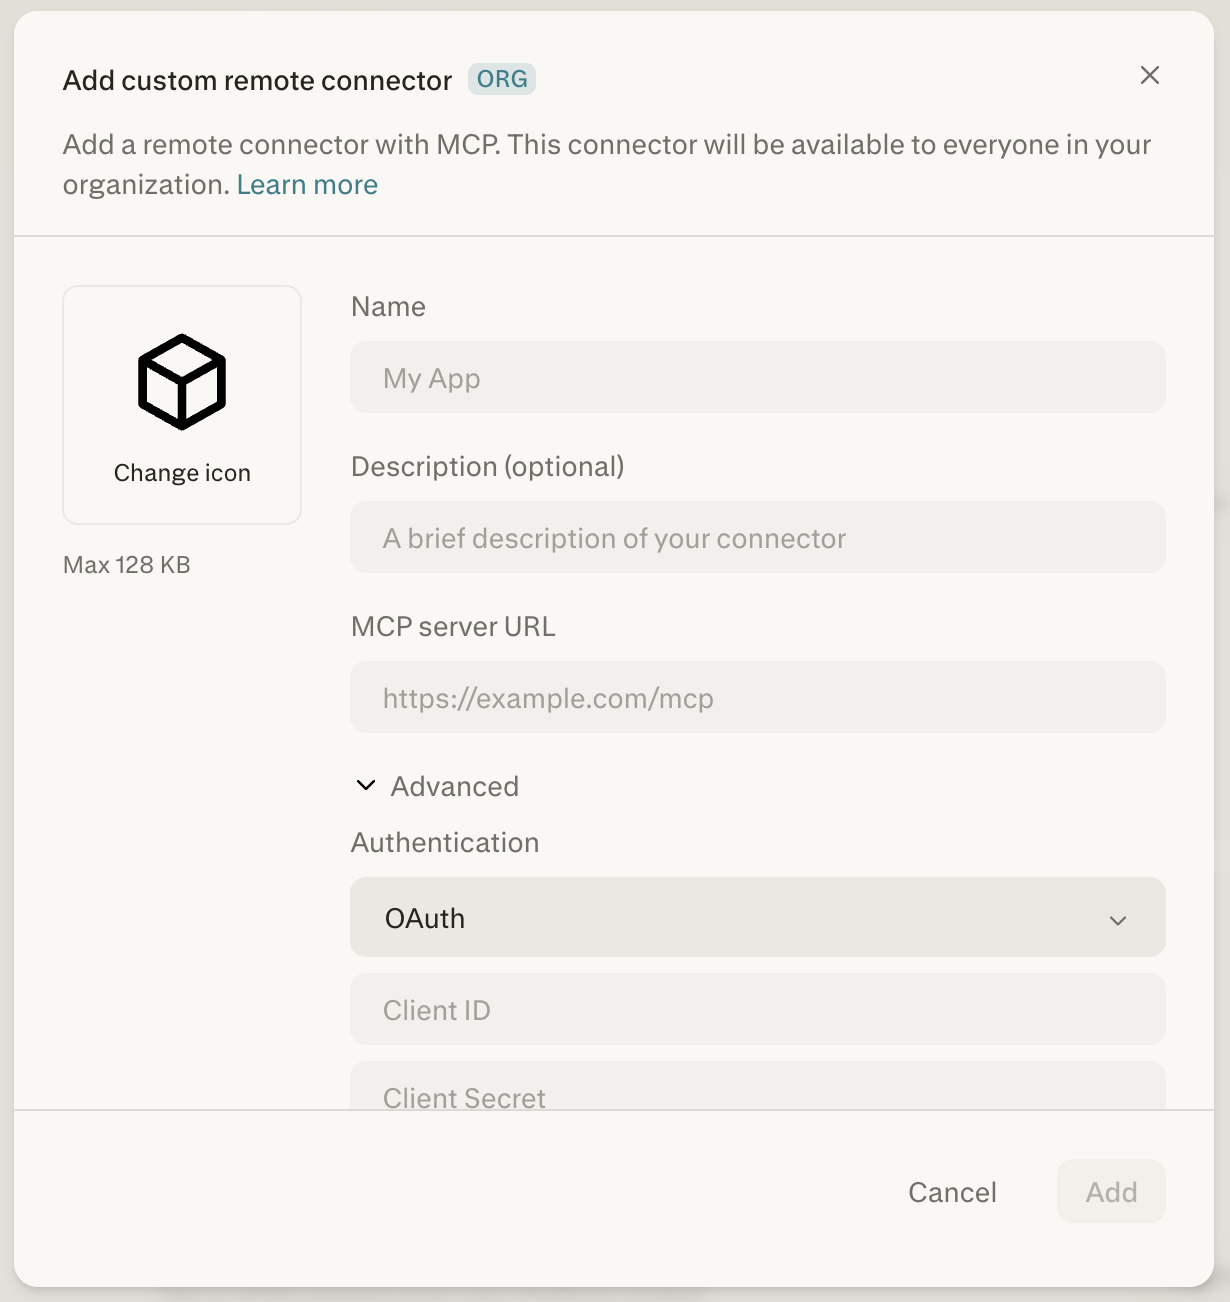
Figura 1 — O formulário do conector remoto, com os campos obrigatórios Nome e URL do servidor MCP.
Opcionalmente, preencha estes campos adicionais:
Descrição (opcional) — Uma breve explicação do que o conector faz.
Change icon — Escolha um ícone para o conector. A imagem pode ter até 128 KB.
Em Advanced, defina Autenticação como OAuth, Chave de API ou Nenhum (consulte Opções de autenticação), Transporte como HTTP transmitível ou SSE e Acesso à rede como Public (o padrão) ou Cloudflare Access.
Marque a caixa de confirmação para indicar que você compreende que os conectores personalizados podem introduzir riscos.
Selecione Adicionar. Se você adicionou o conector para sua própria conta, ele aparece na página Plugins.
Selecione o cartão do conector para iniciar o fluxo de autenticação e ativá-lo. Para modificar ou remover o conector depois, selecione as reticências (⋮) e escolha a opção apropriada.
Como verificar se funcionou
Um conector adicionado para a sua própria conta aparece na página Plugins. Se a validação do servidor falhar durante a configuração, o conector exibe uma etiqueta de erro com uma mensagem solicitando que você o reconfigure.
Um novo conector para toda a organização começa desativado. Para disponibilizá-lo aos membros, ative-o em Configurações da organização → Conectores.
Experimente
Depois que o conector estiver ativado, peça ao Perplexity algo que as ferramentas do seu servidor MCP possam fazer. Citar o nome do conector na solicitação deixa claro quais ferramentas você quer usar. Por exemplo, com um conector chamado Acme CRM:
“Usando o Acme CRM, liste os negócios previstos para fechar este mês."
"Encontre o registro de contato de Jordan Lee no Acme CRM e resuma as anotações mais recentes."
"Busque no Acme CRM os casos de suporte abertos deste trimestre e agrupe-os por prioridade.”
Opções de autenticação
Os conectores personalizados remotos oferecem suporte a três métodos de autenticação:
Nenhum — Nenhuma autenticação é necessária. O servidor MCP está acessível sem credenciais.
Chave de API — Autentique-se usando uma chave de API estática fornecida durante a configuração.
OAuth — Autentique-se usando o protocolo OAuth 2.0. Talvez seja necessário fornecer um Client ID e Client Secret se o servidor MCP não oferecer suporte ao registro dinâmico de clientes. Se o servidor oferecer suporte à descoberta do OAuth (via
/.well-known/oauth-authorization-server), endpoints e scopes podem ser detectados automaticamente.
Para conectores com escopo de organização e OAuth, um administrador pode se autenticar uma única vez em nome de toda a organização ou exigir que cada membro se autentique individualmente.
Os conectores remotos personalizados enviam solicitações MCP padrão. Além dos dois cabeçalhos de token de serviço do Cloudflare Access descritos abaixo, o formulário do conector não tem campo para cabeçalhos de solicitação personalizados, então o seu servidor não pode exigir nenhum outro cabeçalho personalizado.
Permissões e escopos
É o seu servidor MCP, e não o Perplexity, que define o que um conector personalizado pode acessar. Com OAuth, a tela de autorização do servidor mostra o acesso solicitado antes de você aprová-lo, então revise-o ali. Com Chave de API, o conector pode fazer tudo o que essa chave permite no serviço externo, então use uma chave com o acesso mais restrito que atenda ao seu uso.
URL de redirecionamento OAuth do conector personalizado
Quando você cria um aplicativo OAuth em um sistema externo para um conector personalizado, o caminho de callback (redirecionamento) é sempre /rest/connections/oauth_callback.
A URL de redirecionamento para registrar é: https://www.perplexity.ai/rest/connections/oauth_callback
Para organizações no subdomínio Enterprise, use: https://enterprise.perplexity.ai/rest/connections/oauth_callback
Compartilhamento e permissões
Os conectores personalizados podem ser definidos de duas maneiras:
Individual — O conector é privado para o usuário que o criou. Somente esse usuário pode vê-lo e usá-lo.
Organização — O conector é compartilhado com todos os membros da organização (apenas conectores remotos). Somente administradores podem adicionar conectores para toda a organização.
Controles de administrador
Os administradores da organização têm recursos adicionais de gerenciamento. Em organizações que usam funções personalizadas, os membros cuja função permite gerenciar as configurações de conectores também podem ativar ou desativar conectores e alterar a alternância dos membros, mas somente administradores podem adicionar ou editar conectores para toda a organização.
Permitir que membros adicionem conectores personalizados — Use esta alternância para controlar se os membros podem adicionar seus próprios conectores personalizados locais e remotos. Isso está desativado por padrão.
Adicionar conectores remotos em toda a organização — Adicione conectores remotos compartilhados com toda a organização.
Essas configurações ficam na página Conectores em Configurações da organização.
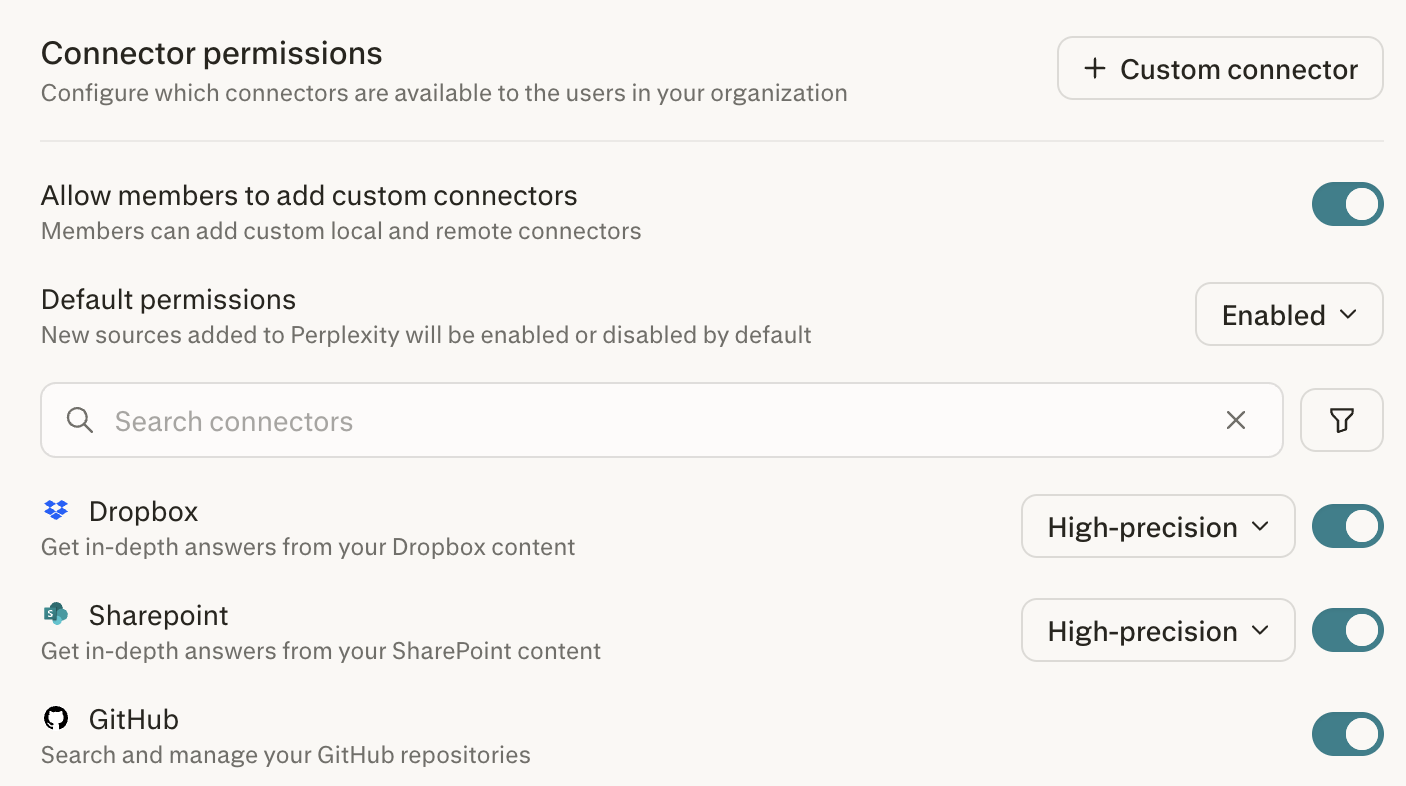
Figura 2 — Configurações de conectores da organização, com a alternância Permitir que membros adicionem conectores personalizados.
Cloudflare Access (Acesso à rede)
Se o seu servidor MCP remoto estiver atrás do Cloudflare Access, você pode autenticar o Perplexity no seu edge de zero trust antes que qualquer autenticação na camada de aplicação seja executada. Configure isso no menu suspenso Acesso à rede, em Advanced, no formulário do conector, seja para um conector da conta ou da organização.
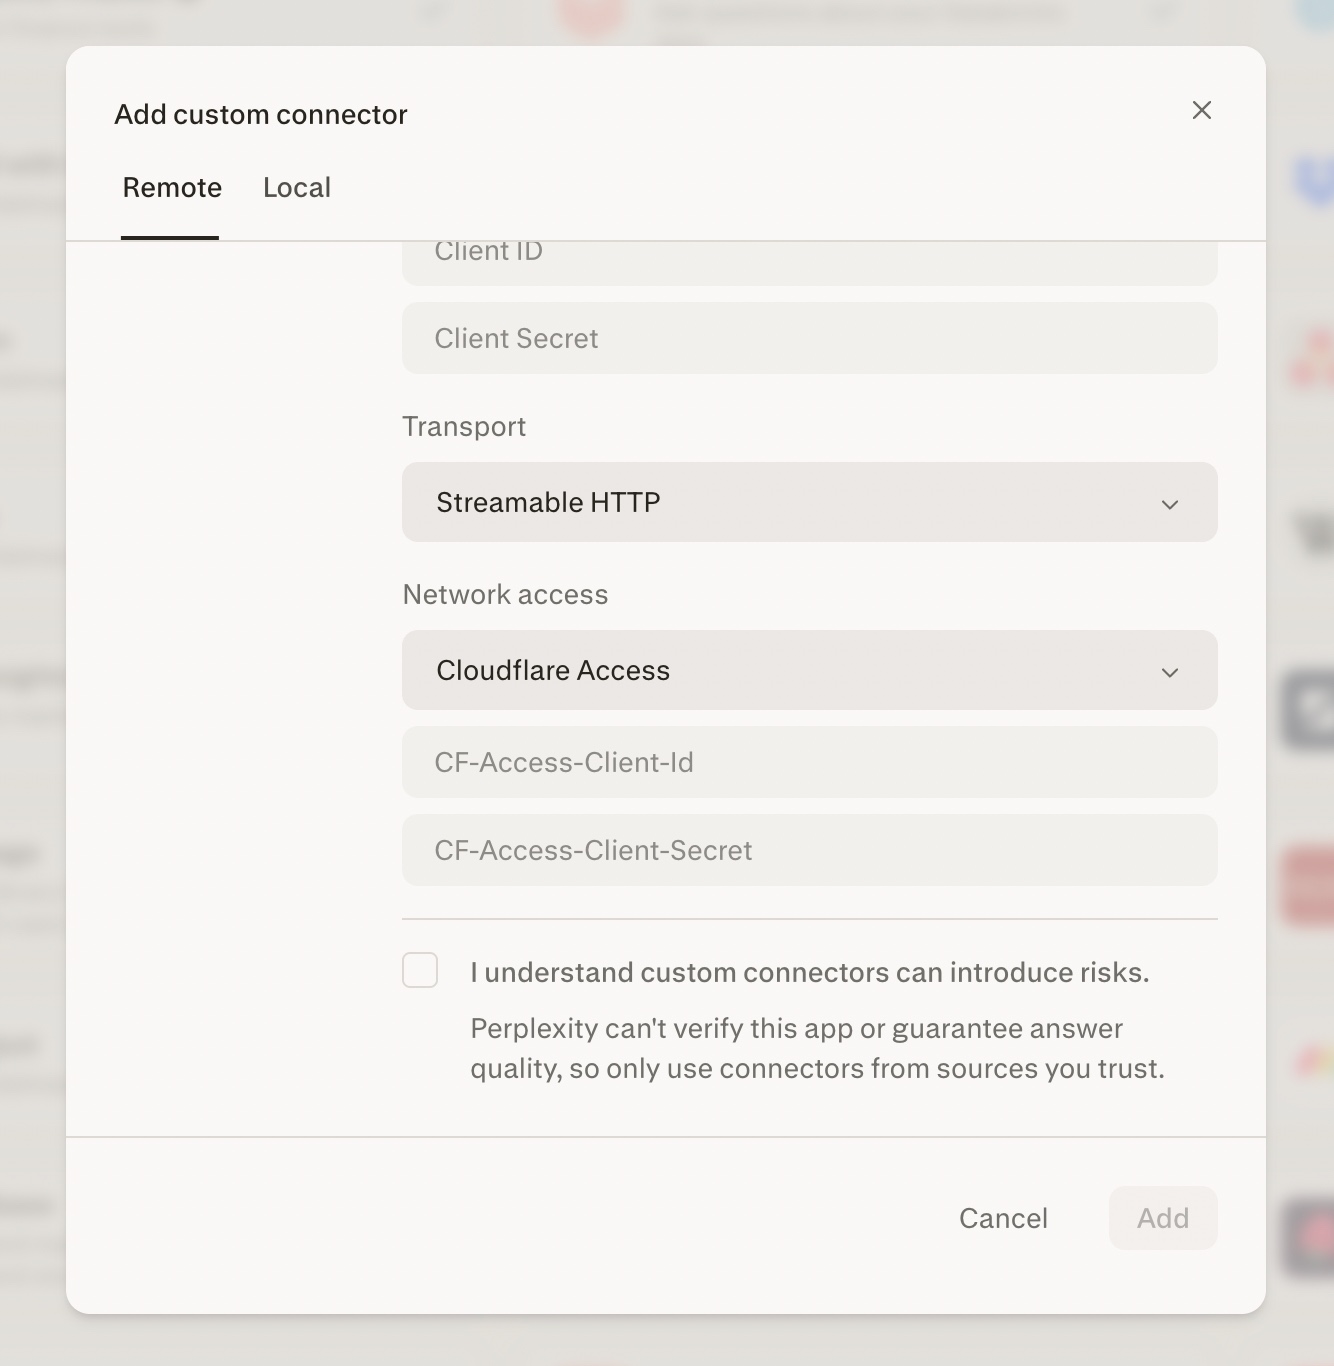
Figura 3 — Acesso à rede definido como Cloudflare Access, com os dois campos do token de serviço.
O que você pode fazer
Adicione um servidor MCP remoto que esteja atrás do Cloudflare Access selecionando Cloudflare Access no menu suspenso Acesso à rede.
Cole o
CF-Access-Client-Ide oCF-Access-Client-Secret(ambos obrigatórios). A Perplexity envia esses cabeçalhos em cada solicitação, incluindo a verificação executada quando você seleciona Adicionar e cada chamada de ferramenta, para que um token claramente inválido falhe quando você adiciona o conector, em vez de falhar silenciosamente depois. Consulte as notas de solução de problemas abaixo para casos em que o conector é salvo, mas as chamadas de ferramenta retornam 403.Combine o Cloudflare Access com a autenticação na camada de aplicação (OAuth, Chave de API ou Nenhum).
Trate os valores do token de serviço como segredos, da mesma forma que qualquer outra credencial de conector.
Os nomes dos cabeçalhos não diferenciam maiúsculas de minúsculas, mas as chaves devem ser exatas:
CF-Access-Client-IdeCF-Access-Client-Secret.
Configurando o lado da Cloudflare
O Cloudflare Access requer uma configuração única no seu painel do Cloudflare Zero Trust antes que o Perplexity possa se conectar.
Crie um token de serviço. No painel do Cloudflare Zero Trust, acesse Acesso → Autenticação de Serviço → Tokens de Serviço e crie um novo token. Copie o Client ID e Client Secret imediatamente — o segredo é exibido apenas uma vez.
Crie uma aplicação Access para o hostname do seu servidor MCP. Use o tipo de aplicativo Auto-hospedado e aponte-o para o hostname público que o Perplexity chamará.
Adicione uma política com Action = Service Auth. Na política do aplicativo, defina Ação para Autenticação de Serviço (não Permitir) e inclua o token de serviço que você criou na etapa 1.
Escolher Permitir em vez de Autenticação de Serviço faz a Cloudflare esperar um login interativo no navegador e rejeitar solicitações que não sejam de navegador, então a verificação que a Perplexity executa quando você adiciona o conector falha. Autenticação de Serviço é a ação correta para acesso máquina a máquina via tokens de serviço.
Se o conector for salvo com sucesso, a verificação que a Perplexity executa quando você o adiciona foi autenticada por meio do Cloudflare Access, e o fluxo de autenticação está funcionando de ponta a ponta.
Solução de problemas: verificação ou chamadas de ferramenta retornam 403
Se o conector não for salvo, ou se for salvo, mas as chamadas de ferramenta retornarem 403, siga estas etapas na ordem:
Token incompleto ou expirado. Cole novamente o conteúdo completo do Client ID e do Client Secret — o campo secreto é longo, e trechos colados parcialmente passam despercebidos com facilidade. Os tokens de serviço também têm uma data de expiração (padrão de 1 ano); reemita o token se ele tiver expirado.
Ação de política incorreta. A política de acesso deve usar Autenticação de Serviço, não Permitir ou Ignorar. Veja as etapas de configuração acima.
Atraso de propagação. Novos aplicativos, políticas e tokens de serviço criados no Access levam alguns minutos para se propagar pela borda da Cloudflare. Se o conector não for salvo logo após a configuração, aguarde alguns minutos e tente novamente antes de presumir uma configuração incorreta.
Desafio do WAF ou do Bot Management. A Perplexity se conecta a partir de faixas de IP de data center. Se a sua zona do Cloudflare desafia tráfego automatizado, o endpoint MCP pode receber um Managed Challenge que um cliente de máquina não consegue resolver — isso se manifesta como um 403. Adicione uma exceção de bypass no WAF ou no Bot Management para o hostname do MCP. O endpoint continua protegido, porque o Cloudflare Access ainda exige o token de serviço.
Se tudo isso estiver correto e o conector ainda falhar, o problema provavelmente está na camada da aplicação (o próprio servidor MCP), e não no Cloudflare Access.
AWS PrivateLink
Se o seu servidor MCP remoto for executado dentro da sua VPC da AWS e não estiver exposto à internet pública, a Perplexity pode acessá-lo de forma privada por meio do AWS PrivateLink. O tráfego flui da Perplexity para a sua VPC inteiramente pela rede da AWS — seu servidor MCP nunca precisa de um endpoint público. Essa opção está disponível para organizações Enterprise elegíveis, para conectores de toda a organização, e a sua equipe de conta da Perplexity a configura com você. Ela não é uma opção do menu suspenso Acesso à rede.
Como funciona
Você cria um serviço de endpoint da VPC na frente do seu servidor MCP e o compartilha com a sua equipe de conta da Perplexity.
A Perplexity conecta um endpoint de interface de propriedade da Perplexity ao seu serviço e verifica os detalhes com a sua equipe.
Você aceita a solicitação de conexão na sua conta da AWS, e a Perplexity ativa o endpoint para a sua organização.
Seu conector então acessa o seu servidor MCP de forma privada pela AWS — nenhum endpoint público é necessário.
O que os administradores podem fazer
Solicite a conectividade do PrivateLink por meio da sua equipe de conta da Perplexity. A integração é gerenciada e verificada pela Perplexity — não há configuração por autoatendimento.
Quando o endpoint estiver ativo, adicione o conector personalizado normalmente, apontando a URL do servidor MCP para o nome DNS privado acordado durante a integração. Use uma URL
https://.Ative o conector para a organização em Configurações da organização → Conectores, da mesma forma que qualquer outro conector de toda a organização.
Configurando o lado da AWS
Sua equipe realiza uma configuração única na sua conta da AWS, coordenada com a Perplexity durante a integração:
Exponha seu servidor MCP como um serviço de endpoint da VPC. Coloque um Network Load Balancer na frente do servidor na sua VPC e crie um serviço de endpoint da VPC para ele.
Adicione o principal da AWS da Perplexity à lista de permissões. Sua equipe de conta fornece o principal da conta da AWS que deve ser adicionado aos principais permitidos do serviço de endpoint.
Aceite a solicitação de conexão. Quando a Perplexity provisionar seu endpoint de interface, aceite a conexão pendente no seu serviço de endpoint. A Perplexity verifica os detalhes do serviço com a sua equipe por um canal separado antes que o endpoint seja ativado para a sua organização.
Solução de problemas
| Sintoma | Causa provável | Solução |
|---|---|---|
| Você não vê a opção de adicionar um conector personalizado | Os conectores personalizados estão desativados para a sua organização | Peça a um administrador que ative Permitir que membros adicionem conectores personalizados |
| Adicionar continua indisponível | Um campo obrigatório está vazio | Preencha Nome, uma URL do servidor MCP completa, a caixa de confirmação, a chave de API se você escolheu Chave de API e os dois campos do Cloudflare Access se você escolheu Cloudflare Access |
| O conector exibe uma etiqueta de erro | A validação do servidor falhou durante a configuração | Verifique a URL, o transporte e a autenticação e, em seguida, reconfigure o conector |
| O login com OAuth falha com um erro de redirecionamento | A URL de redirecionamento da Perplexity não está registrada | Registre a URL de redirecionamento OAuth do conector personalizado no sistema externo |
| Seu servidor rejeita solicitações por falta de um cabeçalho | O servidor exige um cabeçalho personalizado | Configure o servidor para aceitar solicitações MCP padrão; somente os cabeçalhos do Cloudflare Access podem ser adicionados |
| As solicitações retornam 403 atrás do Cloudflare Access | Problema de token, política, propagação ou desafio | Consulte Solução de problemas: verificação ou chamadas de ferramenta retornam 403 |
Tabela 1 — Problemas comuns de conectores remotos personalizados e como corrigi-los.
Para problemas de conectores que não são específicos de conectores personalizados, consulte Solução de problemas de conectores.
Artigos relacionados
- Solução de problemas de conectores
- Controle de acesso baseado em funções para conectores
- MCPs locais e remotos para Perplexity
- Criar ou enviar um plugin personalizado
- Para onde foram Conectores e Skills?
Precisa de mais ajuda?
Contate sua equipe de conta ou fale com a gente em Help > Contact Support. Visite o Trust Center para documentação sobre segurança e conformidade.