

यह गाइड Enterprise एडमिनिस्ट्रेटर्स और IT मैनेजर्स को Organization Settings → Connectors पेज पर कनेक्टर के लिए रोल-बेस्ड एक्सेस कंट्रोल के बारे में बताता है, जिसमें एनेबल टॉगल, हर कनेक्टर की रोल सूची, एनेबल करने का फ़्लो, बैकफ़िल व्यवहार, और नए कनेक्टर के लिए संगठन-व्यापी डिफ़ॉल्ट शामिल हैं।
ओवरव्यू
रोल-बेस्ड एक्सेस कंट्रोल की मदद से आप तय कर सकते हैं कि आपके संगठन में कौन-से रोल हर कनेक्टर का उपयोग कर सकते हैं। यह इस मौजूदा कंट्रोल के अतिरिक्त है कि कनेक्टर आपके संगठन के लिए उपलब्ध है या नहीं। यह पहले वाले “सभी के लिए चालू या सभी के लिए बंद” मॉडल की जगह एक लक्षित एक्सेस देता है, जो Enterprise भूमिकाएँ और अनुमतियाँ में बताए गए रोल और ग्रुप स्ट्रक्चर का ही पालन करता है।
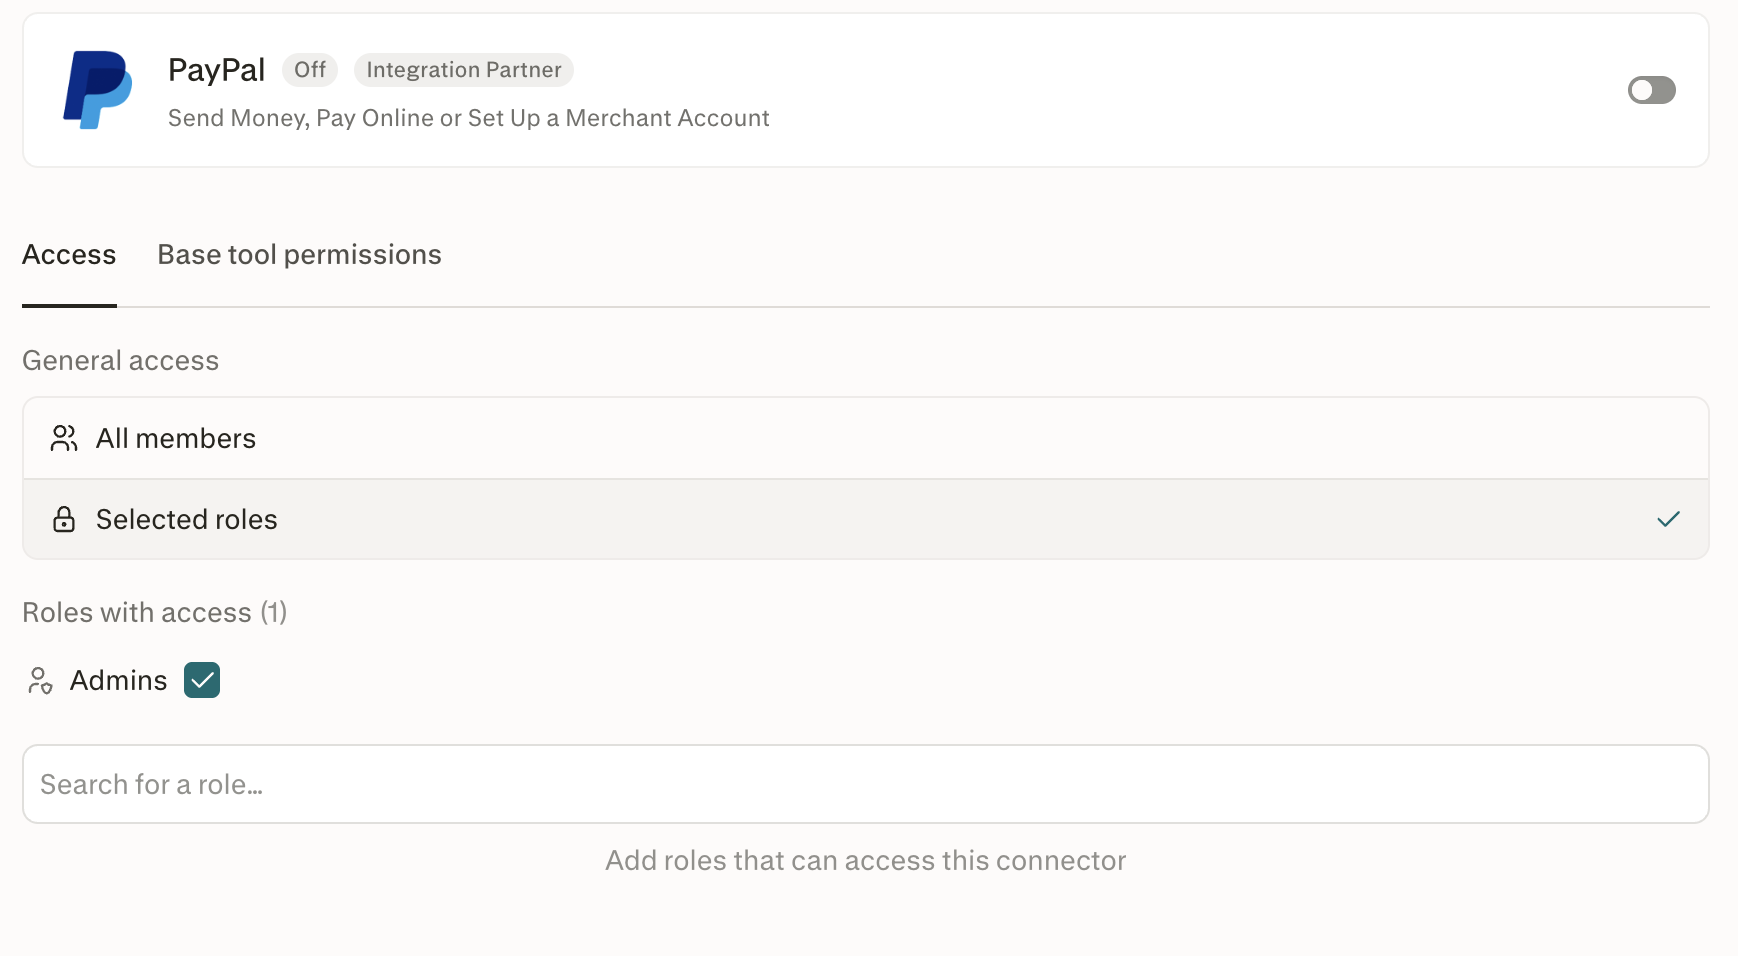
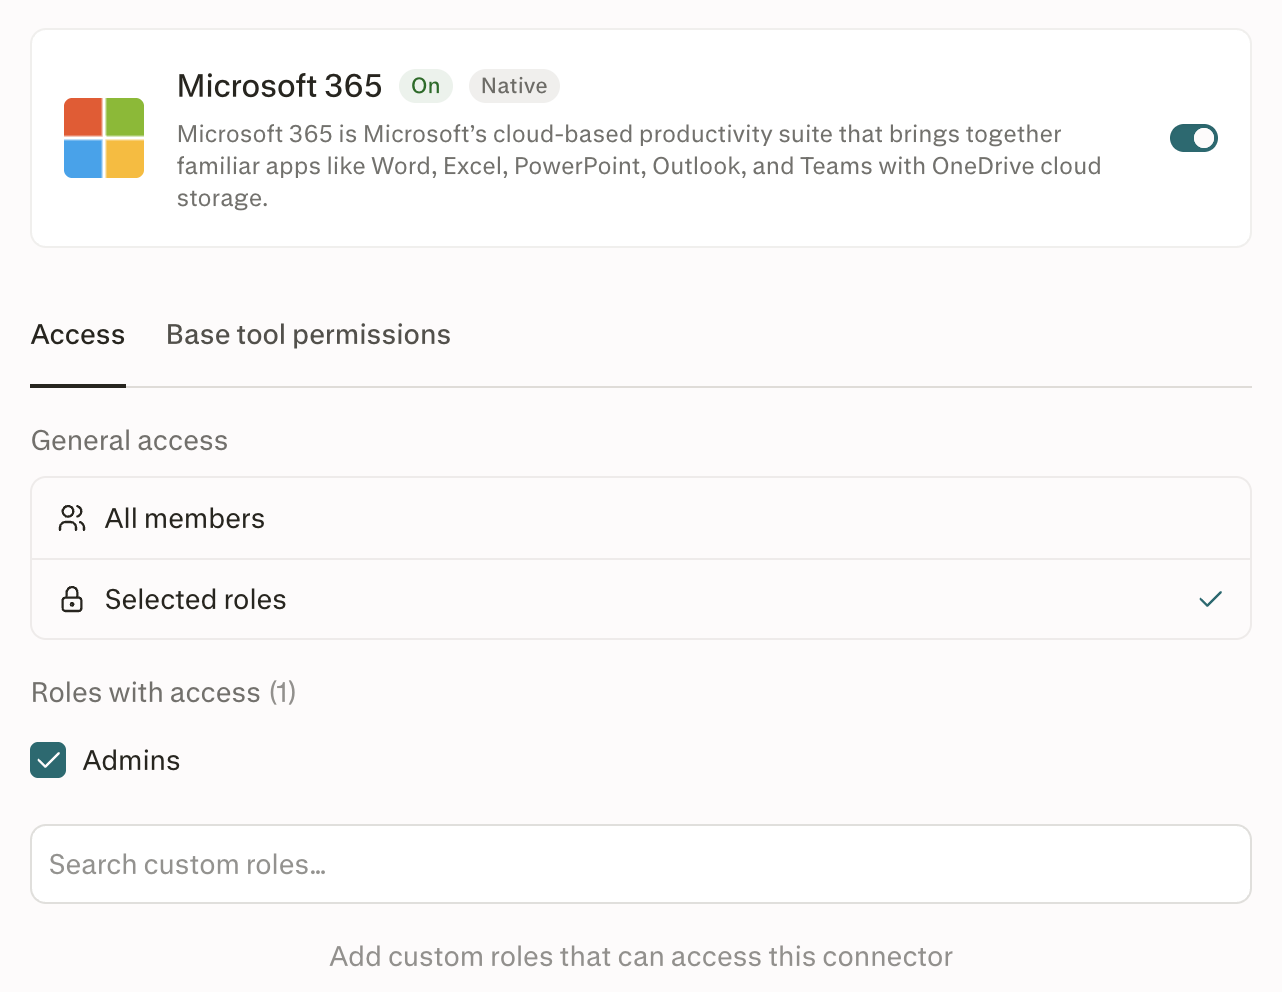
हर कनेक्टर के दो स्वतंत्र कंट्रोल होते हैं:
एनेबल: कनेक्टर का ग्लोबल स्विच। बंद होने पर कनेक्टर किसी भी मेंबर के लिए उपलब्ध नहीं होता, चाहे उसका रोल कुछ भी हो। चालू होने पर आप तय करते हैं कि इसे कौन एक्सेस कर सकता है।
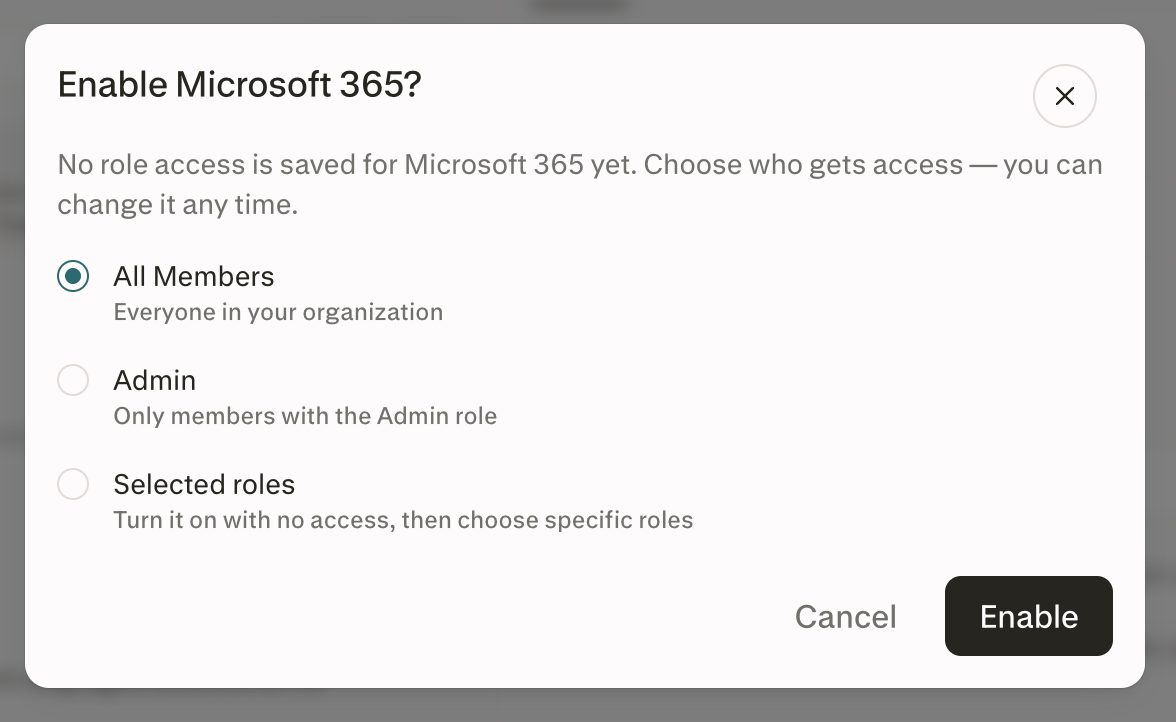
रोल एक्सेस: कनेक्टर एनेबल करते समय सभी मेंबर्स, Admin या चुने गए रोल चुनें। सभी मेंबर्स हर किसी को एक्सेस देता है। Admin एक्सेस को सिर्फ़ Admin रोल वाले मेंबर्स तक सीमित करता है। चुने गए रोल से आप एक्सेस को विशेष कस्टम रोल तक सीमित कर सकते हैं। आप कनेक्टर एनेबल करने से पहले या बाद में रोल असाइन कर सकते हैं। अगर आप एनेबल करते समय चुने गए रोल चुनते हैं, तो आपको एनेबल करने के बाद रोल बताने होंगे। एनेबल किया गया कनेक्टर तभी एक्सेस किया जा सकता है जब कम से कम एक रोल असाइन हो।
कोई मेंबर किसी कनेक्टर को तभी एक्सेस कर सकता है जब कनेक्टर एनेबल हो और उसके असाइन किए गए रोल में से कम से कम एक उस कनेक्टर की रोल सूची में शामिल हो।
इन कंट्रोल्स को कॉन्फ़िगर करने के लिए Manage connector defaults रोल परमिशन ज़रूरी है, जिसके बारे में Enterprise भूमिकाएँ और अनुमतियाँ में बताया गया है।
उपलब्धता: कनेक्टर के लिए रोल-बेस्ड एक्सेस कंट्रोल सेल्स-असिस्टेड Enterprise प्लान पर उपलब्ध है। कस्टम रोल, ग्रुप मैनेजमेंट और SCIM डायरेक्ट्री ग्रुप सिंक भी आपके संगठन के प्लान पर निर्भर करते हैं।
अगर आपकी दिलचस्पी है, तो हमारी सेल्स टीम के साथ डेमो बुक करें।
यह क्यों महत्वपूर्ण है
संवेदनशील डेटा का दायरा सीमित करें। Snowflake को डेटा साइंस रोल को, Microsoft 365 को नॉलेज टीम को, और Salesforce को रेवेन्यू ऑपरेशंस को दें, बिना इन्हें संगठन में सभी के लिए खोले।
चरणबद्ध पायलट चलाएँ। किसी नए कनेक्टर को पहले एक पायलट रोल के लिए एनेबल करें, फ़ीडबैक इकट्ठा करें, फिर और रोल जोड़कर एक्सेस बढ़ाएँ।
SCIM और ग्रुप के साथ तालमेल बनाए रखें। चूँकि एक्सेस रोल से तय होता है, इसलिए आपके आइडेंटिटी प्रोवाइडर में किए गए ग्रुप और SCIM असाइनमेंट अपने आप लागू हो जाते हैं।
शुरू करने से पहले
आप एक एडमिनिस्ट्रेटर हैं, या आपके रोल में Manage connector defaults परमिशन शामिल है।
आपके पास वेब पर Organization Settings → Connectors का एक्सेस है।
आप जिस कनेक्टर को कॉन्फ़िगर करना चाहते हैं, वह पहले से आपके संगठन में जोड़ा गया है।
कंट्रोल्स कैसे काम करते हैं
बेस रोल: सभी मेंबर्स और Admin
हर संगठन में दो बेस रोल होते हैं जिन्हें आप किसी कनेक्टर की रोल सूची में जोड़ सकते हैं।
सभी मेंबर्स — संगठन के हर मेंबर को एक्सेस देता है।
Admin — सिर्फ़ संगठन के एडमिन को एक्सेस देता है। जब सामान्य एक्सेस चुने गए रोल पर सेट होता है, तो Admin हमेशा एक्सेस वाले रोल के तहत दिखता है, और इसका एक्सेस चालू या बंद करने के लिए एक चेकबॉक्स होता है।
आप किसी भी बेस रोल को सूची में अकेले, दोनों को एक साथ, या अपने संगठन के लिए बनाए गए कस्टम रोल के साथ जोड़ सकते हैं।
जब सभी मेंबर्स सूची में होता है, तो हर मेंबर के पास पहले से एक्सेस होता है, इसलिए उसी सूची के कोई भी कस्टम रोल अनावश्यक होते हैं। Perplexity उन कस्टम रोल को नहीं हटाता, इसलिए अगर आप बाद में सभी मेंबर्स को हटाते हैं, तो कनेक्टर एक्सेस न किए जा सकने के बजाय उन्हीं रोल पर लौट आता है।
उदाहरण के लिए, अगर किसी कनेक्टर की रोल सूची सभी मेंबर्स + डेटा साइंस है:
जब तक सभी मेंबर्स सूची में है, संगठन में सभी के पास एक्सेस है।
अगर आप सभी मेंबर्स को हटाते हैं, तो सिर्फ़ डेटा साइंस रोल के मेंबर्स का एक्सेस बना रहता है।
एडमिनिस्ट्रेटर्स के पास किसी भी एनेबल किए गए कनेक्टर को कॉन्फ़िगर करने का अंतर्निहित एक्सेस हमेशा रहता है, भले ही Admin रोल उसकी रोल सूची में न हो। रनटाइम एक्सेस, यानी किसी सत्र में कनेक्टर को वास्तव में इस्तेमाल करने की क्षमता, के लिए अब भी Admin का सूची में होना ज़रूरी है।
एक्सेस दिए बिना कनेक्टर एनेबल करना
चुने गए रोल चुनने से कनेक्टर बिना कोई रोल जोड़े चालू हो जाता है। कनेक्टर एनेबल रहता है, लेकिन जब तक आप कम से कम एक रोल नहीं जोड़ते, कोई भी मेंबर इसका उपयोग नहीं कर सकता।
सभी मेंबर्स या Admin चुनने से कनेक्टर एनेबल होते ही तुरंत एक्सेस मिल जाता है।
एक्सेस कैसे तय होता है
जब कोई मेंबर किसी कनेक्टर का उपयोग करने की कोशिश करता है, तो Perplexity यह जाँचता है:
क्या कनेक्टर एनेबल है? अगर नहीं, तो एक्सेस ब्लॉक हो जाता है।
क्या मेंबर के रोल में से कम से कम एक कनेक्टर की रोल सूची में है? अगर हाँ, तो एक्सेस की अनुमति मिलती है।
अन्यथा, स्पष्ट कारण के साथ एक्सेस ब्लॉक हो जाता है।
यह नियम सर्वर-साइड पर, एजेंट रनटाइम शुरू होने से पहले लागू होता है, इसलिए ब्लॉक की गई कनेक्टर कॉल क्रेडिट्स खर्च नहीं करतीं और सैंडबॉक्स शुरू नहीं करतीं। यह नियम एजेंट, CLI, शेड्यूल किए गए टास्क, और किसी भी प्रोजेक्ट- या Brain-स्तरीय कनेक्टर उपयोग पर एक समान रूप से लागू होता है।
स्टेप-बाय-स्टेप
कनेक्टर एनेबल करना और एक्सेस देना
Organization Settings → Connectors पर जाएँ।
वह कनेक्टर चुनें जिसे आप एनेबल करना चाहते हैं।
कनेक्टर का टॉगल चालू करें। एक डायलॉग खुलता है जो पूछता है कि किसे एक्सेस मिलना चाहिए।
सभी मेंबर्स, Admin या चुने गए रोल चुनें।
एनेबल करें चुनें।
अगर आपने चुने गए रोल चुना है, तो कनेक्टर खोलें और वे रोल जोड़ें जिन्हें एक्सेस मिलना चाहिए।
सभी मेंबर्स या Admin चुनने से तुरंत एक्सेस मिल जाता है। चुने गए रोल चुनने पर कनेक्टर एनेबल रहता है, लेकिन जब तक आप एक या अधिक रोल नहीं जोड़ते, किसी रोल को एक्सेस नहीं मिलता। अगर आप डायलॉग रद्द करते हैं, तो कनेक्टर डिसेबल ही रहता है।
एनेबल किए गए कनेक्टर में रोल जोड़ना
Organization Settings → Connectors से कनेक्टर खोलें।
एक्सेस टैब पर, पक्का करें कि सामान्य एक्सेस चुने गए रोल पर सेट है।
एक्सेस वाले रोल के नीचे रोल खोजें… फ़ील्ड में, वह रोल खोजें जिसे आप एक्सेस देना चाहते हैं।
रोल को एक्सेस वाले रोल में जोड़ने के लिए उसे चुनें।
नए जोड़े गए रोल के मेंबर्स को तुरंत एक्सेस मिल जाता है।
एनेबल किए गए कनेक्टर से रोल हटाना
Organization Settings → Connectors से कनेक्टर खोलें।
एक्सेस टैब पर, एक्सेस वाले रोल के तहत, वह रोल ढूँढें जिसे आप हटाना चाहते हैं।
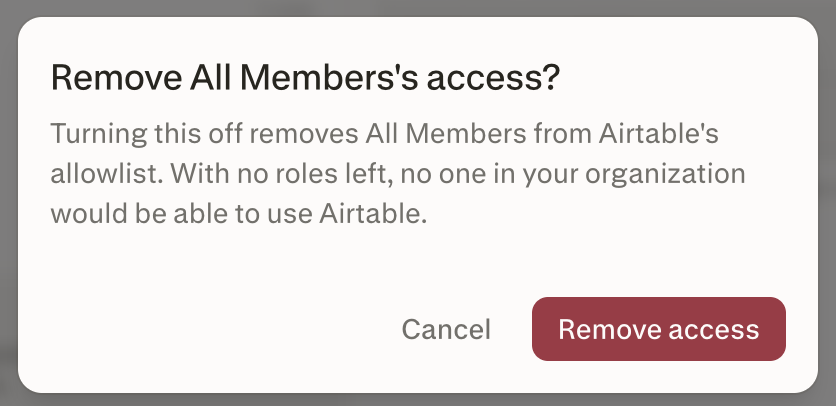
रोल के बगल वाला चेकबॉक्स हटाएँ। पुष्टि डायलॉग में रोल और कनेक्टर का नाम दिखता है।
एक्सेस हटाएँ चुनें।
उस रोल के मेंबर्स का एक्सेस तुरंत खत्म हो जाता है, जब तक कि सूची का कोई दूसरा रोल भी उन्हें कवर न करता हो।
कनेक्टर डिसेबल करना
Organization Settings → Connectors से कनेक्टर खोलें।
कनेक्टर को डिसेबल करने के लिए उसका टॉगल बंद करें। पुष्टि डायलॉग में कनेक्टर का नाम और उन रोल की सूची दिखती है जिनका एक्सेस खत्म हो जाएगा, और बताया जाता है कि रोल सेटिंग्स सेव रहेंगी।
डिसेबल करें चुनें।
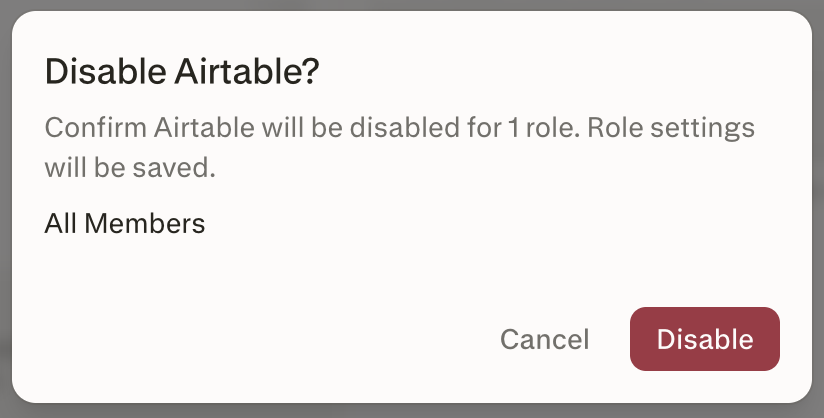
कनेक्टर अब डिसेबल है और संगठन का कोई भी मेंबर इसका उपयोग नहीं कर सकता। इसकी रोल सेटिंग्स सेव रहती हैं, इसलिए अगर आप बाद में कनेक्टर को फिर से चालू करते हैं, तो उन्हीं रोल को फिर से एक्सेस मिल जाता है।
नए कनेक्टर के लिए ग्लोबल डिफ़ॉल्ट सेट करना
ग्लोबल डिफ़ॉल्ट यह तय करता है कि जब Perplexity आपके संगठन में कोई नया कनेक्टर लॉन्च करता है, तो क्या होता है। इसे संगठन स्तर पर एक बार सेट करें।
Organization Settings → Connectors पर जाएँ।
पेज के ऊपरी हिस्से में, मेंबर्स को कस्टम कनेक्टर जोड़ने की अनुमति दें के नीचे नए कनेक्टर सेटिंग ढूँढें। यह तय करती है कि Perplexity में नए जोड़े गए कनेक्टर आपके संगठन के लिए शुरू से एनेबल रहेंगे या नहीं।
ड्रॉपडाउन खोलें और इनमें से कोई एक चुनें:
सभी मेंबर्स के लिए एनेबल — नया कनेक्टर एनेबल स्थिति में आता है और उसकी रोल सूची में सभी मेंबर्स होता है।
एडमिन के लिए एनेबल — नया कनेक्टर एनेबल स्थिति में आता है और उसकी रोल सूची में Admin होता है।
डिसेबल — नया कनेक्टर खाली रोल सूची के साथ डिसेबल स्थिति में आता है। किसी के भी इसका उपयोग करने से पहले, एडमिनिस्ट्रेटर को इसे विशेष रोल या सभी मेंबर्स के लिए एनेबल करना होगा।
Enterprise संगठनों के लिए सुझाया गया डिफ़ॉल्ट: डिसेबल। इससे यह सुनिश्चित होता है कि मेंबर्स के उपयोग करने से पहले नए कनेक्टर की समीक्षा एक एडमिनिस्ट्रेटर करे।
यह कैसे वेरिफ़ाई करें कि यह काम कर गया
कनेक्टर के एक्सेस टैब पर, एक्सेस वाले रोल में अपेक्षित रोल दिखते हैं, और इसकी गिनती आपके जोड़े गए रोल की संख्या से मेल खाती है।
जिन मेंबर्स के रोल सूची में हैं, वे कनेक्टर का उपयोग कर सकते हैं। जिन मेंबर्स के रोल सूची में नहीं हैं, उन्हें स्पष्ट “कोई एक्सेस नहीं” संदेश दिखता है।
संगठन के ऑडिट लॉग संबंधित कनेक्टर इवेंट के तहत एनेबल, डिसेबल और रोल में बदलाव दर्ज करते हैं।
लॉन्च के समय बैकफ़िल व्यवहार
जब आपके संगठन को कनेक्टर के लिए रोल-बेस्ड एक्सेस कंट्रोल पर अपग्रेड किया जाता है, तो मौजूदा कनेक्टर इस तरह माइग्रेट होते हैं।
फ़िलहाल डिसेबल कनेक्टर खाली रोल सूची के साथ डिसेबल ही रहते हैं। किसी के भी इनका उपयोग करने से पहले, एडमिनिस्ट्रेटर को हर कनेक्टर को विशेष रोल या सभी मेंबर्स के लिए एनेबल करना होगा।
फ़िलहाल एनेबल कनेक्टर एनेबल स्थिति में माइग्रेट होते हैं, और सूची में सिर्फ़ सभी मेंबर्स रोल होता है। कस्टम रोल सूची में बैकफ़िल नहीं किए जाते।
इससे पहले दिन मेंबर्स की मौजूदा पहुँच बनी रहती है और एडमिनिस्ट्रेटर्स को एक्सेस सख्त करने के लिए एक साफ़ शुरुआती बिंदु मिलता है। पहले से एनेबल किसी कनेक्टर को विशेष रोल तक सीमित करने के लिए, सभी मेंबर्स को हटाएँ और अपनी पसंद के रोल जोड़ें।
मेंबर अनुभव
डिस्कवर में, जिन कनेक्टर का उपयोग कोई मेंबर नहीं कर सकता, वे लॉक आइकन के साथ धुंधले दिखते हैं और कर्सर ले जाने पर कारण दिखता है। जिन कनेक्टर का उपयोग कोई मेंबर नहीं कर सकता, वे कनेक्टर के अपने पेज पर अनुपलब्ध दिखते हैं और कनेक्टर पिकर में नहीं दिखते। संदेश कनेक्टर की स्थिति पर निर्भर करता है:
कनेक्टर डिसेबल है — डिस्कवर कार्ड और प्लगइन पेज, दोनों पर आपके संगठन द्वारा डिसेबल किया गया दिखता है।
कनेक्टर एनेबल है, लेकिन मेंबर का कोई भी रोल सूची में नहीं है — डिस्कवर कार्ड पर “Not available to your role” दिखता है; प्लगइन पेज पर कनेक्टर अनुपलब्ध दिखता है।
प्लान की सीमा — कनेक्टर पर अपग्रेड ज़रूरी है दिखता है और टूलटिप में “आपके प्लान में यह कनेक्टर शामिल नहीं है” लिखा होता है।
एक्सेस पाने के लिए, मेंबर किसी एडमिनिस्ट्रेटर से अपने किसी रोल को कनेक्टर की रोल सूची में जोड़ने के लिए कह सकते हैं।
अगर एजेंट सत्र के बीच किसी ब्लॉक किए गए कनेक्टर तक पहुँचता है, तो वह मेंबर को बताता है कि उनके रोल के पास एक्सेस नहीं है और किसी एडमिनिस्ट्रेटर से पूछने का सुझाव देता है।
सामान्य कॉन्फ़िगरेशन
नीचे दी गई तालिका में तीन एक्सेस नीतियाँ दिखाई गई हैं जिन्हें Enterprise एडमिनिस्ट्रेटर आमतौर पर लागू करते हैं।
| नीति | एनेबल | रोल सूची |
|---|---|---|
| पूरे संगठन के लिए उपलब्ध | चालू | सभी मेंबर्स |
| सिर्फ़ एडमिन के लिए उपलब्ध | चालू | Admin |
| किसी कस्टम रोल के लिए पायलट रोलआउट | चालू | डेटा साइंस (कस्टम रोल) |
ध्यान रखने योग्य बातें
प्रति-यूज़र अनुमति या अस्वीकृति नहीं। एक्सेस रोल मेंबरशिप से तय होता है। आप किसी एक मेंबर को उसके रोल से अलग स्वतंत्र रूप से अनुमति या अस्वीकृति नहीं दे सकते।
सूची में एक रोल काफ़ी है। रोल एक्सेस देते हैं; वे कभी एक्सेस छीनते नहीं। दो रोल वाले मेंबर के पास कनेक्टर का एक्सेस होता है अगर उनमें से कोई भी रोल सूची में हो, इसलिए आप एक रोल को एक्सेस देने के लिए और दूसरे रोल को उसे ब्लॉक करने के लिए नहीं जोड़ सकते।
टूल-स्तरीय परमिशन अलग होती हैं। कोई मेंबर कनेक्टर के भीतर अलग-अलग टूल (उदाहरण के लिए, Slack भेजना बनाम Slack खोज) कॉल कर सकता है या नहीं, यह कनेक्टर की टूल परमिशन से तय होता है, जिन्हें उसके बेस टूल परमिशन टैब पर कॉन्फ़िगर किया जाता है। रोल-बेस्ड एक्सेस कंट्रोल यह तय करता है कि कौन किसी कनेक्टर तक पहुँच सकता है; टूल कंट्रोल यह तय करते हैं कि उसके भीतर क्या चल सकता है।
सभी मेंबर्स कस्टम रोल से ऊपर है। जब सभी मेंबर्स सूची में होता है, तो उसी सूची के कस्टम रोल अनावश्यक होते हैं। इन्हें इसलिए रखा जाता है ताकि सभी मेंबर्स हटाने पर कनेक्टर पहले से कॉन्फ़िगर किए गए कस्टम रोल सेट पर लौट आए।
किसी कस्टम रोल को डिलीट करने से वे सभी कनेक्टर प्रभावित होते हैं जिनमें वह रोल है। अगर वह रोल किसी कनेक्टर की रोल सूची में अकेली एंट्री है, तो कनेक्टर एनेबल रहता है, लेकिन जब तक आप कोई दूसरा रोल नहीं जोड़ते, कोई भी इसका उपयोग नहीं कर सकता।
डिसेबल कनेक्टर अपनी रोल सूची बनाए रखते हैं। अगर आप किसी कनेक्टर को डिसेबल करते हैं और बाद में फिर से चालू करते हैं, तो पहले जिन रोल के पास एक्सेस था, उन्हें फिर से एक्सेस मिल जाता है। एक्सेस किसके पास है, यह बदलने के लिए, कनेक्टर चालू करने से पहले या बाद में एक्सेस टैब पर रोल एडिट करें।
रोल-बेस्ड एक्सेस कंट्रोल से OAuth ग्रांट नहीं बदलते। किसी कनेक्टर से रोल हटाने पर वे थर्ड-पार्टी OAuth ग्रांट रद्द नहीं होते जिन्हें मेंबर्स पहले ही पूरा कर चुके हैं। किसी OAuth ग्रांट को रद्द करने के लिए, प्लगइन → इंस्टॉल किए गए के तहत अकाउंट डिस्कनेक्ट करें या उसे प्रोवाइडर के एडमिन कंसोल में रद्द करें।
प्लगइन में कनेक्टर
प्लगइन धीरे-धीरे उपलब्ध कराए जा रहे हैं, जिसकी शुरुआत व्यक्तिगत प्लान और Self-Serve Enterprise संगठनों से हो रही है, और ये जल्द ही सेल्स-असिस्टेड Enterprise प्लान पर भी आ रहे हैं। तब तक सदस्य और एडमिन Connectors और Skills का इस्तेमाल जारी रखते हैं।
रोल से मिलने वाला एक्सेस और एनेबल टॉगल, प्लगइन के अंदर मौजूद कनेक्टर पर भी लागू होते हैं। कोई प्लगइन इन नियंत्रणों को दरकिनार नहीं कर सकता और न ही कनेक्टर का एक्सेस दे सकता है।
प्लगइन प्लगइन पेज पर दिखाई देता रहता है। हर ब्लॉक किए गए कनेक्टर पर आपके संगठन द्वारा डिसेबल किया गया या अनुपलब्ध दिखता है; प्लान की सीमाओं के लिए अपग्रेड ज़रूरी है दिखता है। मेंबर प्लगइन इंस्टॉल करके उसके दूसरे घटकों का उपयोग कर सकते हैं। मेंबर्स को किसी टूल का उपयोग करने से रोकने के लिए कनेक्टर डिसेबल करें, प्लगइन नहीं।
समस्या का निवारण
| आपको दिखने वाली समस्या | सबसे संभावित कारण | इसे कैसे ठीक करें |
|---|---|---|
| कोई मेंबर ऐसे कनेक्टर का उपयोग नहीं कर पा रहा जिसकी आपको उम्मीद थी। | मेंबर का कोई भी रोल कनेक्टर की रोल सूची में नहीं है। | कनेक्टर खोलें और मेंबर का कोई रोल जोड़ें, या मेंबर को ऐसे रोल में जोड़ें जो पहले से सूची में है। |
| रोल हटाने के बाद भी किसी मेंबर के पास एक्सेस है। | कनेक्टर की सूची का कोई दूसरा रोल अब भी उन्हें कवर करता है, या वे ऐसे ग्रुप में हैं जो सूची के किसी रोल को असाइन है। | मेंबर के हर रोल और ग्रुप की समीक्षा करें और ज़रूरत हो तो अतिरिक्त ग्रांट हटाएँ। |
| कनेक्टर एनेबल है, लेकिन कोई भी इसका उपयोग नहीं कर पा रहा। | कनेक्टर चुने गए रोल पर सेट है लेकिन कोई रोल चुना नहीं गया है, या इसका अकेला रोल डिलीट कर दिया गया है। | कनेक्टर खोलें, फिर एक्सेस टैब पर कोई रोल जोड़ें या सामान्य एक्सेस को सभी मेंबर्स पर स्विच करें। |
| नया लॉन्च हुआ कनेक्टर आपकी समीक्षा से पहले ही सभी के लिए उपलब्ध है। | संगठन की नए कनेक्टर सेटिंग सभी मेंबर्स के लिए एनेबल पर है। | नए कनेक्टर को डिसेबल पर बदलें ताकि नए कनेक्टर डिसेबल स्थिति में आएँ और उनके लिए एडमिनिस्ट्रेटर की समीक्षा ज़रूरी हो। |
| कोई एडमिन कनेक्टर का उपयोग नहीं कर पा रहा, लेकिन उसे कॉन्फ़िगर कर सकता है। | Admin रोल कनेक्टर की रोल सूची में नहीं है। | रनटाइम एक्सेस देने के लिए Admin को रोल सूची में जोड़ें, जो एडमिन के पास पहले से मौजूद अंतर्निहित कॉन्फ़िगरेशन एक्सेस से अलग है। |
| आइडेंटिटी प्रोवाइडर में बदलाव के बाद SCIM-synced ग्रुप के मेंबर्स का एक्सेस खत्म हो गया। | आइडेंटिटी प्रोवाइडर में ग्रुप के मेंबर्स बदले और वह बदलाव सिंक हो गया। | अपने आइडेंटिटी प्रोवाइडर में ग्रुप मेंबरशिप वेरिफ़ाई करें। SCIM-synced ग्रुप Perplexity में रीड-ओनली होते हैं। |
अक्सर पूछे जाने वाले सवाल
क्या मैं कोई रोल बनाए बिना किसी एक यूज़र को कनेक्टर का एक्सेस दे सकता हूँ?
क्या मैं कोई रोल बनाए बिना किसी एक यूज़र को कनेक्टर का एक्सेस दे सकता हूँ?
नहीं। एक्सेस रोल से तय होता है, और प्रति-यूज़र अनुमति या अस्वीकृति फ़िलहाल उपलब्ध नहीं है। उस ज़िम्मेदारी के लिए एक कस्टम रोल बनाएँ, यूज़र को उसमें असाइन करें, और उस रोल को कनेक्टर की रोल सूची में जोड़ें।
क्या मैं किसी खास रोल को कनेक्टर से ब्लॉक कर सकता हूँ, जबकि दूसरे रोल का एक्सेस बना रहे?
क्या मैं किसी खास रोल को कनेक्टर से ब्लॉक कर सकता हूँ, जबकि दूसरे रोल का एक्सेस बना रहे?
नहीं। सूची में मौजूद रोल एक्सेस देते हैं, और किसी रोल को ब्लॉक के रूप में जोड़ने का कोई तरीका नहीं है। अगर किसी मेंबर के पास दो रोल हैं और उनमें से कोई भी सूची में है, तो उनके पास एक्सेस होता है। किसी रोल को कनेक्टर से दूर रखने के लिए, उसे रोल सूची में न जोड़ें।
क्या डिसेबल कनेक्टर मेंबर्स को अब भी दिखते हैं?
क्या डिसेबल कनेक्टर मेंबर्स को अब भी दिखते हैं?
हाँ। मेंबर उस प्लगइन से ब्लॉक किए गए कनेक्टर का पेज खोल सकते हैं जिसमें वह शामिल है। पेज पर आपके संगठन द्वारा डिसेबल किया गया, अनुपलब्ध या प्लान की सीमाओं के लिए अपग्रेड ज़रूरी है दिखता है। डिस्कवर में, जिन कनेक्टर का उपयोग कोई मेंबर नहीं कर सकता, वे लॉक आइकन के साथ धुंधले दिखते हैं और कर्सर ले जाने पर कारण दिखता है। ब्लॉक किए गए कनेक्टर, कनेक्टर पिकर में नहीं दिखते।
जब मेरे संगठन को कनेक्टर के लिए रोल-बेस्ड एक्सेस कंट्रोल पर अपग्रेड किया जाता है, तो मौजूदा कनेक्टर का क्या होता है?
जब मेरे संगठन को कनेक्टर के लिए रोल-बेस्ड एक्सेस कंट्रोल पर अपग्रेड किया जाता है, तो मौजूदा कनेक्टर का क्या होता है?
पहले दिन मेंबर्स के लिए कुछ नहीं बदलता। जो कनेक्टर पहले से डिसेबल थे, वे डिसेबल ही रहते हैं। जो कनेक्टर पहले से एनेबल थे, वे एनेबल रहते हैं, और सूची में सिर्फ़ सभी मेंबर्स रोल होता है, इसलिए जो भी मेंबर पहले उनका उपयोग कर सकता था, वह अब भी कर सकता है। इनमें से किसी कनेक्टर को विशेष रोल तक सीमित करने के लिए, उसे खोलें, सामान्य एक्सेस को चुने गए रोल पर स्विच करें, और वे रोल जोड़ें जिन्हें एक्सेस मिलना चाहिए।
क्या रोल और कनेक्टर में बदलाव ऑडिट लॉग में दर्ज होते हैं?
क्या रोल और कनेक्टर में बदलाव ऑडिट लॉग में दर्ज होते हैं?
हाँ। एनेबल, डिसेबल, रोल जोड़ना, रोल हटाना और ग्लोबल डिफ़ॉल्ट में बदलाव संगठन के ऑडिट लॉग में दर्ज होते हैं। देखें ऑडिट लॉग।
क्या कनेक्टर के लिए रोल-बेस्ड एक्सेस कंट्रोल CLI, शेड्यूल किए गए टास्क और प्रोजेक्ट पर लागू होता है?
क्या कनेक्टर के लिए रोल-बेस्ड एक्सेस कंट्रोल CLI, शेड्यूल किए गए टास्क और प्रोजेक्ट पर लागू होता है?
हाँ। यह नियम सर्वर-साइड पर लागू होता है और एजेंट सत्रों, CLI, शेड्यूल किए गए टास्क, और किसी भी प्रोजेक्ट- या Brain-स्तरीय कनेक्टर उपयोग पर एक समान रूप से लागू होता है।
कनेक्टर के लिए रोल-बेस्ड एक्सेस कंट्रोल कौन कॉन्फ़िगर कर सकता है?
कनेक्टर के लिए रोल-बेस्ड एक्सेस कंट्रोल कौन कॉन्फ़िगर कर सकता है?
एडमिनिस्ट्रेटर, और कोई भी मेंबर जिसके रोल में Manage connector defaults परमिशन शामिल है। यह वही परमिशन है जिसका उपयोग कनेक्टर के टूल-स्तरीय कंट्रोल्स के लिए किया जाता है।
संबंधित आर्टिकल्स
और मदद चाहिए?
अपनी अकाउंट टीम से संपर्क करें या Help > Contact Support से हमसे संपर्क करें। सुरक्षा और अनुपालन दस्तावेज़ीकरण के लिए Trust Center पर जाएँ।