

概述
审计日志适用于拥有 50 个或以上席位,或至少一个 Enterprise Max 席位的 Enterprise 组织。管理员可以使用审计日志调查活动并监控管理变更。 您可以通过 Webhook 接收已记录的事件。查询文本和答案文本均仅限前 500 个字符。 审计日志不会捕获每一项操作。通过 SCIM(用于与身份提供商同步成员资格)或批量工具进行的席位层级变更,审计日志不会记录。通过 CSV 批量操作添加或移除成员也不在记录范围内。开始之前
- 确认您的组织满足上述席位要求。
- 请具有组织设置访问权限的管理员启用日志记录。
- 如需通过 Webhook 交付,请准备 HTTPS 端点和身份验证值。
数据隐私与安全
Webhook 载荷可能包含个人信息和已记录的内容,而不只是活动标识符。根据事件类型,元数据可能包含查询文本和答案文本、文件名、目标成员的电子邮箱、组织设置值以及 Perplexity Computer 任务详情。 请根据组织的隐私政策限制对已收集日志的访问。请对 Webhook URL 和身份验证值保密。 有关 Enterprise 的整体数据处理方式,请参阅企业组织和用户的数据保留和隐私。信任中心提供安全与合规文档;数据处理附录在被纳入您的协议后,规定合同中的数据处理条款。启用审计日志
- 前往组织设置。
- 打开数据与隐私。
-
在审计日志设置下,打开启用审计日志记录。
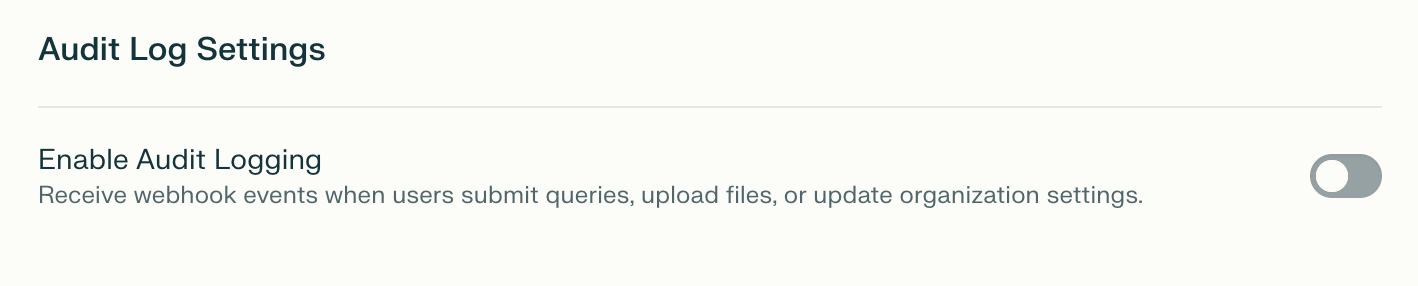
图 1:审计日志设置中的启用审计日志记录控件。

-
在 Webhook URL 字段中输入您的 HTTPS 端点。
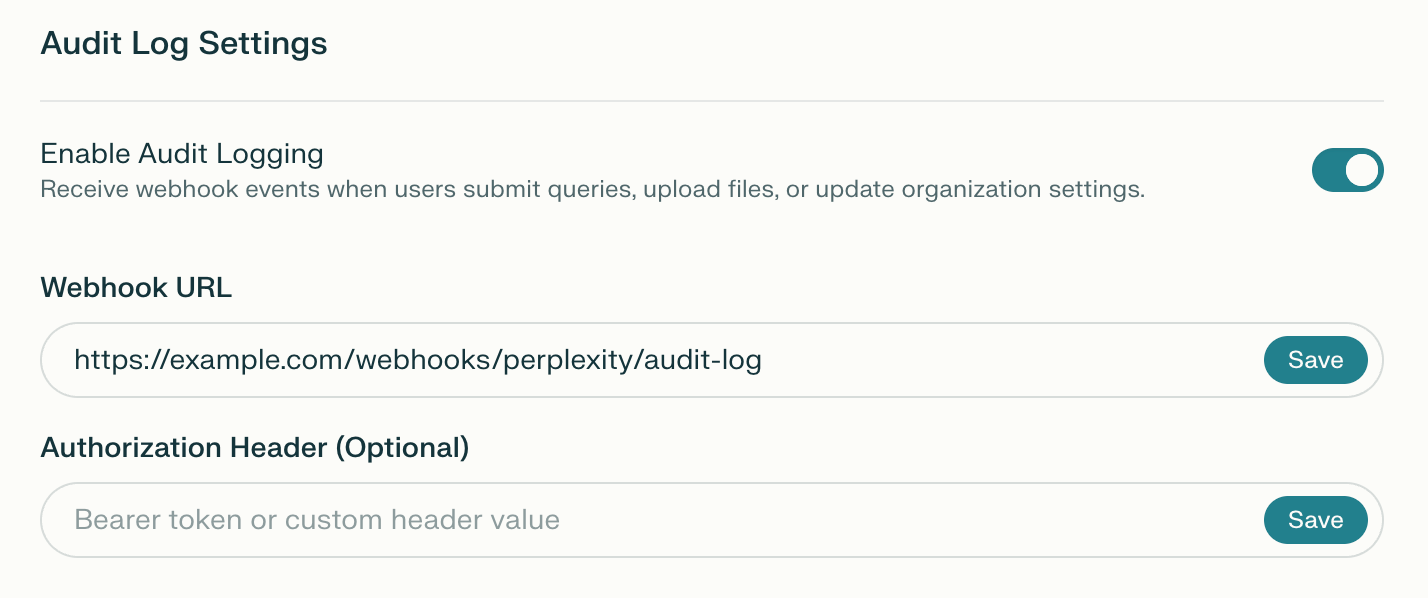
图 2:Webhook URL 和授权标头设置。
- 点击 Webhook URL 字段旁的保存。
- 如果您的端点需要身份验证,请在授权标头字段中输入该值。
- 点击授权标头字段旁的保存。

验证是否正常运行
执行受支持的操作后,请确认接收端点收到 Webhook 事件并返回 HTTP2xx 响应。
Webhook 身份验证
您可以使用 Bearer 令牌或完整的授权值保护 Webhook 端点。请配置接收端点所要求的值。Bearer 令牌
提供不带前缀的令牌,例如YOUR_WEBHOOK_TOKEN。Perplexity 会在前面添加 Bearer,并发送 Authorization: Bearer YOUR_WEBHOOK_TOKEN。
自定义授权标头
提供包含授权方案的完整授权值。例如,Splunk YOUR_HEC_TOKEN 将以 Authorization: Splunk YOUR_HEC_TOKEN 的形式发送。
Webhook 交付
请求格式
审计日志以 HTTPPOST 请求的形式交付到您的 Webhook URL。请求正文使用 application/json。
身份验证标头
如果您配置了身份验证值,Perplexity 会将其包含在Authorization 标头中。有关 Bearer 和自定义方案格式,请参阅 Webhook 身份验证。
响应处理
您的 Webhook 端点应在 1 秒内返回 HTTP2xx 响应,以确认接收。Perplexity 会记录交付错误,包括 HTTP 4xx 和 5xx 响应,但不会自动重试失败或超时的交付。请监控接收端点,检查是否存在失败和遗漏的事件。
Webhook 审计日志架构
Webhook 事件使用以下字段。表 1:Webhook 载荷字段。
如果未记录值,必填字符串字段也可能为空。请勿假设每个ip_address 值都是 IP 地址。
事件类型
以下表格描述的是已记录在文档中的 Webhook 事件类型,并不保证每项操作都会被记录。用户活动事件
表 2:用户活动事件。
查询事件可能包含metadata.attachments,其中为每个附件提供 file_uuid 和 file_name。
问题事件
表 3:问题事件。
成员事件
表 4:成员事件。
组织事件
表 5:组织事件。
角色与群组事件
表 6:角色与群组事件。
对于role_users_changed 和 role_groups_changed,元数据可能包含 action 字段,其值为 added 或 removed。使用此字段区分成员资格变更是添加还是移除。
Comet 智能体事件
表 7:Comet 智能体事件。
连接器事件
表 8:连接器事件。
Computer 事件
表 9:Computer 事件。
Webhook 载荷示例
以下示例 JSON 载荷表示交付到通用 Webhook 的查询事件。平台专用格式
Slack Webhook
对于以https://hooks.slack.com 开头的 Webhook URL,Perplexity 使用 Slack 的 Block Kit 格式。blocks 数组包含事件类型、成员和客户端详情,以及存在的事件元数据部分。
事件类型标签采用英文单词首字母大写形式,并移除下划线。Slack 格式会将单个元数据值截断至 500 个字符,将元数据部分截断至 2,500 个字符,并为较长的值显示截断提示。
Splunk HTTP 事件收集器
当授权值以Splunk 开头时,Perplexity 会将载荷封装在 event 对象中,以适配 Splunk 的 HTTP 事件收集器(HEC)。以下示例展示了该封装格式:
通用 Webhook
对于其他 Webhook 目标,Perplexity 会发送标准 JSON 载荷,不添加平台专用封装。有关格式,请参阅 Webhook 载荷示例。常见 Webhook 场景
跟踪研究会话
使用session_id 将查询与答案关联。
1
查找查询事件
读取事件元数据中的
query_str。记录其 session_id,以查找关联事件。2
匹配答案事件
查找具有相同
session_id 的 answer_generated 事件。如果已记录,answer 包含答案的前 500 个字符以内的文本,同时还会提供所使用的 model。监控文件访问
使用文件标识符关联上传和下载。Webhook 事件元数据可能包含已记录的文件和项目详情。1
查找文件上传
读取上传事件的
file_uuid。记录该标识符,以便与后续事件比较。2
匹配文件下载
查找具有相同
file_uuid 的下载事件。使用操作执行者和时间戳字段,查看谁在何时访问了文件。审计配置变更
对于organization_settings_update,设置的 key 标识具体更改内容。Webhook 元数据可能包含 old_value 和 new_value。
在您自己的分析系统中,按 user_email 筛选已存储的 Webhook 数据,以跟踪哪些管理员进行了更改。
最佳实践
实现 Webhook 端点
- 及时响应:在 1 秒内确认接收。
- 异步处理:将收到的事件加入处理队列。
- 验证载荷:在导入之前检查结构和内容。
- 保护端点:使用 HTTPS,并验证已配置的身份验证值。
- 监控失败:记录接收端错误,并调查交付缺口。
存储和分析已收集的日志
- 制定保留政策:按组织要求的期限保留已收集的日志。
- 索引相关字段:使用事件类型、操作执行者、时间戳和会话字段进行分析。
- 关联活动:使用
session_id连接相关事件。 - 监控模式:调查异常访问或管理变更。
- 维护备份:根据组织的安全与隐私政策保存副本。
故障排查
表 10:常见 Webhook 交付问题。
联系支持团队时,请提供准确的错误信息、受影响事件或交付失败的时间、时区,以及已尝试的步骤。请勿包含身份验证值、令牌或敏感事件内容。