

自定义远程连接器可让您将 Perplexity 连接到内置(第一方)连接器之外的其他数据源和工具,从而扩展其功能。借助 Model Context Protocol(MCP),您可以将 Perplexity 连接到任何在远程服务器上运行兼容 MCP 服务器的服务。对于在您自己的计算机上运行的 MCP 服务器,请参阅Perplexity 的本地和远程 MCP。
自定义远程连接器有什么作用?
自定义远程连接器会让 MCP 服务器上的工具可供 Perplexity 使用,范围可以是您自己的账户,也可以是组织中的所有人。如果管理员为组织启用了自定义远程连接器,组织成员即可添加它们。
添加远程连接器的方式取决于它是为整个组织添加,还是为某个人自己的账户添加。在这两种情况下,步骤基本相同。主要区别在于,只有管理员才能为整个组织添加连接器。
远程连接器也可以打包到自定义插件中,但成员不能通过上传插件创建组织连接器。
隐私和数据安全
自定义远程连接器会将 Perplexity 连接到由您或第三方运行的 MCP 服务器。Perplexity 无法验证第三方 MCP 服务器,也无法保证答案质量,服务器存储和返回的内容由服务器运营方控制。请注意以下几点:
仅限可信来源 — 仅使用来自您信任来源的连接器。
HTTPS — 请为远程 MCP 服务器使用
https://URL,以便发往该服务器的流量在传输过程中得到加密。凭证 — 您输入的 API 密钥、OAuth 客户端密钥或 Cloudflare Access 服务令牌可让 Perplexity 访问您的服务器。请将它们视为机密;如果不再使用该连接器,请在外部服务中撤销它们。有关 Perplexity 如何存储和保护连接器数据,请参阅隐私与数据。
所有权 — 用户只能编辑或删除自己创建的连接器。管理员可以管理组织范围内的连接器。
管理员审查 — 管理员可以关闭允许成员添加自定义连接器,并应审查成员添加的连接器,限制或移除任何存在安全风险的连接器。
开始之前
要为组织添加连接器,您需要拥有管理员角色。可以管理连接器设置的自定义角色可以开启或关闭连接器,但不能添加连接器。请参阅连接器的基于角色的访问控制。
要在组织中为您自己的账户添加连接器,管理员必须开启允许成员添加自定义连接器。
准备好远程 MCP 服务器的 URL。请使用
https://URL。如果服务器使用 OAuth 且不支持动态客户端注册,请准备好其客户端 ID和客户端密钥,并在外部系统中注册 Perplexity 重定向 URL。
如果服务器位于 Cloudflare Access 之后,请先创建 Cloudflare 服务令牌。请参阅 Cloudflare Access。
如何添加远程连接器
为自己的账户添加时,打开 Add custom → Add MCP connector。为组织添加时,选择右上角的自定义连接器。
为自己的账户添加时,在弹窗中选择 Remote。组织连接器始终为远程连接器,因此组织弹窗会直接打开远程连接器字段。
填写必填字段:
Name — 连接器的显示名称,最多 64 个字符(例如 Acme CRM)。
MCP 服务器 URL — 远程 MCP 服务器的 URL,例如
https://example.com/mcp。请使用https://URL。
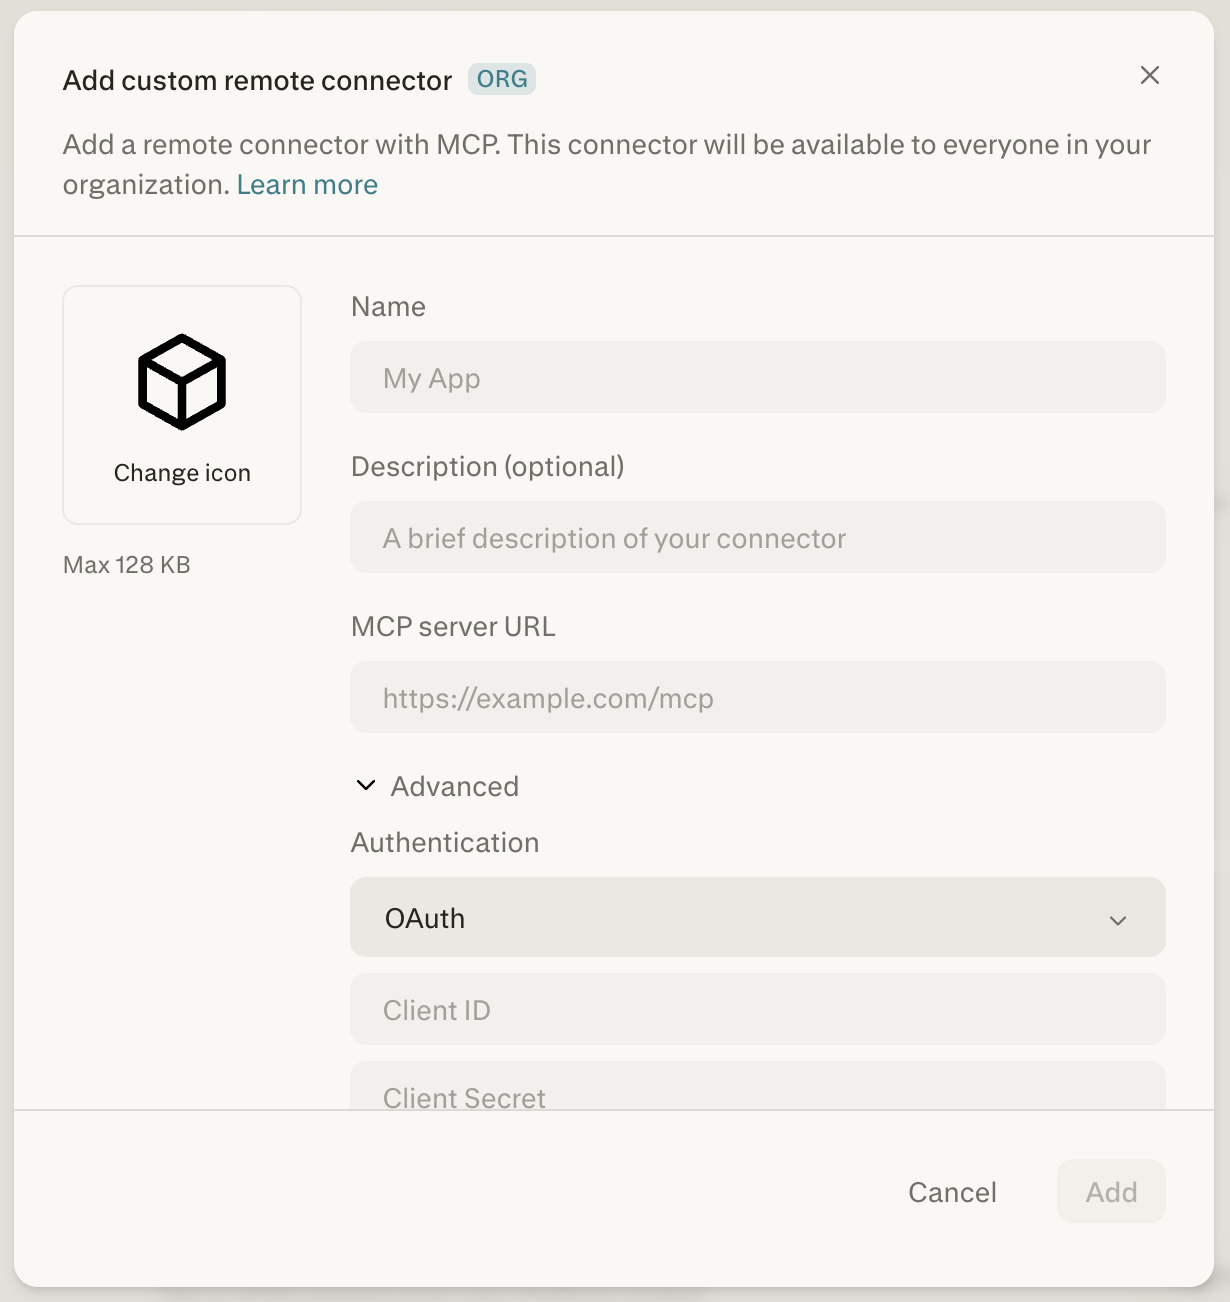
图 1 — 远程连接器表单,包含必填的 Name 和 MCP 服务器 URL 字段。
您还可以选择填写以下附加字段:
Description (optional) — 关于该连接器作用的简短说明。
Change icon — 为连接器选择一个图标。图片最大为 128 KB。
在 Advanced 下,将 Authentication 设置为 OAuth、API Key 或 None(请参阅身份验证选项),将 Transport 设置为 Streamable HTTP 或 SSE,并将网络访问设置为 Public(默认)或 Cloudflare Access。
勾选确认框,以确认您了解自定义连接器可能带来风险。
选择添加。如果您是为自己的账户添加连接器,它会显示在Plugins页面。
选择连接器卡片,开始身份验证流程并启用它。若要稍后修改或移除该连接器,请选择省略号(⋮)并选择相应选项。
如何确认操作成功
为您自己的账户添加的连接器会显示在 Plugins 页面。如果设置过程中服务器验证失败,连接器会显示错误标签,并附带提示您重新配置的消息。
新的组织范围连接器初始处于关闭状态。要让成员可以使用它,请在组织设置 → 连接器中将其开启。
试用连接器
启用连接器后,向 Perplexity 提出 MCP 服务器工具能够完成的请求。在请求中提及连接器名称,可以明确您希望使用哪些工具。例如,对于名为 Acme CRM 的连接器:
“使用 Acme CRM,列出计划在本月成交的交易。”
“在 Acme CRM 中查找 Jordan Lee 的联系人记录,并总结最新备注。”
“从 Acme CRM 中提取本季度未结的支持案例,并按优先级分组。”
身份验证选项
远程自定义连接器支持三种身份验证方式:
None — 无需身份验证。MCP 服务器无需凭据即可访问。
API Key — 使用设置期间提供的静态 API 密钥进行身份验证。
OAuth — 使用 OAuth 2.0 协议进行身份验证。如果 MCP 服务器不支持动态客户端注册,您可能需要提供客户端 ID和客户端密钥。如果服务器支持 OAuth 发现(通过
/.well-known/oauth-authorization-server),可以自动检测端点和范围。
对于使用 OAuth 的组织级连接器,管理员可以代表整个组织进行一次身份验证,或者要求每位成员分别进行身份验证。
自定义远程连接器发送标准 MCP 请求。除下文所述的两个 Cloudflare Access 服务令牌请求头外,连接器表单中没有自定义请求头字段,因此您的服务器不得要求任何其他自定义请求头。
权限和范围
自定义连接器可以访问的内容由您的 MCP 服务器定义,而不是由 Perplexity 定义。使用 OAuth 时,服务器的授权页面会在您批准前显示其请求的访问权限,请在那里进行审查。使用 API Key 时,连接器可以执行该密钥在外部服务中允许的任何操作,因此请使用能满足用途、权限范围最小的密钥。
自定义连接器 OAuth 重定向 URL
当您为自定义连接器在外部系统中创建 OAuth 应用时,回调(重定向)路径始终为 /rest/connections/oauth_callback。
需要注册的重定向 URL 为:https://www.perplexity.ai/rest/connections/oauth_callback
对于位于 Enterprise 子域的组织,请使用:https://enterprise.perplexity.ai/rest/connections/oauth_callback
共享与权限
自定义连接器可以通过两种方式限定范围:
Individual — 该连接器仅对创建它的用户私有。只有该用户可以查看和使用它。
Organization — 该连接器与所有组织成员共享(仅限远程连接器)。只有管理员才能添加组织范围的连接器。
管理员控制
组织管理员拥有额外的管理功能。在使用自定义角色的组织中,其角色可以管理连接器设置的成员也可以开启或关闭连接器,并更改成员开关,但只有管理员才能添加或编辑组织范围的连接器。
允许成员添加自定义连接器 — 使用此开关可控制成员是否可以添加自己的自定义本地和远程连接器。此功能默认处于禁用状态。
添加组织范围的远程连接器 — 添加与整个组织共享的远程连接器。
这些设置位于组织设置中的连接器页面。
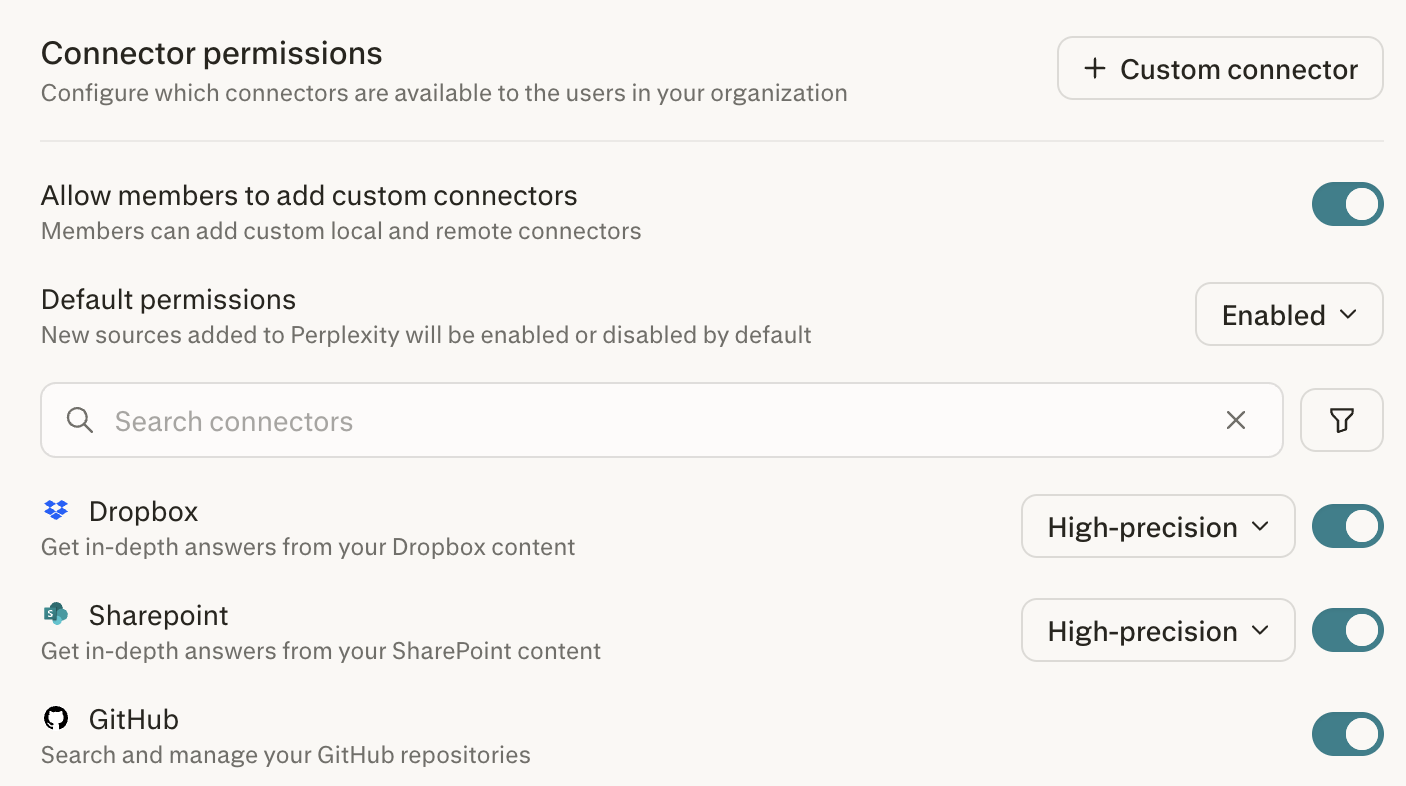
图 2 — 组织连接器设置,包含“允许成员添加自定义连接器”开关。
Cloudflare Access(网络访问)
如果您的远程 MCP 服务器位于 Cloudflare Access 之后,您可以在任何应用层身份验证运行之前,让 Perplexity 通过您的零信任边缘的身份验证。无论是账户连接器还是组织连接器,都可以在连接器表单 Advanced 下的网络访问下拉菜单中进行设置。
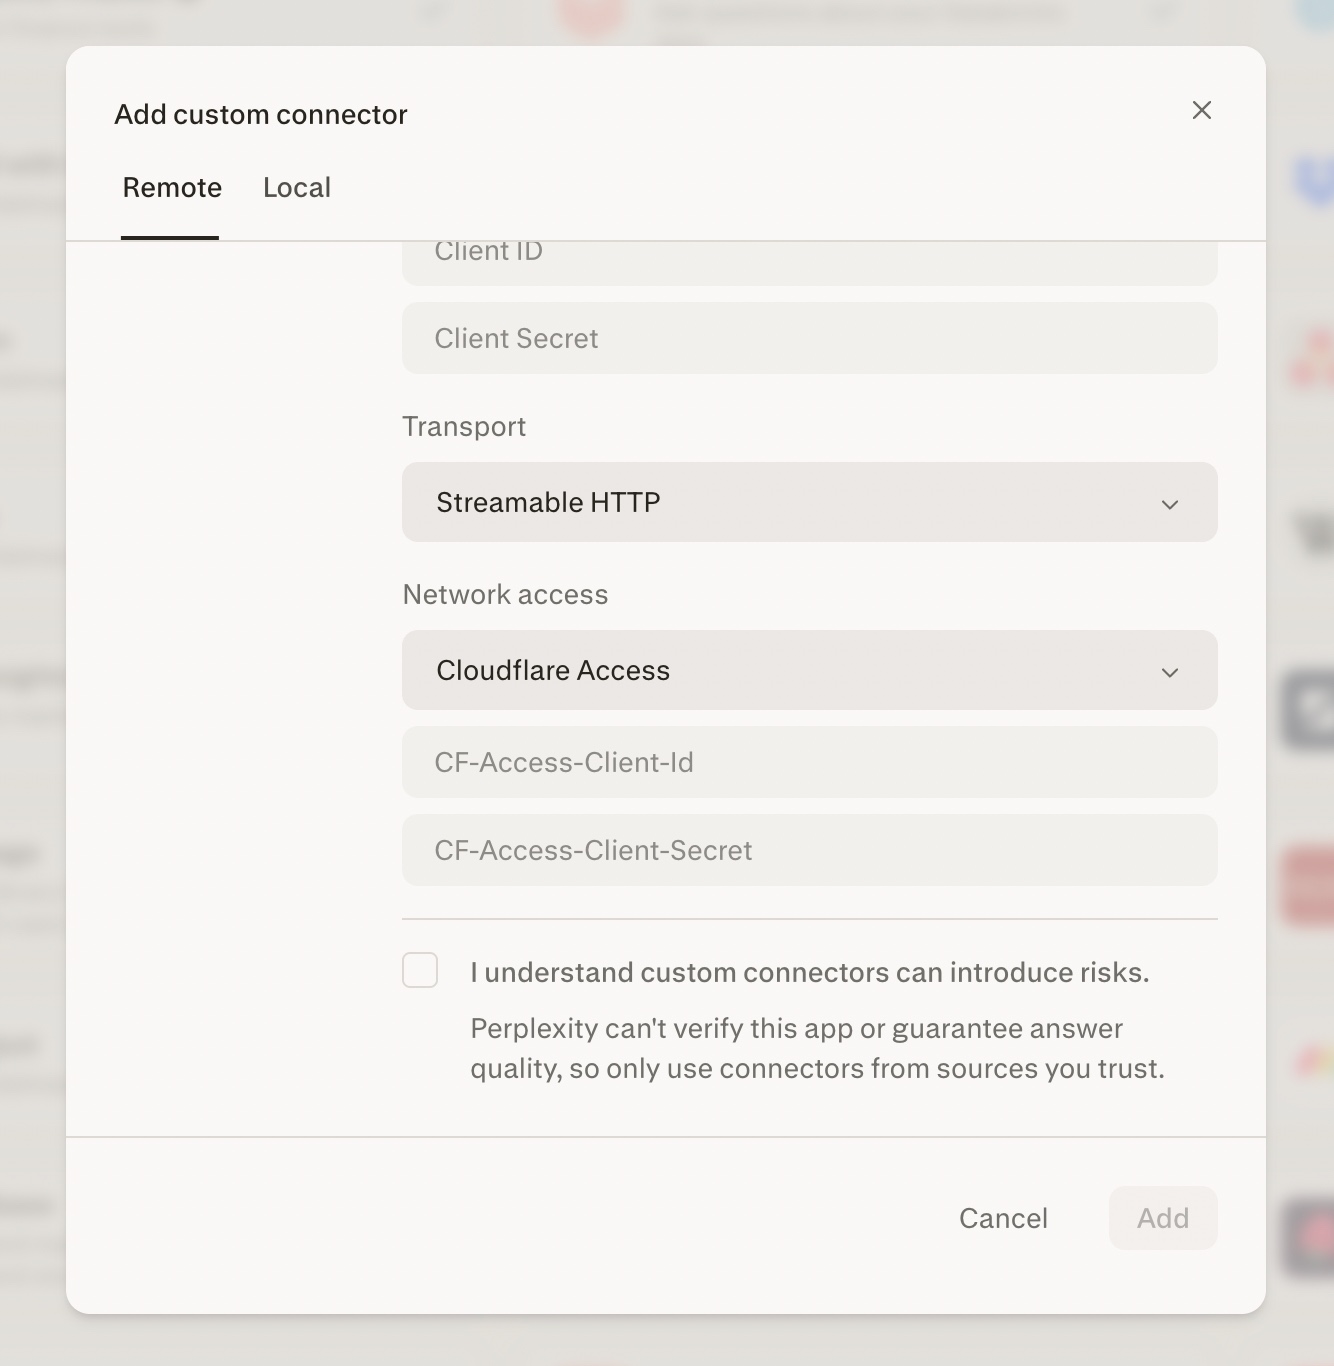
图 3 — 网络访问设置为 Cloudflare Access,并显示两个服务令牌字段。
您可以做什么
在网络访问下拉菜单中选择 Cloudflare Access,即可添加位于 Cloudflare Access 之后的远程 MCP 服务器。
粘贴您的
CF-Access-Client-Id和CF-Access-Client-Secret(两者都必填)。Perplexity 会在每个请求中发送这些请求头,包括您选择添加时运行的检查以及每次工具调用,因此明显无效的令牌会在添加连接器时失败,而不会在之后静默失败。对于连接器已保存但工具调用返回 403 的情况,请参阅下面的故障排除说明。将 Cloudflare Access 与应用层身份验证(OAuth、API Key 或 None)结合使用。
与其他连接器凭证一样,请将服务令牌值视为机密。
请求头名称不区分大小写,但键必须完全一致:
CF-Access-Client-Id和CF-Access-Client-Secret。
配置 Cloudflare 端
在 Perplexity 连接之前,Cloudflare Access 需要先在您的 Cloudflare Zero Trust 仪表板中完成一次性设置。
创建服务令牌。在您的 Cloudflare Zero Trust 仪表板中,前往访问 → 服务认证 → 服务令牌并创建一个新令牌。请立即复制客户端 ID和客户端密钥——密钥只会显示一次。
为您的 MCP 服务器主机名创建 Access 应用。使用 Self-hosted 应用类型,并将其指向 Perplexity 将调用的公共主机名。
添加一条 Action = Service Auth 的策略。在应用的策略中,将 Action 设置为 Service Auth(而不是 Allow),并包含您在第 1 步中创建的服务令牌。
选择 Allow 而不是 Service Auth 会使 Cloudflare 预期进行交互式浏览器登录并拒绝非浏览器请求,因此 Perplexity 在您添加连接器时运行的检查会失败。Service Auth 是使用服务令牌进行机器对机器访问的正确操作。
如果连接器成功保存,说明 Perplexity 在您添加连接器时运行的检查已通过 Cloudflare Access 的身份验证,身份验证路径端到端正常工作。
故障排除:验证或工具调用返回 403
如果连接器无法保存,或者已保存但工具调用返回 403,请按以下顺序排查:
令牌不完整或已过期。请重新完整粘贴客户端 ID和客户端密钥——密钥字段很长,很容易只粘贴了一部分而没有察觉。服务令牌也有有效期(默认 1 年);如果已过期,请重新签发令牌。
策略操作错误。Access 策略必须使用 Service Auth,而不是 Allow 或 Bypass。请参阅上面的配置步骤。
传播延迟。新创建的 Access 应用、策略和服务令牌需要几分钟才能在 Cloudflare 的边缘网络中传播。如果在设置完成后立即保存连接器失败,请先等待几分钟再重试,然后再判断是否存在配置错误。
WAF 或 Bot Management 质询。Perplexity 通过数据中心 IP 段进行连接。如果您的 Cloudflare 区域会对自动化流量进行质询,MCP 端点可能会收到机器客户端无法解决的托管质询,这会表现为 403。请为 MCP 主机名添加 WAF 跳过规则或 Bot Management 例外。该端点仍受保护,因为 Cloudflare Access 仍要求提供服务令牌。
如果以上都确认无误,但连接器仍然失败,那么问题很可能出在应用层(也就是 MCP 服务器本身),而不是 Cloudflare Access。
AWS PrivateLink
如果您的远程 MCP 服务器运行在您的 AWS VPC 内部且未暴露到公共互联网,Perplexity 可以通过 AWS PrivateLink 以私有方式访问它。流量从 Perplexity 到您的 VPC 完全在 AWS 网络内传输——您的 MCP 服务器无需任何公共端点。此选项面向符合条件的 Enterprise 组织的组织范围连接器提供,由您的 Perplexity 客户团队与您共同完成设置。它不是网络访问下拉菜单中的选项。
工作原理
您在 MCP 服务器前创建一个 VPC 端点服务,并将其共享给您的 Perplexity 客户团队。
Perplexity 会将 Perplexity 拥有的接口端点连接到您的服务,并与您的团队核实相关详细信息。
您在自己的 AWS 账户中接受连接请求,然后 Perplexity 会为您的组织激活该端点。
此后,您的连接器即可通过 AWS 以私有方式访问您的 MCP 服务器——无需公共端点。
管理员可以做什么
通过您的 Perplexity 客户团队申请 PrivateLink 连接。入驻流程由 Perplexity 管理和验证——不提供自助设置。
端点上线后,照常添加自定义连接器,将 MCP 服务器 URL 指向入驻期间约定的私有 DNS 名称。请使用
https://URL。与任何其他组织范围连接器一样,在组织设置 → 连接器中为组织开启该连接器。
配置 AWS 端
您的团队需在您的 AWS 账户中完成一次性设置,并在入驻期间与 Perplexity 协调:
将您的 MCP 服务器暴露为 VPC 端点服务。在您的 VPC 中使用 Network Load Balancer 作为服务器的前端,并为其创建一个 VPC 端点服务。
将 Perplexity 的 AWS 主体加入允许列表。您的客户团队会提供需要添加到端点服务允许主体列表中的 AWS 账户主体。
接受连接请求。当 Perplexity 预配其接口端点时,请在您的端点服务上接受待处理的连接请求。在为您的组织激活端点之前,Perplexity 会通过带外方式与您的团队核实服务详细信息。
故障排除
| 症状 | 可能原因 | 解决方法 |
|---|---|---|
| 看不到添加自定义连接器的选项 | 您的组织已关闭自定义连接器 | 请管理员开启允许成员添加自定义连接器 |
| 添加一直不可用 | 有必填字段为空 | 填写 Name、完整的 MCP 服务器 URL、勾选确认框;如果选择了 API Key,请填写 API 密钥;如果选择了 Cloudflare Access,请填写两个 Cloudflare Access 字段 |
| 连接器显示错误标签 | 设置过程中服务器验证失败 | 检查 URL、传输方式和身份验证,然后重新配置连接器 |
| OAuth 登录失败并出现重定向错误 | 未注册 Perplexity 重定向 URL | 在外部系统中注册自定义连接器 OAuth 重定向 URL |
| 服务器因缺少请求头而拒绝请求 | 服务器要求自定义请求头 | 将服务器配置为接受标准 MCP 请求;只能添加 Cloudflare Access 请求头 |
| 在 Cloudflare Access 之后请求返回 403 | 令牌、策略、传播或质询问题 | 请参阅故障排除:验证或工具调用返回 403 |
表 1 — 自定义远程连接器的常见问题及解决方法。
对于并非自定义连接器特有的连接器问题,请参阅连接器故障排除。
相关文章
需要更多帮助?
请联系您的客户团队,或通过 Help > Contact Support 联系我们。请访问 Trust Center,查阅安全与合规相关文档。