

本指南将引导 Enterprise 管理员和 IT 经理了解 Organization Settings → Connectors 页面上连接器的基于角色的访问控制,包括“已启用”开关、各连接器的角色列表、启用流程、回填行为,以及新连接器的组织级默认设置。
概述
基于角色的访问控制让您可以决定组织中哪些角色可以使用每个连接器,这是在现有的“连接器是否对组织可用”控制之外新增的一层控制。它取代了此前“对所有人开启或对所有人关闭”的模式,改为有针对性的授权,并沿用Enterprise 角色与权限中所述的角色和群组结构。
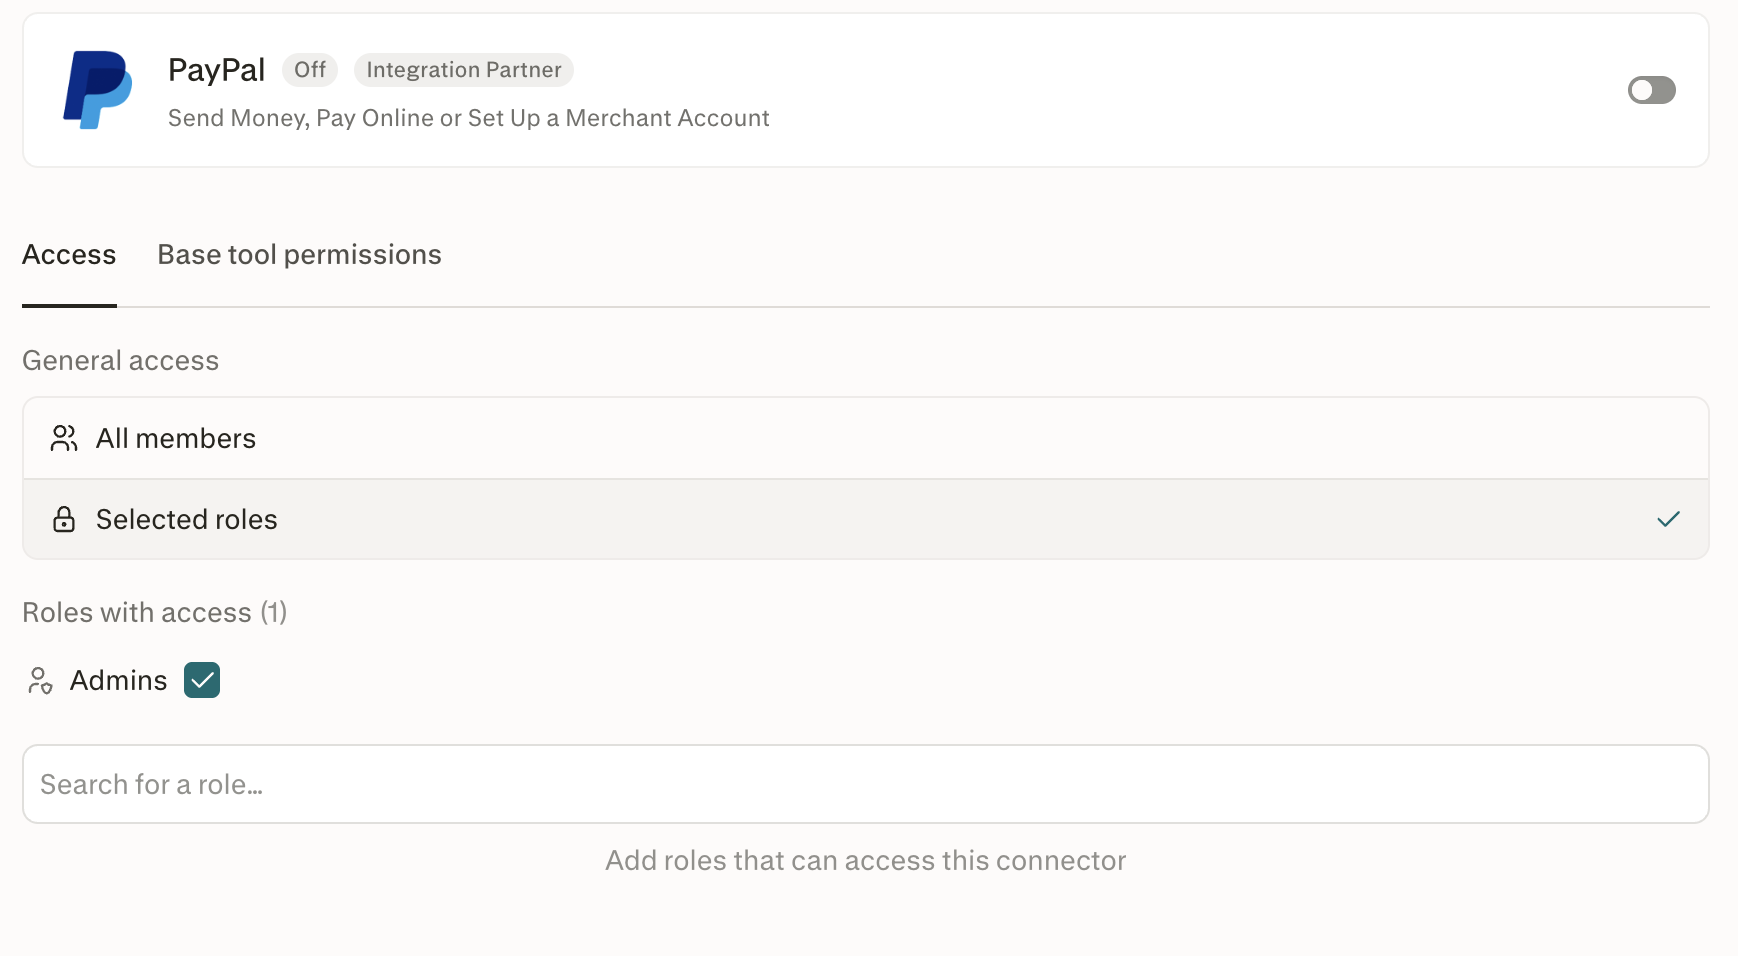
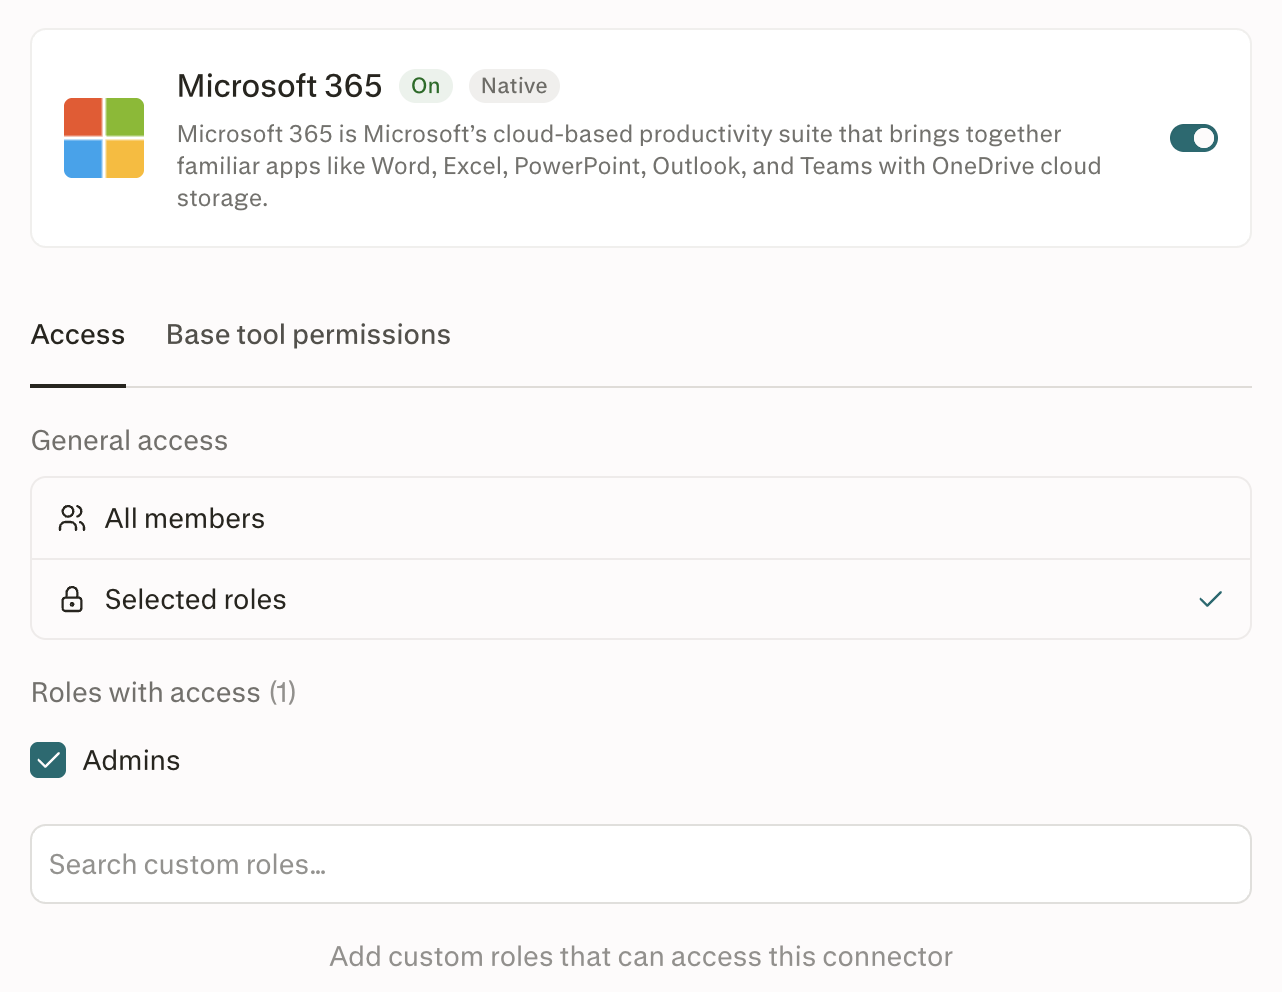
每个连接器都有两项相互独立的控制:
已启用:连接器的全局开关。关闭时,无论角色如何,所有成员都无法使用该连接器。开启时,由您选择谁可以访问它。
角色访问权限:启用连接器时,请选择所有成员、Admin 或所选角色。所有成员为所有人授予访问权限。Admin 将访问权限限制为拥有 Admin 角色的成员。所选角色让您可以将访问权限限制为特定的自定义角色。您可以在启用连接器之前或之后分配角色。如果您在启用时选择了所选角色,则需要在启用后指定角色。已启用的连接器只有在至少分配了一个角色时才可访问。
只有当连接器处于已启用状态,且成员被分配的角色中至少有一个包含在其角色列表中时,该成员才能访问该连接器。
配置这些控制项需要 Manage connector defaults 角色权限,详见Enterprise 角色与权限。
适用范围:连接器的基于角色的访问控制适用于销售协助的 Enterprise 方案。自定义角色、群组管理和 SCIM 目录群组同步功能也取决于您组织的方案。
如果您有兴趣了解更多,请与我们的销售团队预约演示。
为什么这很重要
限定敏感数据的范围。将 Snowflake 授予数据科学角色,将 Microsoft 365 授予知识团队,将 Salesforce 授予营收运营团队,而不必向组织中的所有人开放。
分阶段开展试点。先为试点角色启用新连接器,收集反馈,然后通过添加更多角色来扩大访问范围。
与 SCIM 和群组保持一致。由于访问权限由角色决定,您在身份提供商中进行的群组和 SCIM 分配会自动生效。
开始之前
您是管理员,或您的角色包含 Manage connector defaults 权限。
您在网页版中拥有 Organization Settings → Connectors 的访问权限。
您要配置的连接器已添加到您的组织中。
控制机制如何运作
基础角色:所有成员和 Admin
每个组织都有两个可以添加到连接器角色列表中的基础角色。
所有成员 — 为组织的每位成员授予访问权限。
Admin — 仅为组织管理员授予访问权限。当常规访问设置为所选角色时,Admin 始终显示在拥有访问权限的角色下,并带有一个用于开启或关闭其访问权限的复选框。
您可以将任一基础角色单独添加到列表中,也可以将两者一起添加,或与为您的组织创建的自定义角色一起添加。
当所有成员在列表中时,每位成员都已拥有访问权限,因此同一列表中的任何自定义角色都是多余的。Perplexity 不会移除这些自定义角色,因此如果您之后移除所有成员,连接器将回退到这些自定义角色,而不会变得无法访问。
例如,如果某个连接器的角色列表为“所有成员 + 数据科学”:
当所有成员在列表中时,组织中的所有人都拥有访问权限。
如果您移除所有成员,则只有数据科学角色的成员保留访问权限。
即使 Admin 角色不在角色列表中,管理员也始终保留配置任何已启用连接器的潜在访问权限。运行时访问权限(即在会话中实际使用该连接器的能力)仍要求 Admin 在列表中。
启用连接器但不授予访问权限
选择所选角色会开启连接器,但不会添加任何角色。连接器保持启用状态,但在您添加至少一个角色之前,任何成员都无法使用它。
选择所有成员或 Admin 会在连接器启用后立即授予访问权限。
如何确定访问权限
当成员尝试使用某个连接器时,Perplexity 会检查:
该连接器是否已启用?如果没有,访问将被阻止。
该成员的角色中是否至少有一个在连接器的角色列表中?如果有,则允许访问。
否则,访问将被阻止,并会给出明确的原因。
该限制在服务器端执行,且在智能体运行时启动之前生效,因此被阻止的连接器调用不会消耗积分,也不会启动沙盒。该限制在智能体、CLI、计划任务以及任何项目或 Brain 范围的连接器使用中都一致适用。
分步说明
启用连接器并授予访问权限
前往 Organization Settings → Connectors。
选择您要启用的连接器。
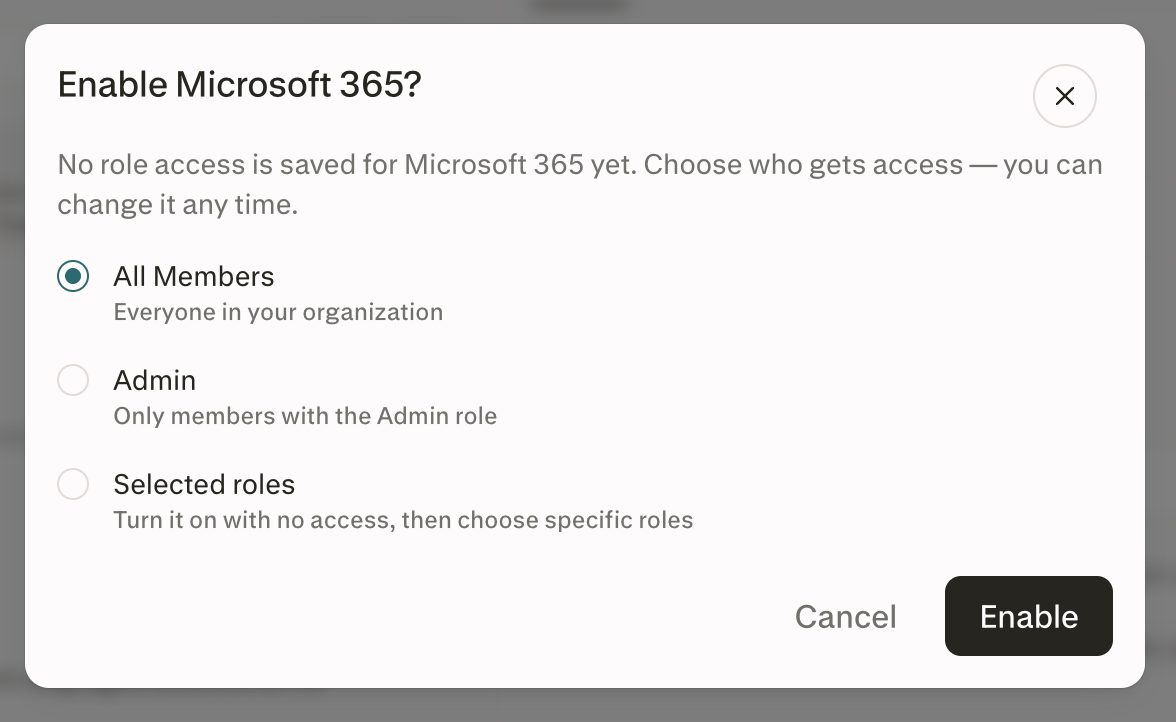
打开该连接器的开关。系统会打开一个对话框,询问谁应拥有访问权限。
选择所有成员、Admin 或所选角色。
选择启用。
如果您选择了所选角色,请打开该连接器并添加应拥有访问权限的角色。
选择所有成员或 Admin 会立即授予访问权限。选择所选角色会使连接器保持启用状态但没有角色访问权限,直到您添加一个或多个角色。如果您取消该对话框,连接器将保持禁用状态。
为已启用的连接器添加角色
从 Organization Settings → Connectors 打开该连接器。
在访问权限标签页中,确保常规访问设置为所选角色。
在拥有访问权限的角色下方的搜索角色…字段中,搜索您要授予访问权限的角色。
选择该角色,将其添加到拥有访问权限的角色中。
新添加角色的成员会立即获得访问权限。
从已启用的连接器中移除角色
从 Organization Settings → Connectors 打开该连接器。
在访问权限标签页的拥有访问权限的角色下,找到您要移除的角色。
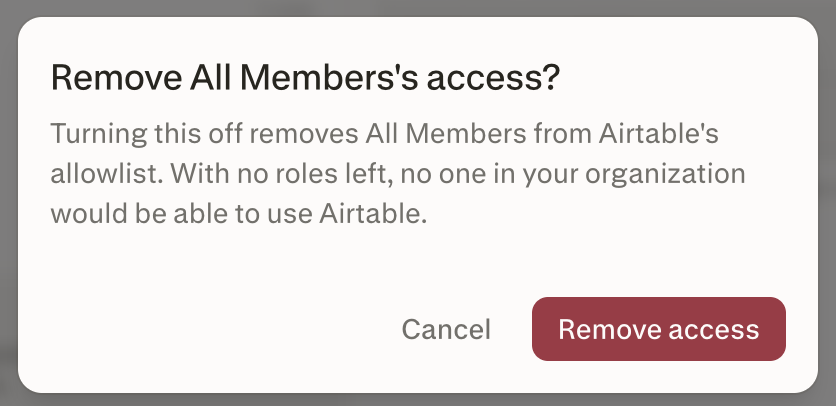
取消勾选该角色旁边的复选框。确认对话框会显示该角色和该连接器的名称。
选择移除访问权限。
该角色的成员会立即失去访问权限,除非列表中的另一个角色也涵盖了他们。
禁用连接器
从 Organization Settings → Connectors 打开该连接器。
关闭该连接器的开关以禁用它。确认对话框会显示该连接器的名称,列出将失去访问权限的角色,并说明角色设置将被保存。
选择禁用。
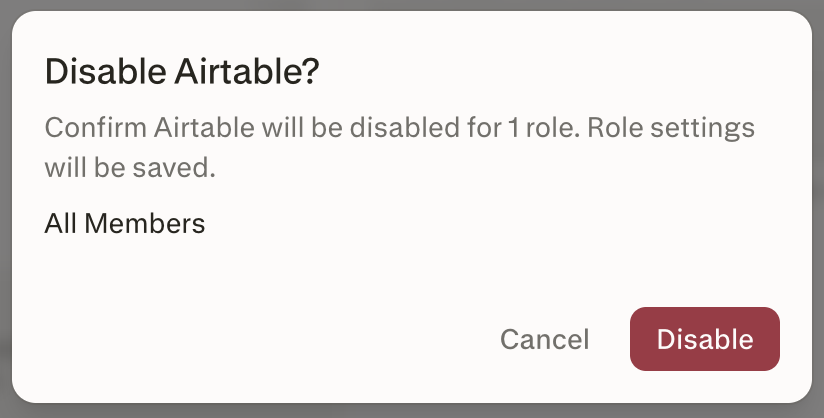
该连接器现已处于已禁用状态,组织中的任何成员都无法使用它。其角色设置会被保存,因此如果您之后重新开启该连接器,相同的角色将再次获得访问权限。
设置新连接器的全局默认值
全局默认值决定了当 Perplexity 向您的组织推出新连接器时会发生什么。您只需在组织级别设置一次。
前往 Organization Settings → Connectors。
在页面顶部附近、允许成员添加自定义连接器下方找到新连接器设置。该设置控制新添加到 Perplexity 的连接器是否默认对您的组织启用。
打开下拉菜单,选择以下选项之一:
为所有成员启用 — 新连接器推出时处于已启用状态,且其角色列表中包含所有成员。
为管理员启用 — 新连接器推出时处于已启用状态,且其角色列表中包含 Admin。
已禁用 — 新连接器推出时处于已禁用状态,且角色列表为空。管理员必须为特定角色或所有成员启用它,然后其他人才能使用。
Enterprise 组织的推荐默认值:已禁用。这可以确保新连接器在成员使用之前经过管理员审核。
如何验证是否生效
在该连接器的访问权限标签页中,拥有访问权限的角色列出了预期的角色,且其数量与您添加的角色数量一致。
角色在列表中的成员可以使用该连接器。角色不在列表中的成员会看到明确的“无访问权限”消息。
组织的审计日志会在相关的连接器事件下记录启用、禁用和角色更改。
上线时的回填行为
当您的组织升级到连接器的基于角色的访问控制时,现有连接器将按以下方式迁移。
当前已禁用的连接器保持已禁用状态,且角色列表为空。管理员必须为特定角色或所有成员启用每个连接器,然后其他人才能使用。
当前已启用的连接器会迁移为已启用状态,且所有成员是列表中的唯一角色。自定义角色不会被回填到列表中。
这可以在第一天保留当前成员的访问范围,并为管理员提供一个清晰的起点来收紧访问权限。要将已启用的连接器限制为特定角色,请移除所有成员并添加您需要的角色。
成员体验
在发现中,成员无法使用的连接器会显示为灰色并带有锁定图标,悬停时可查看原因。成员无法使用的连接器会在该连接器的独立页面上显示为不可用,并且不会出现在连接器选择器中。提示消息取决于连接器的状态:
连接器已禁用 — “发现”中的卡片和插件页面都会显示已被您的组织禁用。
连接器已启用,但成员的角色均不在列表中 — “发现”中的卡片显示“Not available to your role”;在插件页面上,连接器显示为不可用。
套餐限制 — 连接器显示需要升级,并附有提示“您的套餐不包含此连接器”。
要获得访问权限,成员可以请管理员将其某个角色添加到该连接器的角色列表中。
如果智能体在会话中途遇到被阻止的连接器,它会告知成员其角色没有访问权限,并建议联系管理员。
常见配置
下表展示了 Enterprise 管理员通常采用的三种访问策略。
| 策略 | 已启用 | 角色列表 |
|---|---|---|
| 对整个组织可用 | 开启 | 所有成员 |
| 仅对管理员可用 | 开启 | Admin |
| 向自定义角色进行试点推出 | 开启 | 数据科学(自定义角色) |
需要注意的事项
不支持按用户允许或拒绝。访问权限由角色成员身份决定。您无法独立于成员的角色单独允许或拒绝某位成员。
列表中有一个角色就足够了。角色只授予访问权限,绝不会取消访问权限。拥有两个角色的成员只要其中任一角色在列表中,就可以访问该连接器,因此您无法通过添加一个角色来允许访问、再添加另一个角色来阻止访问。
工具级权限是独立的。成员能否调用连接器中的各个工具(例如 Slack 发送与 Slack 搜索)由该连接器的工具权限决定,这些权限在其基础工具权限标签页中配置。基于角色的访问控制决定谁能使用某个连接器,而工具控制决定在连接器内部可以运行什么。
“所有成员”优先于自定义角色。当所有成员在列表中时,同一列表中的自定义角色是多余的。保留这些角色是为了在移除所有成员后,连接器能恢复为之前配置的自定义角色组合。
删除自定义角色会影响该角色所在的每个连接器。如果该角色是某个连接器角色列表中的唯一条目,连接器仍保持已启用状态,但在您添加另一个角色之前,任何人都无法使用它。
已禁用的连接器会保留其角色列表。如果您禁用某个连接器,之后又重新开启它,之前拥有访问权限的角色将再次获得访问权限。要更改谁拥有访问权限,请在开启连接器之前或之后在访问权限标签页中编辑角色。
基于角色的访问控制不会更改 OAuth 授权。从连接器中移除某个角色不会撤销成员已完成的第三方 OAuth 授权。要撤销 OAuth 授权,请在插件 → 已安装下断开该账户的连接,或在提供商的管理控制台中撤销授权。
插件中的连接器
插件正在逐步推出,首先面向个人套餐和 Self-Serve Enterprise 组织,并即将面向销售协助的 Enterprise 套餐推出。在此之前,成员和管理员继续使用 Connectors 和 Skills。
角色授权和已启用开关同样适用于插件中的连接器。插件无法绕过这些控制,也无法授予连接器访问权限。
插件仍会显示在插件页面上。每个被阻止的连接器会显示已被您的组织禁用或不可用;如果受到套餐限制,则显示需要升级。成员可以安装插件并使用其其他组件。要阻止成员使用某个工具,请禁用连接器,而不是插件。
故障排查
| 您看到的症状 | 最可能的原因 | 解决方法 |
|---|---|---|
| 某位成员无法使用您预期其可以使用的连接器。 | 该成员的角色均不在该连接器的角色列表中。 | 打开该连接器并添加该成员拥有的某个角色,或将该成员添加到已在列表中的某个角色。 |
| 移除某个角色后,成员仍拥有访问权限。 | 该连接器列表中的另一个角色仍涵盖该成员,或该成员属于某个已分配给列表中角色的群组。 | 检查该成员拥有的每个角色和群组,并在适当情况下移除额外的授权。 |
| 连接器已启用,但没有人能使用它。 | 该连接器设置为所选角色但未选择任何角色,或其唯一的角色已被删除。 | 打开该连接器,然后在访问权限标签页中添加角色,或将常规访问切换为所有成员。 |
| 新推出的连接器在您审核之前就已对所有人可用。 | 组织的新连接器设置为为所有成员启用。 | 将新连接器更改为已禁用,以便新连接器推出时处于已禁用状态并需要管理员审核。 |
| 管理员无法使用某个连接器,但可以配置它。 | Admin 角色不在该连接器的角色列表中。 | 将 Admin 添加到角色列表以授予运行时访问权限,这与管理员已拥有的潜在配置访问权限是分开的。 |
| 身份提供商发生更改后,SCIM 同步群组的成员失去了访问权限。 | 该群组的成员在身份提供商中发生了变化,并且该更改已同步。 | 在您的身份提供商中核实群组成员身份。SCIM 同步的群组在 Perplexity 中为只读状态。 |
常见问题
我可以在不创建角色的情况下将连接器授予单个用户吗?
我可以在不创建角色的情况下将连接器授予单个用户吗?
不可以。访问权限由角色决定,目前不支持按用户允许或拒绝。请为该职责创建一个自定义角色,将该用户分配到该角色,然后将该角色添加到连接器的角色列表中。
我可以在其他角色保留访问权限的同时,阻止某个特定角色使用连接器吗?
我可以在其他角色保留访问权限的同时,阻止某个特定角色使用连接器吗?
不可以。列表中的角色用于授予访问权限,无法将某个角色添加为阻止项。如果某位成员拥有两个角色,且其中任一角色在列表中,该成员就拥有访问权限。要让某个角色无法使用连接器,请不要将其加入角色列表。
已禁用的连接器是否仍会向成员显示?
已禁用的连接器是否仍会向成员显示?
会。成员可以从包含被阻止连接器的插件中打开该连接器的页面。页面会显示已被您的组织禁用、不可用,或在受到套餐限制时显示需要升级。在发现中,成员无法使用的连接器会显示为灰色并带有锁定图标,悬停时可查看原因。被阻止的连接器不会出现在连接器选择器中。
当我的组织升级到连接器的基于角色的访问控制时,现有连接器会怎样?
当我的组织升级到连接器的基于角色的访问控制时,现有连接器会怎样?
第一天对成员而言没有任何变化。此前已禁用的连接器保持已禁用状态。此前已启用的连接器保持已启用状态,且所有成员是列表中的唯一角色,因此之前可以使用它们的每位成员仍然可以使用。要将其中某个连接器限定为特定角色,请打开它,将常规访问切换为所选角色,然后添加应拥有访问权限的角色。
角色和连接器的更改会被记录在审计日志中吗?
角色和连接器的更改会被记录在审计日志中吗?
会。启用、禁用、角色添加、角色移除以及全局默认值的更改都会记录在组织的审计日志中。请参阅审计日志。
连接器的基于角色的访问控制是否适用于 CLI、计划任务和项目?
连接器的基于角色的访问控制是否适用于 CLI、计划任务和项目?
是的。该限制在服务器端执行,并一致适用于智能体会话、CLI、计划任务以及任何项目或 Brain 范围的连接器使用。
谁可以配置连接器的基于角色的访问控制?
谁可以配置连接器的基于角色的访问控制?
管理员,以及角色包含 Manage connector defaults 权限的任何成员。这与用于连接器工具级控制的权限相同。
相关文章
需要更多帮助?
请联系您的客户团队,或通过 Help > Contact Support 联系我们。请访问 Trust Center,查阅安全与合规相关文档。